All Activity
- Past hour
-
Push
-
Hasch Aktion bereits vorbei?
- Today
-
Ich habe nachdem du die TXID geschrieben hast noch genau 2 Nachrichten geschrieben. Einmal diese https://cstate.to/messenger/84556/#findComment-240450 wo ich geschrieben hab, ist noch nix angekommen. Und diese https://cstate.to/messenger/84556/#findComment-240477 nachdem du schon den Drop gedroppt hast: sobald das Geld drauf ist schick ich los. Kann die Nachrichten natürlich nur sinngemäß und nicht im genauen Wortlaut wiedergeben. Tja und nachdem dann Stunden später immer noch nix da war hatte ich die Schnauze voll, weil ich wusste da kommt wieder nix. Da du ja vorher die gleichen Spielchen mit mir abgezogen hast seit dem 19.8. mit "ich bin jetzt ready" "ich kaufe jetzt BTC", blablablubb. Ende vom Lied ich hab nix auf der Wallet, hab im Hinterkopf gleiches Spiel wie vorher, warum soll ich dir dann noch weiter antworten. Keiner hat Bock auf Timewaster und ich weiß Besseres anzufangen mit meiner Lebenszeit.
-
 BabaSnow changed their profile photo
-
Amazon für Drogen - meine Vision, mein Anspruch
Postfrau replied to Drugszon's topic in Vorstellungen
Willkommen! -
 GIVEAWAYCODE Code: GIVE-6E88065D1E Product: Jungleboys - Crumble 1G Quantity: 1 Free shipping: Yes 0/1 https://ktusa.to
-
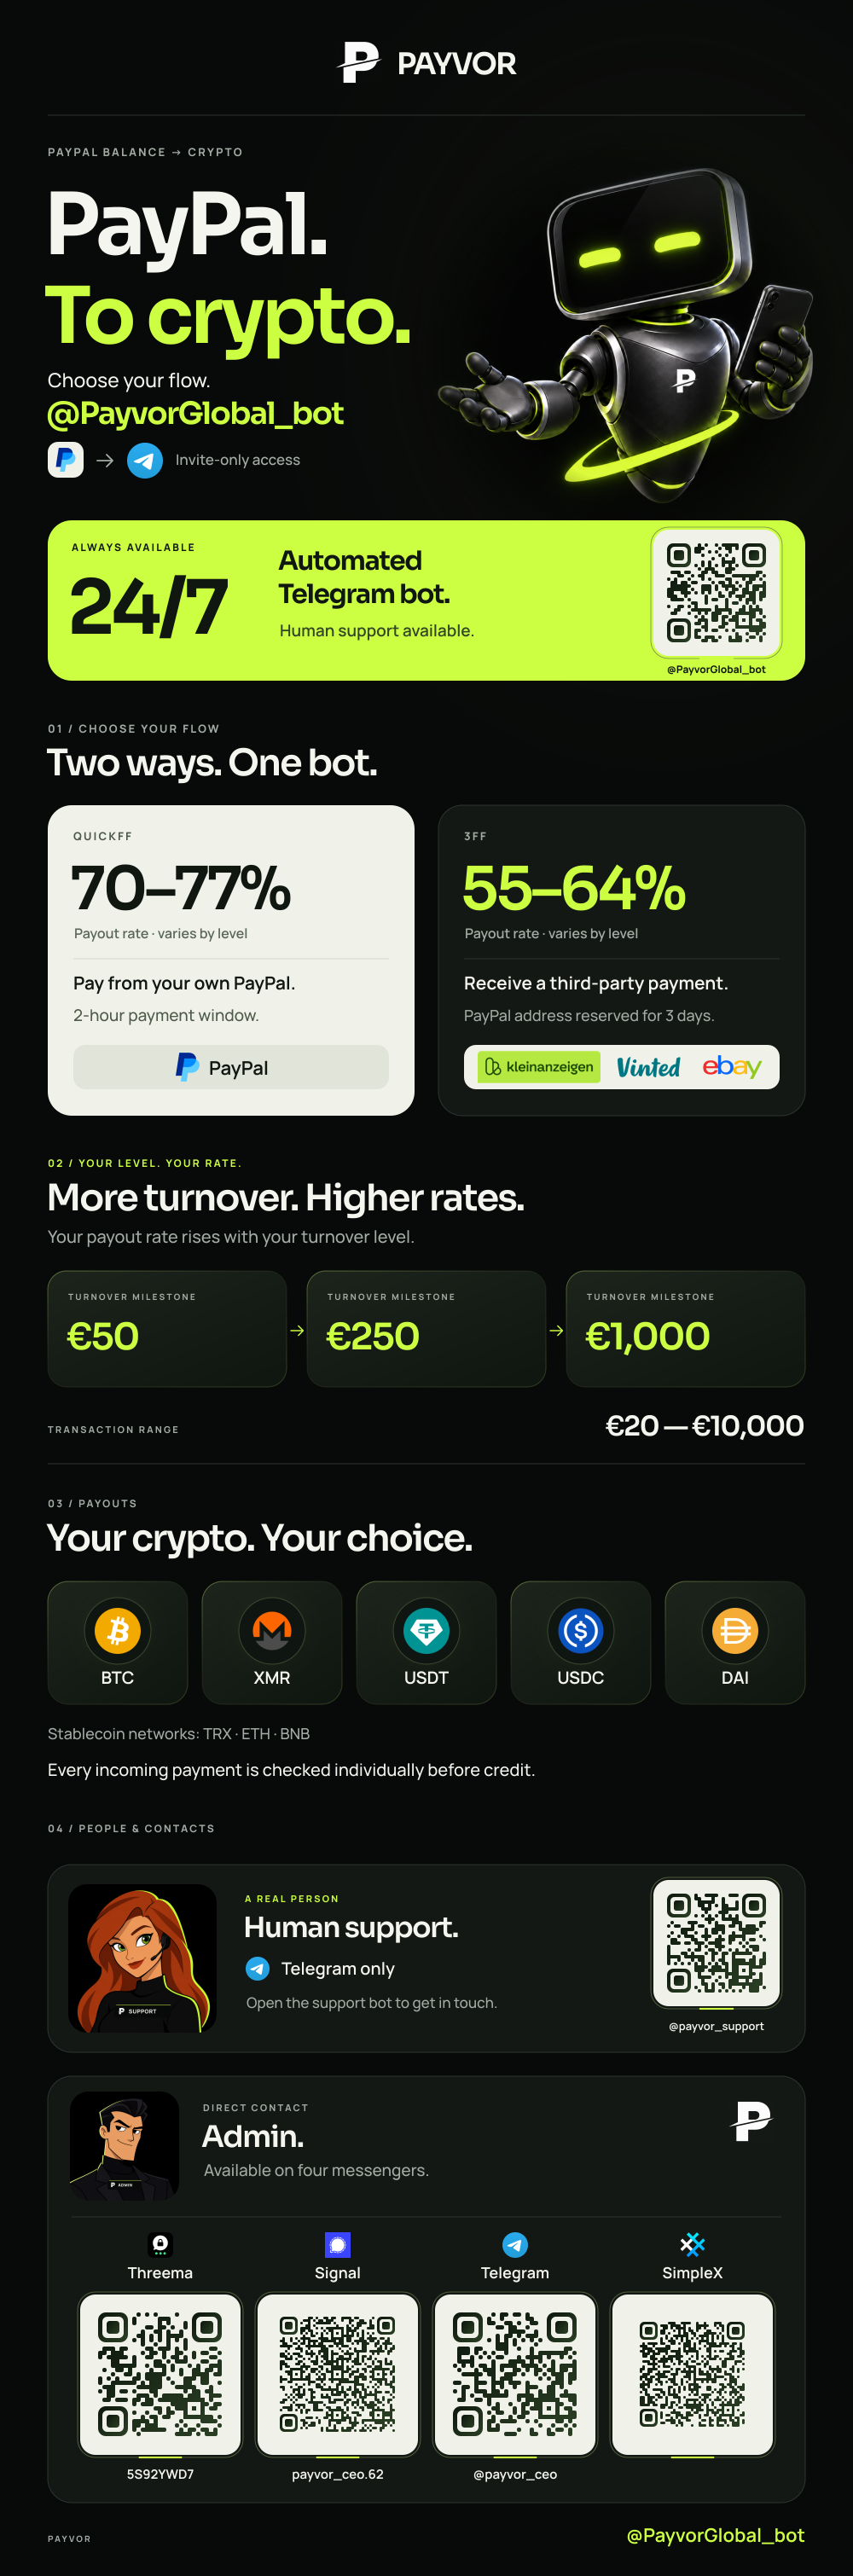
 PAYVOR 24/7 automated Telegram bot. Human support on Telegram. OPEN THE BOT → @PayvorGlobal_bot HUMAN SUPPORT Telegram · @payvor_support ADMIN — QUICK LINKS Telegram · @payvor_ceo Threema · 5S92YWD7 Signal · payvor_ceo.62 SimpleX · Open contact TOS: If Paypal/Exchanger Bank/Crypto Account is restricted no payout if we can't solve it. If Goods/Service arrive refund or we maybe decide to try to exchange (3FF) We reserve the right to reject applications or exclude customers from our services at our sole discretion, without providing a reason.
-
pn
-
Und als ich gezahlt habe seitdem habe ich ihn öfter angeschrieben und gefragt was das soll wo meine Sendungsnummer ist und er hat nicht auf meine Fragen geantwortet, obwohl er online war. Das ist doch ne klare Sache nur weil ich jetzt einen Report aufgemacht hab will @ hig sich rausreden wieso hast denn auf meine Nachricht : Erledigt,“ sowie TXID und Drop hab ich dir geschickt und du hast weiter mit mir geschrieben bis in deiner letzen privnote drinnen stand : „geht heute raus. Sendungsnummer schicke ich dir“ AB DA KAM NIX MEHR VON DIR UND ICH HABE DIR MEHRERE NACHRICHTEN GESCHRIEBEN DU WARST ONLINE UND HAST NICHT GEANTWORTET UND WILLST JETZT SAGEN, NACHDEM ICH DIR DROP UND TXID UND ALLES GESCHICKT HABE UND DU WEITER DEINE PRIVS GESCHICKT HAST ICH LÜGE KEINE EINZIGE NACHRICHT KAM VON DIR, OBWOHL ICH DIR MEHRMALS GESCHRIEBEN HABE, WO DIE SCHEISS SENDUNGSNUMMER IST
-
Danke @ shadow159 weil was soll die scheisse wenn er angeblich nicht gescammt hat warum war er online hat gelesen das ich auf TID warte dann wo ich gezahlt habe erledigt geschrieben habe TXID geschickt habe Drop geschickt habe warum hat er dann so viele Privnotes mir geschickt ?? Macht doch kein Sinn ???
-
 Nomadeo joined the community
- Yesterday
-
20mg 40€ melde dich
-
 unregelmäßig on leider, warte auch.
-
 Push
-
 Nachbar12 joined the community
-
 ist der vendor noch akitv antwortet auf garnix mehr?
-
 Androids VPN-Lockdown ist nicht dicht: Eine API genügt, und die echte IP verrät sich 11.09.2026 17:27 Uhr 🇬🇧 🇪🇸 🇫🇷Lukas „Lurker“ Unger Android verspricht mit „Always-on VPN“ und der Option „Verbindungen ohne VPN blockieren“ einen harten Schnitt: Nichts soll am Tunnel vorbeigehen. Laut einer neuen Untersuchung lässt sich diese Sperre jedoch ohne Root, ADB oder zusätzliche VPN-Apps umgehen. Ein öffentlicher Android-API-Aufruf reicht aus, um NAT-T-Keepalives über die WLAN-Hardware zu versenden. Dadurch kann die echte öffentliche IP-Adresse des Geräts nach außen sichtbar werden. Die Verschlüsselung wird dabei nicht vollständig aufgehoben. Chatverläufe oder Passwörter lassen sich auf diesem Weg nicht automatisch mitlesen. Allerdings verliert die VPN-Sperre einen Teil ihrer Schutzwirkung. Paketgröße, Zeitpunkt, Übertragungsrhythmus und Absender-IP können ausreichen, um ein Gerät zu verfolgen oder einem Zielserver den tatsächlichen Ursprung der Verbindung zu zeigen. Wie der Umgehungstrick funktioniert Die Schwachstelle liegt an der Vertrauensgrenze zwischen Android-Framework und Netzwerkhardware. Apps können über das System Keepalive-Pakete für NAT-T anstoßen, damit IPsec-Tunnel hinter Routern mit NAT nicht abreißen. Android überlässt den Versand dabei teilweise der WLAN-Firmware oder anderer Netzwerkhardware. Auf diese Weise können Pakete am VPN-Tunnel vorbeigehen, obwohl die auslösende App dem VPN-Lockdown unterliegt. Armin Šupuk, ein Schweizer Entwickler und Unternehmer, hat dieses Verhalten auf mehreren Geräten nachgewiesen. Auf einem Google Pixel 8 Pro mit Android 16 tauchten trotz aktiviertem Lockdown regelmäßig UDP-Pakete auf Port 4500 auf, ungefähr alle zehn Sekunden. Ein kontrollierter OpenWrt-Router erkannte sie am physischen WLAN-Anschluss. Derselbe Effekt ließ sich auch auf einem Samsung SM-F966B und einem Nothing A059 beobachten. Beim Samsung blieb der Keepalive-Slot sogar über 24 Stunden aktiv. Das reicht aus, um aus einem Einzelfall ein wiederkehrendes Muster zu machen. Was dabei wirklich preisgegeben wird Offen sichtbar Bleibt begrenzt echte öffentliche IP-Adresse beliebige Nutzdaten im Klartext Zeitpunkt und Takt der Pakete vollständiger Inhalt der VPN-Verbindung Geräte- und Netzwerkmuster direkter Zugriff auf alle App-Daten Wer auf einen VPN-Lockdown setzt, will auch Metadaten kontrollieren. Die öffentliche IP-Adresse ist dabei relevant, weil sie ein Gerät mit einem Ort, einem Netzwerk oder unter Umständen einer Person verbinden kann. Für Journalisten, Aktivisten, Unternehmen und Nutzer, die kein eindeutiges Netzprofil hinterlassen wollen, ist das ein erheblicher Schutzverlust. Šupuk kommt nach seiner Analyse zu dem Schluss, dass Geräte mit Android 12 und höher betroffen sein können. Die konkrete Ausnutzbarkeit hängt von der WLAN-Hardware und der Firmware-Unterstützung ab. Er ordnet die untersuchten Plattformen unter anderem Qualcomm, Broadcom, MediaTek, Unisoc, Samsung und Huawei zu. Für Mobilfunk konnte er den Effekt bislang nicht in gleicher Weise nachweisen. Das begrenzt die Reichweite des Problems, beseitigt es jedoch nicht. Google, GrapheneOS und die Android-Sicherheitsarchitektur Šupuk meldete das Problem im Mai 2026 an Google. Dort wurde es als Duplikat eines bereits bekannten Problems eingestuft. Nach dem öffentlich bekannten Stand ist die Schwachstelle nicht behoben. Für Anwender bedeutet das, dass der Lockdown derzeit einen umfassenderen Schutz suggeriert, als er tatsächlich bietet. Auch GrapheneOS ist betroffen. Das System übernimmt die zugrunde liegende Android-Framework-Schwäche. Das ist kein Vorwurf an die GrapheneOS-Entwickler, sondern verweist auf die technische Ursache: Liegt der Fehler im Framework, können ihn verschiedene Android-Varianten übernehmen. Die Sicherheitsarchitektur von Android ist zudem von unterschiedlichen Update-Zyklen, Kernelständen und herstellerspezifischen Firmwares geprägt. Dienste und APIs können dadurch je nach Gerät unterschiedliche Vertrauensgrenzen aufweisen. Android kämpft seit seinen frühen Jahren mit dieser uneinheitlichen Struktur. Unterschiedliche Update-Ketten, Kernelstände und Herstelleranpassungen erschweren eine einheitliche Absicherung. Apple löst VPN- und Geräteverwaltung ebenfalls nicht automatisch fehlerfrei. Dennoch zeigt der Fund, dass die verbreitete Annahme eines vollständig kontrollierten Datenverkehrs bei Android zu weit geht. Der einzelne Leak ist nicht das Hauptproblem Šupuk verkauft mit VPN Leak Guard eine kommerzielle App. Das gehört zur Einordnung der Untersuchung. Ein geschäftliches Interesse macht die technischen Ergebnisse nicht automatisch ungültig, verlangt aber eine genaue Prüfung der Messmethode, der erhobenen Daten und des Veröffentlichungszeitpunkts. Die vorgelegten Nachweise sind dennoch ernst zu nehmen, weil sie reproduzierbar wirken und auf mehreren Geräten beobachtet wurden. Die Untersuchung zeigt, dass das Android-Sicherheitsversprechen an dieser Stelle Lücken hat. Der Fehler liegt in einer Randfunktion und nutzt eine offizielle API, deren Zweck eigentlich in der Stabilisierung von Verbindungen besteht. Gerade solche Ausnahmen können die Wirkung einer umfassenden Sperre erheblich mindern. Wer auf einen VPN-Lockdown angewiesen ist, sollte die Funktion daher nicht als vollständige Garantie betrachten. Android bietet eine große Reichweite, die Absicherung hängt jedoch weiterhin von Framework, Gerät, Firmware und Netzwerkhardware ab. In diesem Fall genügt eine dokumentierte API, damit die echte IP-Adresse trotz aktivierter VPN-Sperre sichtbar werden kann.
-
CaliberPharmacy's Cough Syrup Product Menu
CaliberPharmacy replied to CaliberPharmacy's topic in Drogen
Push -
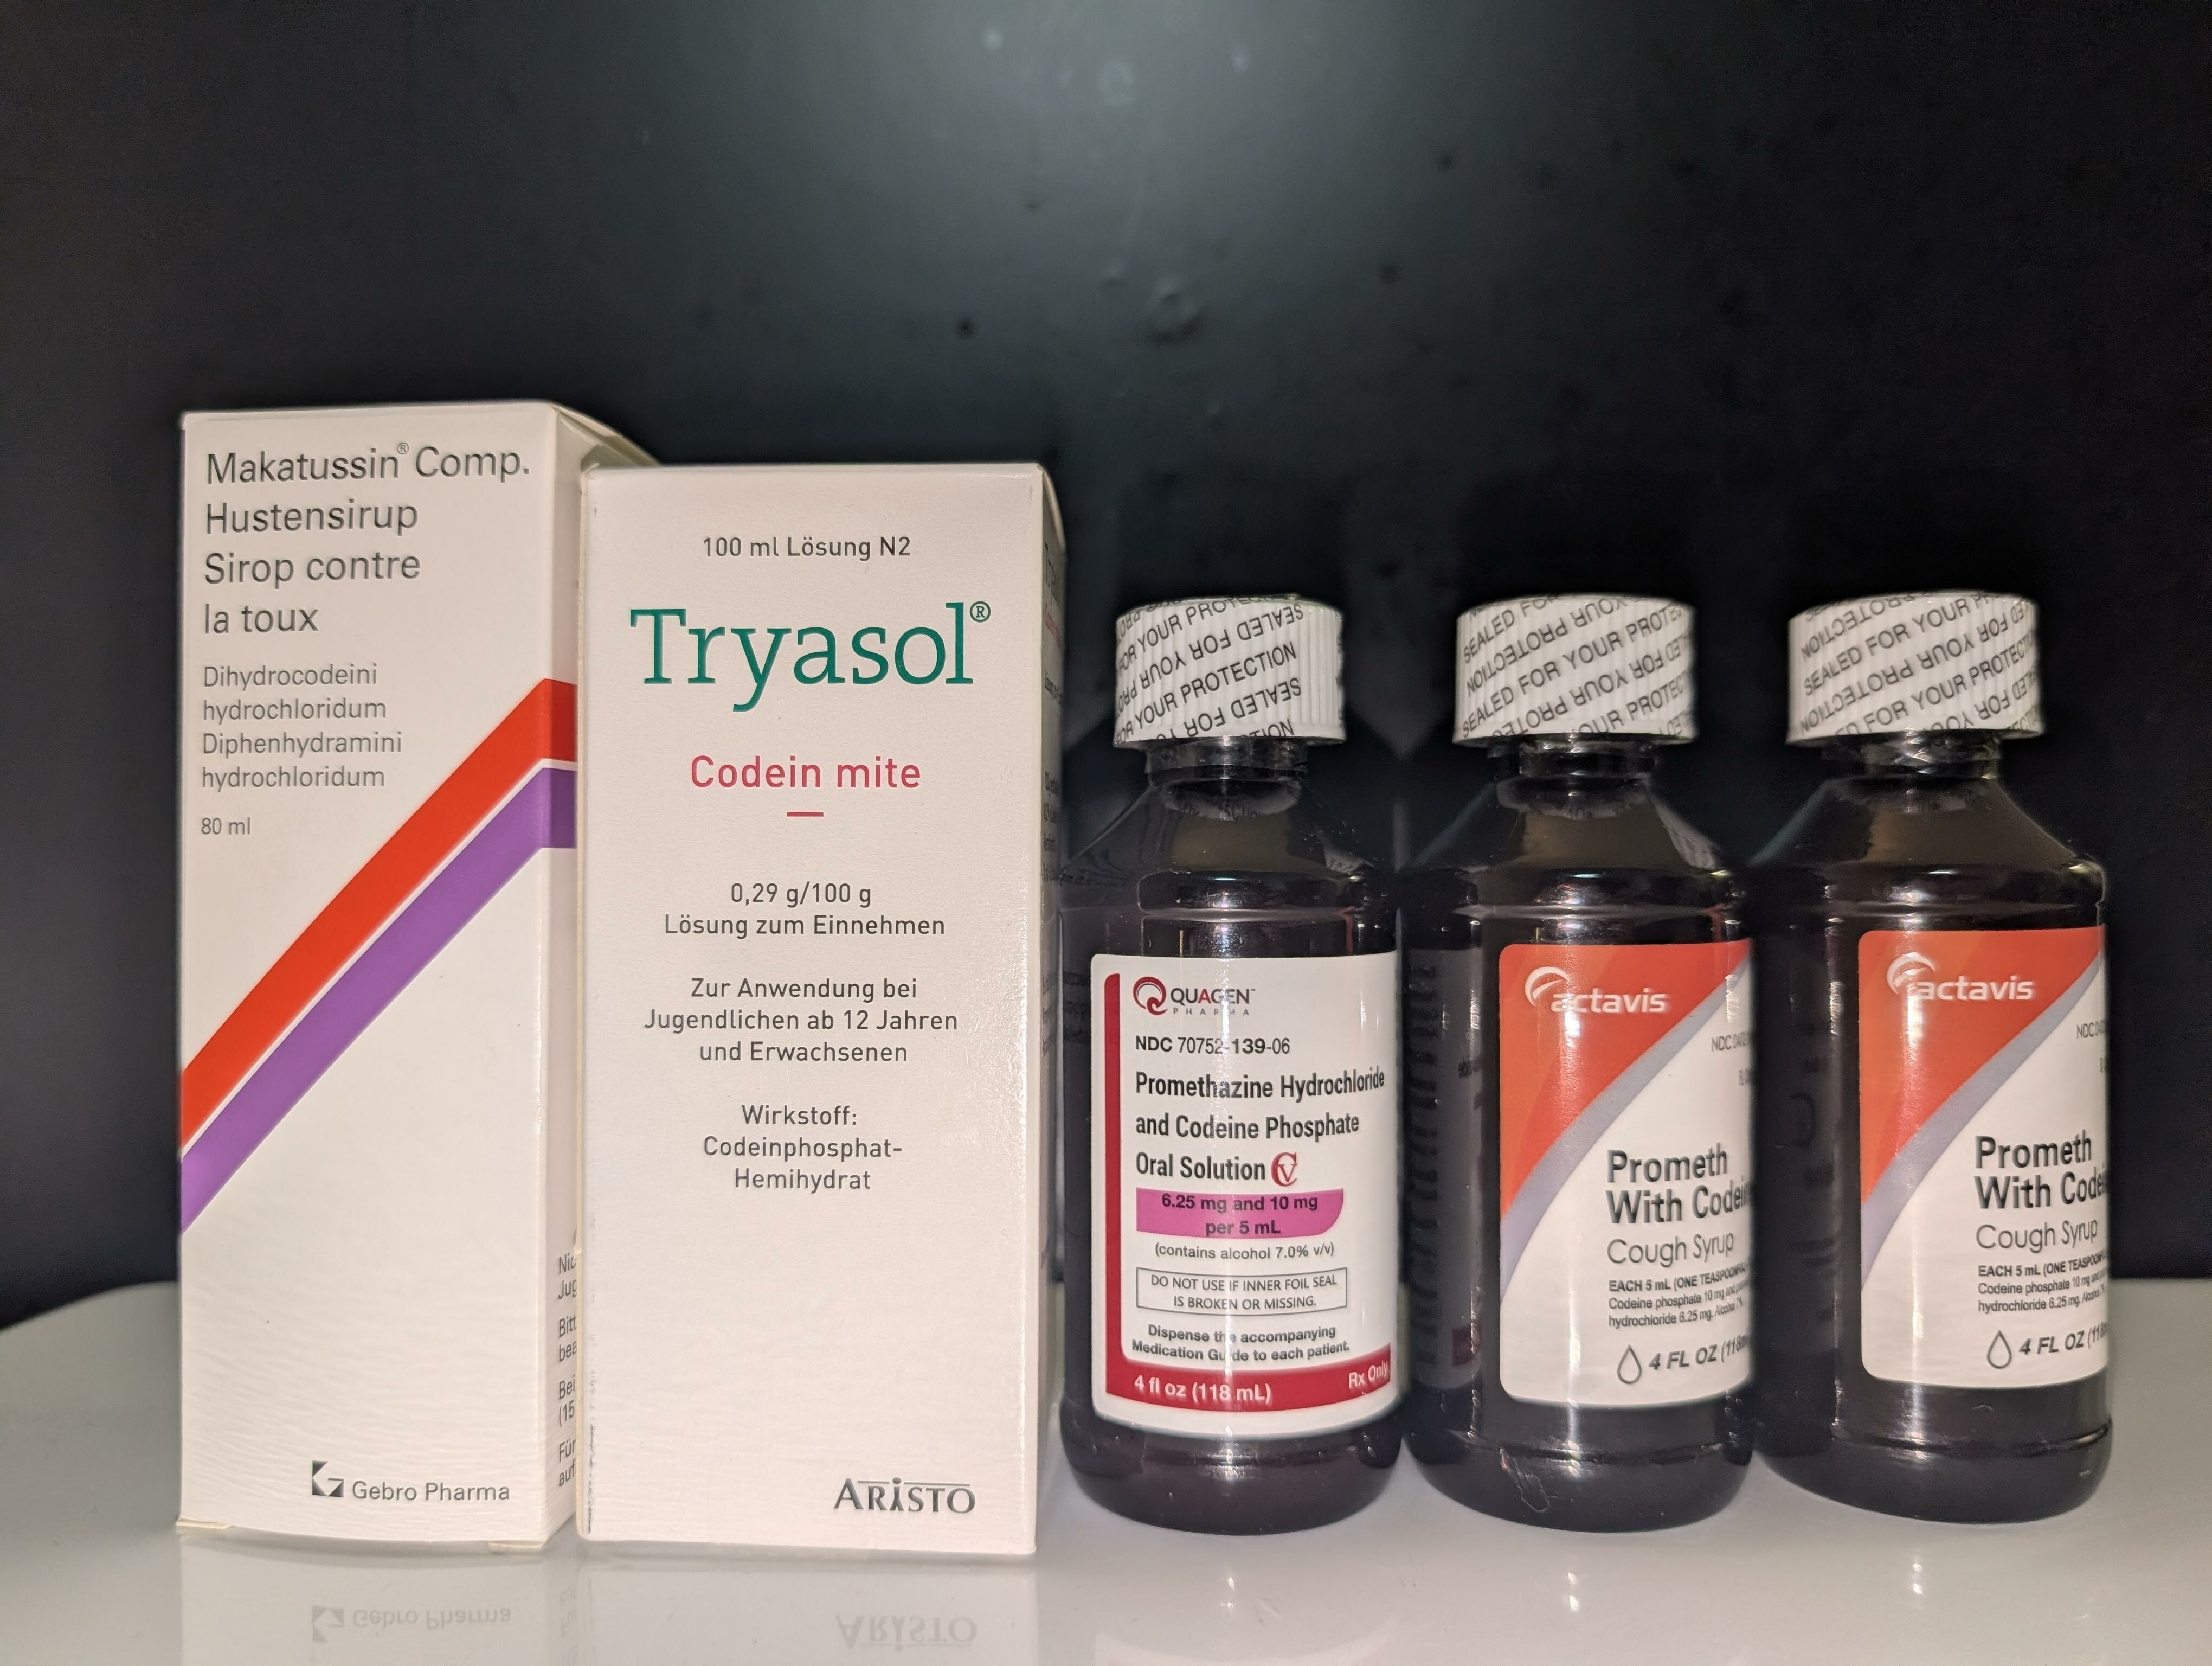
CaliberPharmacy's Cough Syrup Product Menu Endlich können wir stolz sagen - für jedes Produkt ist in unserem Sortiment nun ein Exmplar pro Anfrager zu erwerben! Hier nochmal separate Aufnahmen der einzelnen Flaschen bzw Herstellern Thread zu den Activas und Quagen Flaschen: https://cstate.to/topic/13630-limitiertes-angebot-activas-quagen-codein-phoshphat-promethazine-bottles/#comment-127617 Preisliste Tryasol® Codein mite 100 ml - 55€ Makatussin Comp. Hustensirup - 65€ Acitvas Codein & Promethazin Cough Syrup - 60€ Quagen Codein & Promethazin Cough Syrup - 60€ Versand: 10€ inkl. DHL Tacking ID CaliberPharamcy ‼️AGBs‼️ Mit dem Kauf unserer Ware akzeptiert ihr unsere AGBs deshalb bitte durchlesen. Briefversand ohne Tracking ist von Reship ausgeschlossen! Ein Reship erfolgt nur, wenn der Fehler nachweislich bei uns liegt. Stammkunden können individuelle Vereinbarungen mit uns treffen. Unsere Verantwortung endet mit dem Versand des Pakets. Der Käufer ist selbst für die korrekte Angabe der Lieferadresse verantwortlich. Ein Refill wird nur dann durchgeführt, wenn ein ungeschnittenes Beweisvideo vorliegt. In dem Video muss klar erkennbar sein, wie dasPaket abgeholt, geöffnet und die Ware gewogen wird. Wenn ihr in Vorkasse geht bekommt ihr Vorrang zu anderen Bestellungen und Stammkunden bestimmt was geschenkt;)
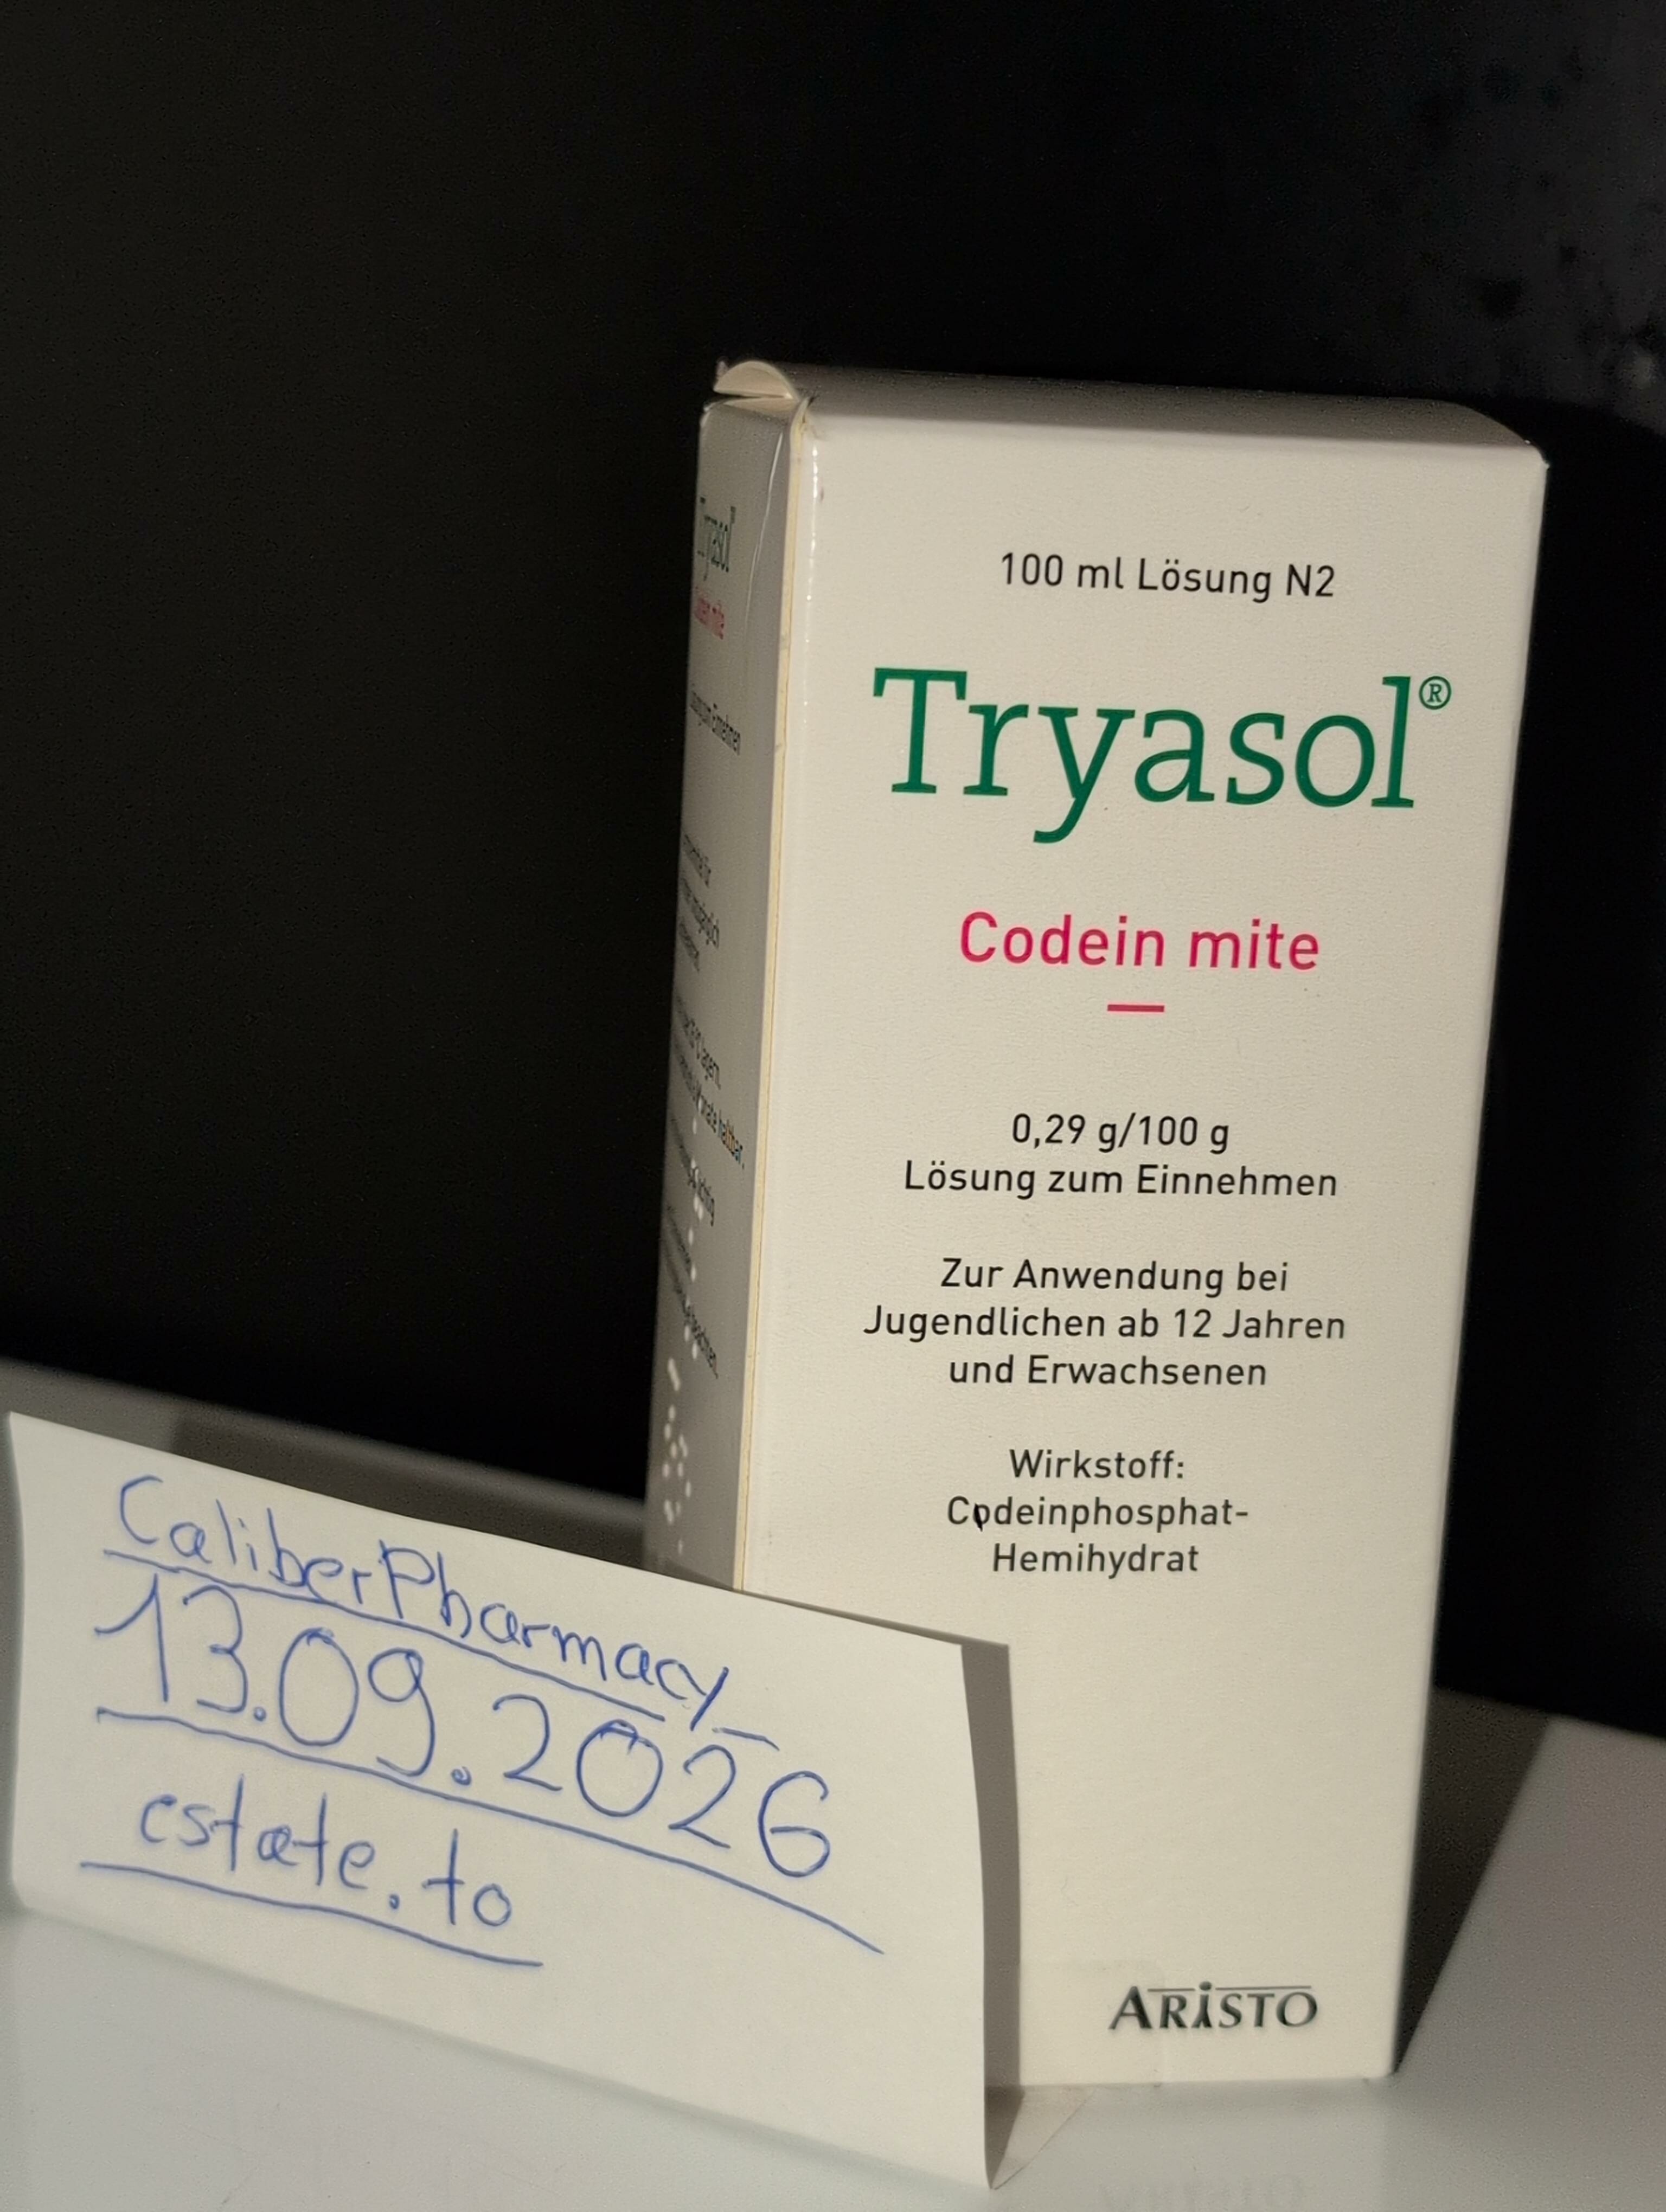
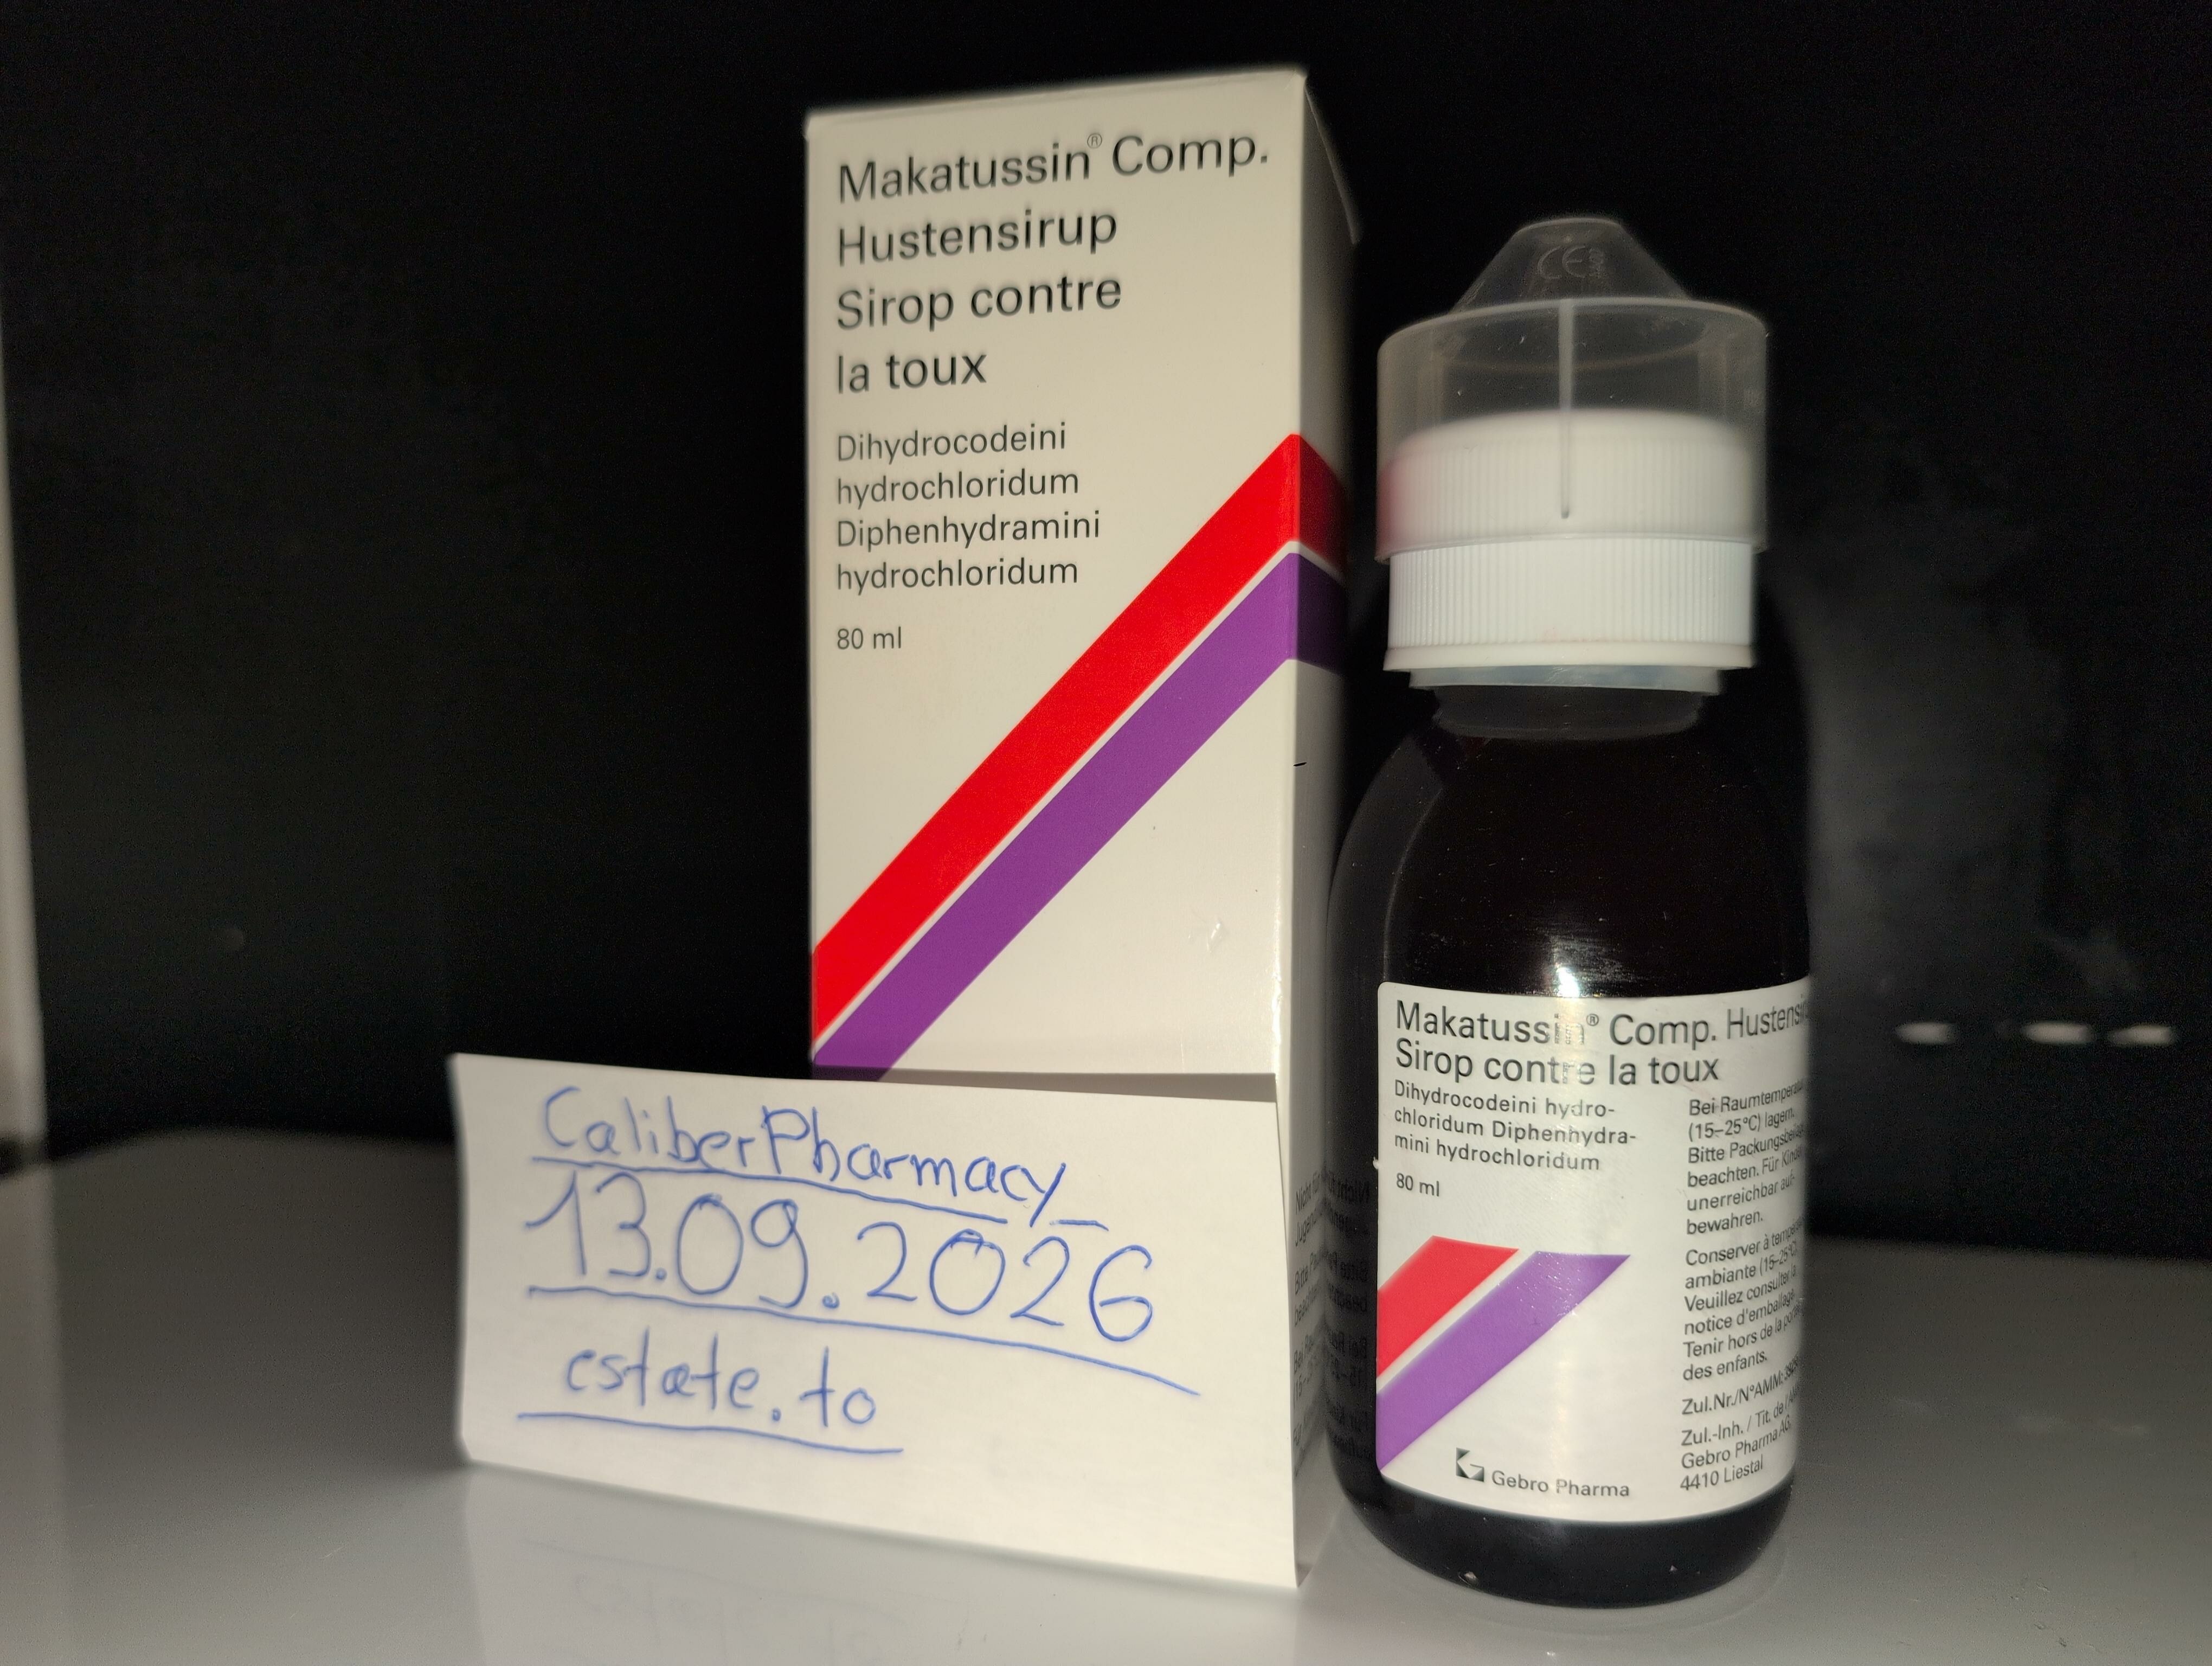
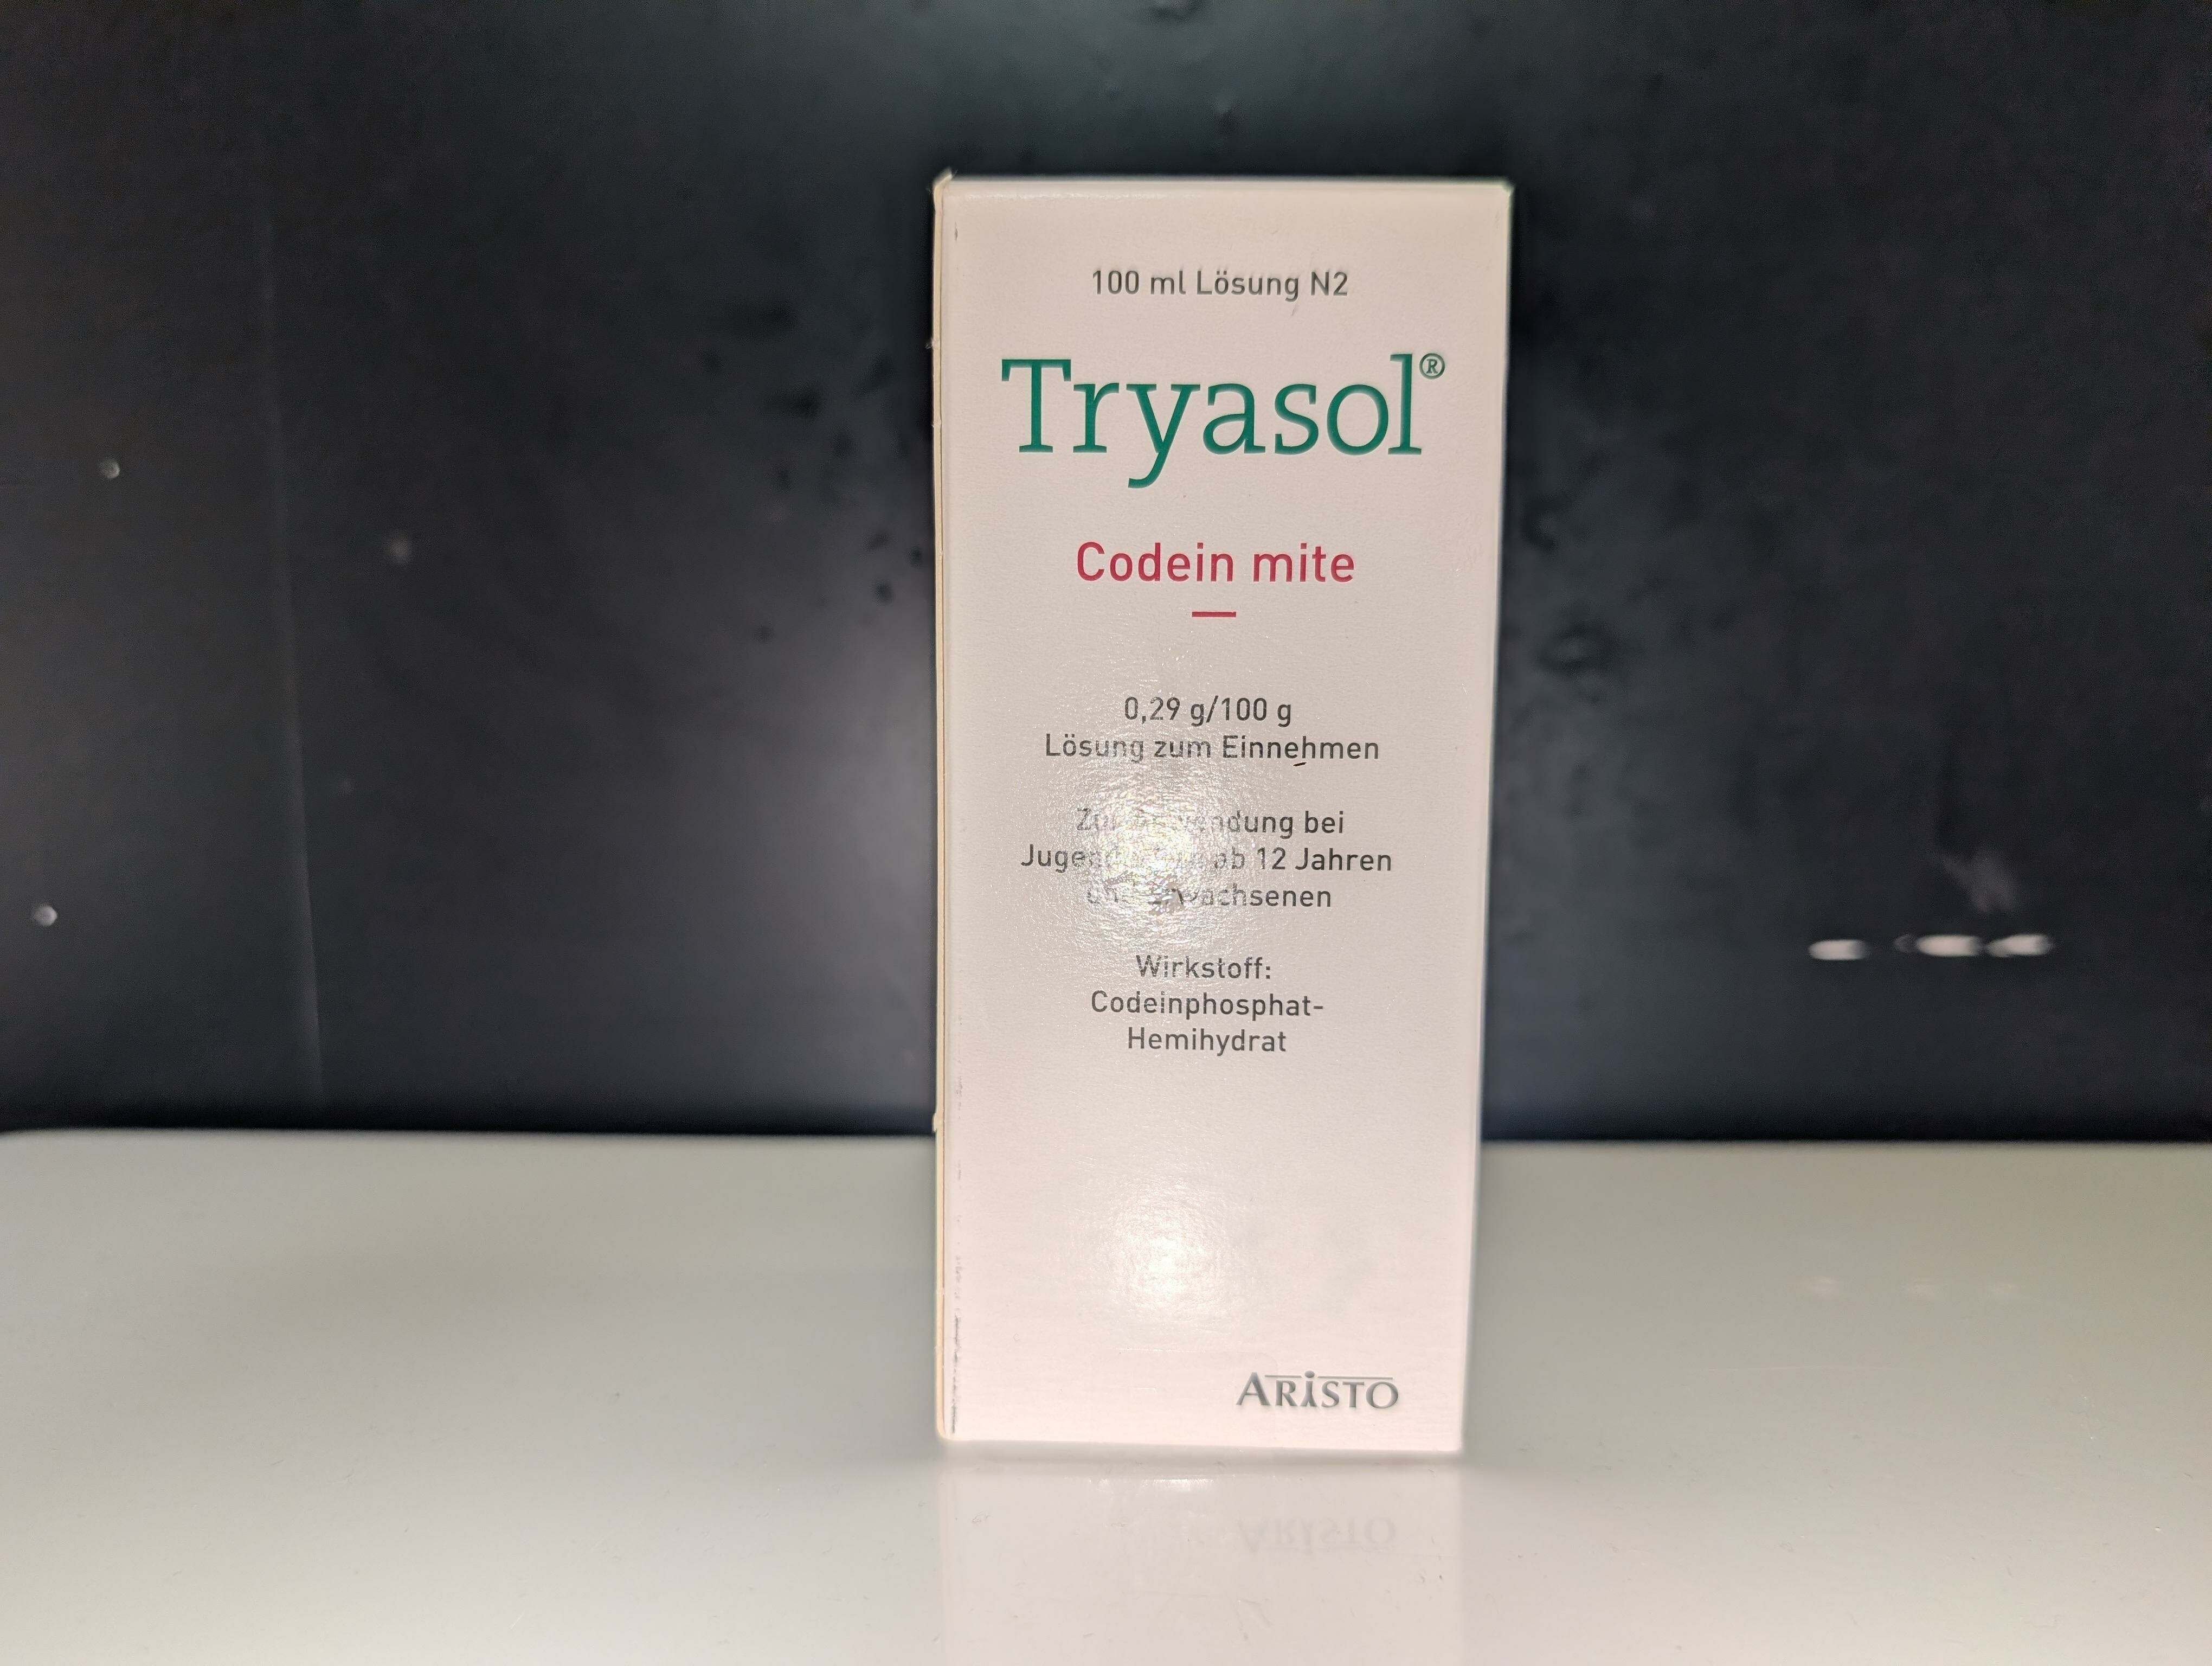
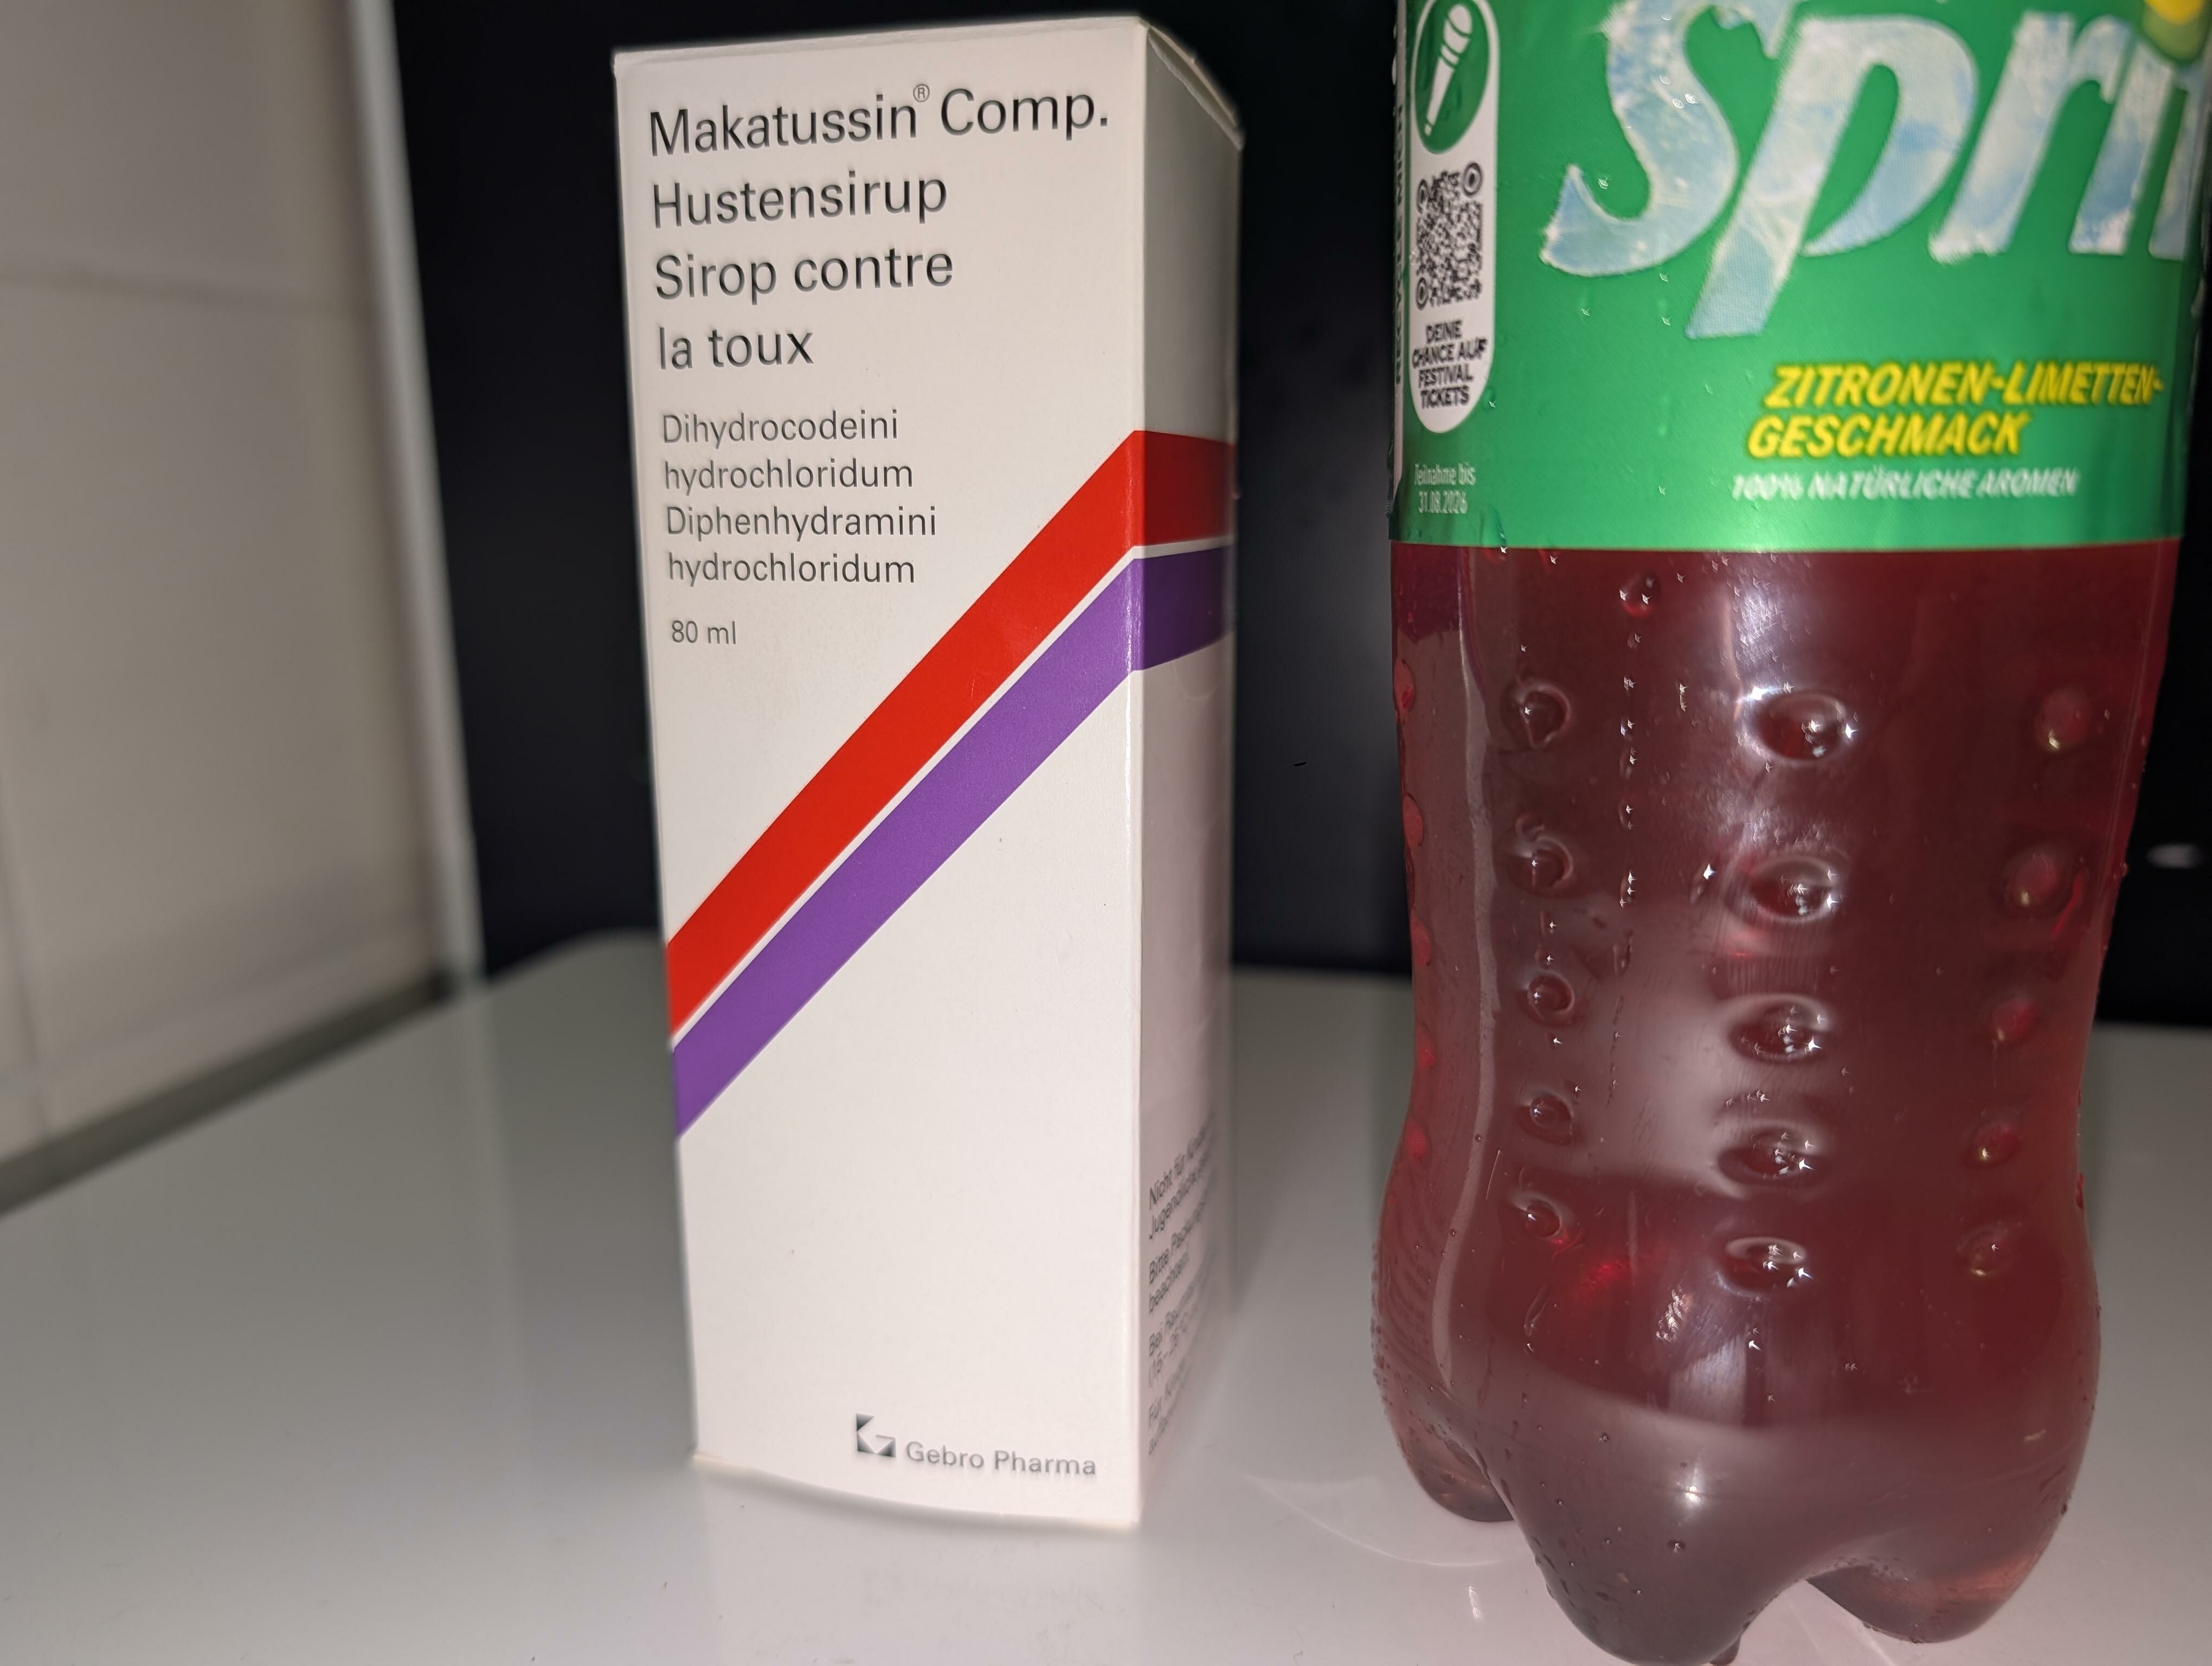
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -

Ein Leitfaden zu Anonymität und Privatsphäre
LeRenart replied to Developer's topic in Anfängerbereich
Hey! Nächstes mal kannst du mir gerne Credits geben. https://streamable.com/l2fi62 Übrigens kommt bald ein neues Projekt. Ich belohne CState mit dem exklusivem Upload hier. Freut euch.