All Activity
- Past hour
-
 Heute wieder neue Bestellung aufgegeben:)
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
Bitte nur gesamte Packungen nehmen. Ich habe keine Lust und meine Kunden auch nicht, einzelne Tabletten ohne Verpackung zu solrtieren. Einfach entweder 1, 2 oder 43 nehmen.
-
Push
-
Push
-
 Die Switches sollen echt gut sein, gefühlt jeder in CA hat die
-
 Ich bekomme einmal im Monat eine Packung. Manchmal auf 2x. Aber mehr kann ich leider nicht auf einmal anbieten. Bitte habt Geduldt, schreibt mich einfach immer wieder an und ich melde mich bei euch. Danke an die treue Kundschaft.
-
Es ist noch eine Packung vorhanden. Wer will sie haben? 185€ Ich weiß, es sieht optisch verbesserungswürdig aus, aber es geht um den Inhalt ;)
-
Push
-
Push
-
Anfängerfreundliches Tutorial für MDMA-Herstellung
someperson replied to someperson's topic in Tutorials
Push -
Push
-
 hirzo291 joined the community
-
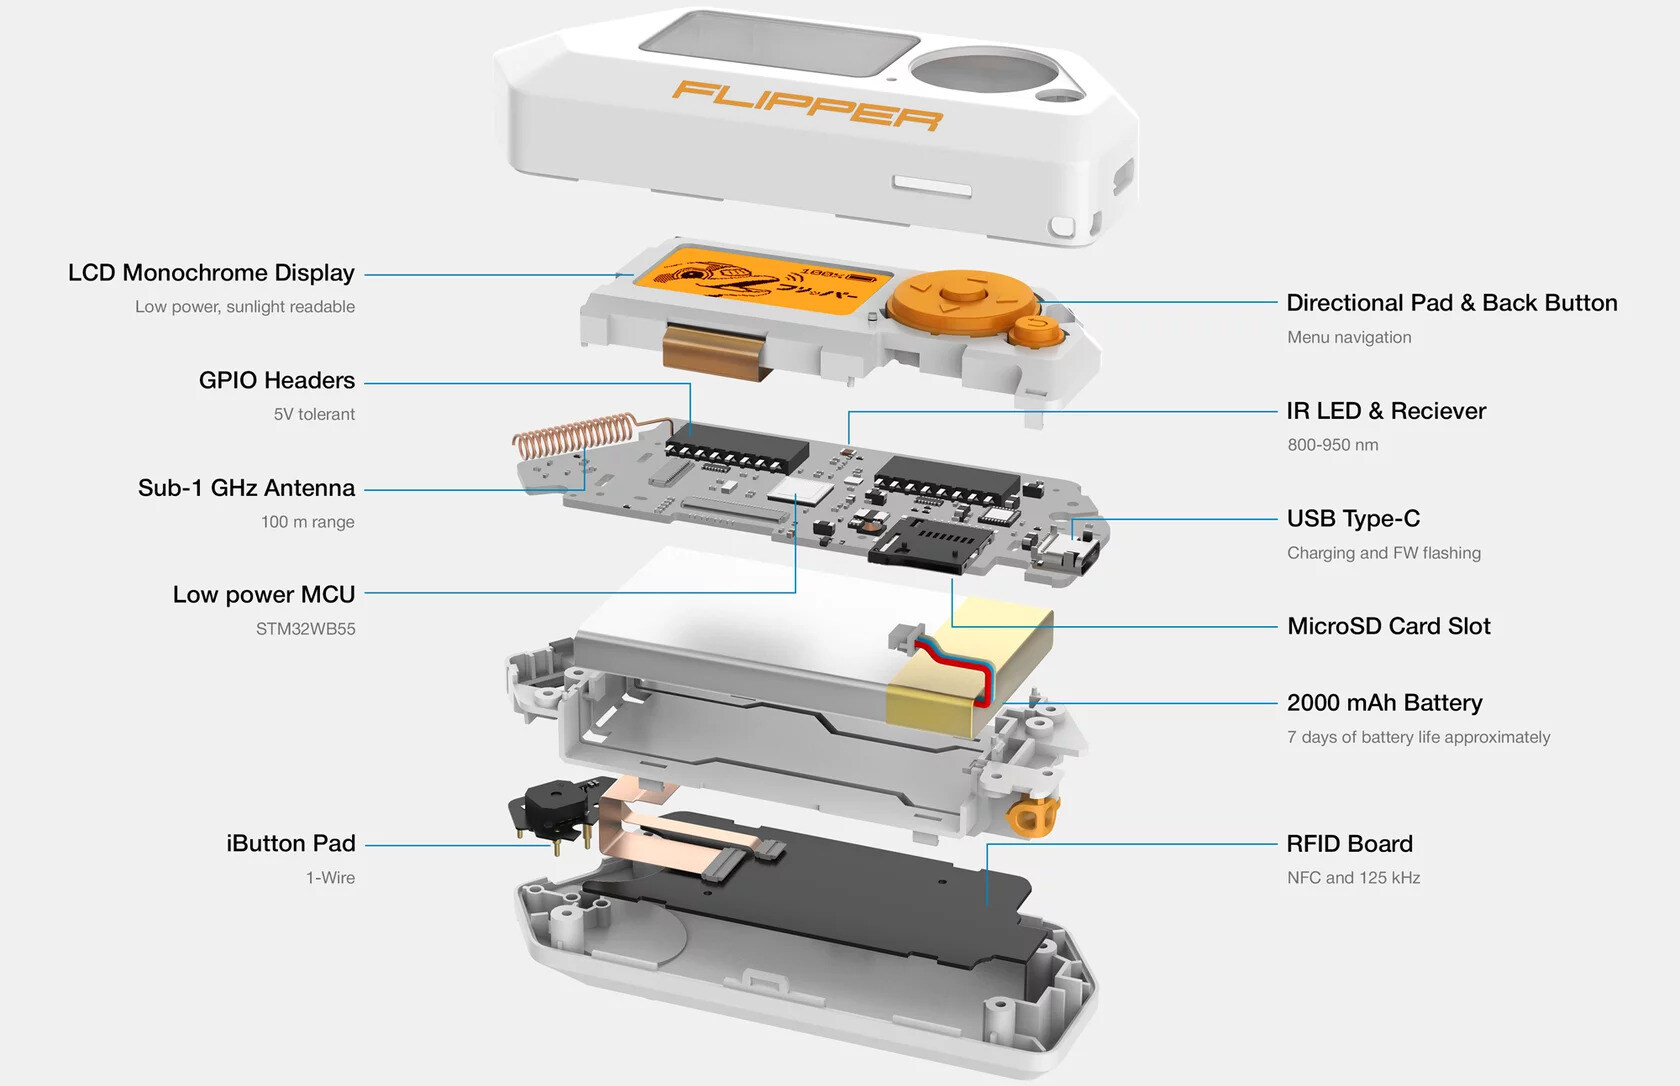
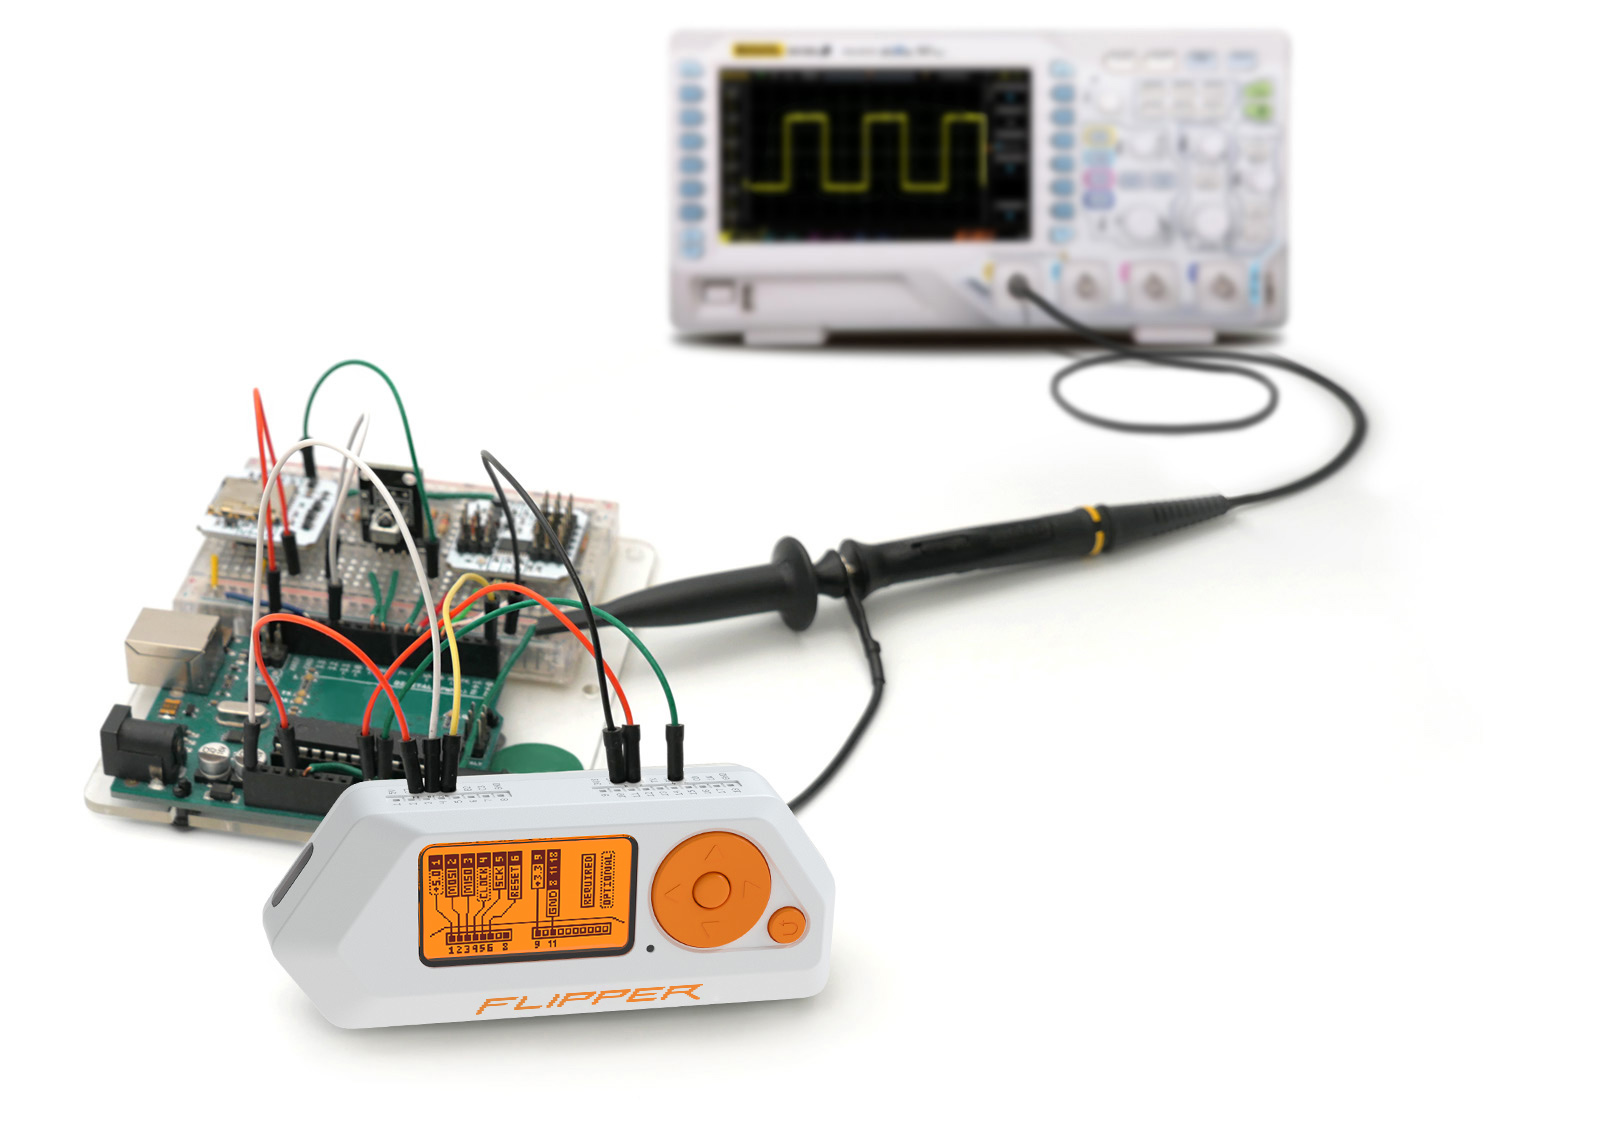
Flipper Zero – Das ultimative Multitool für Tech-Enthusiasten & Bastler Verkaufe meinen voll funktionsfähigen Flipper Zero im absoluten Top-Zustand. Das legendäre Gadget kombiniert unzählige Werkzeuge in einem handlichen Gehäuse im Tamagotchi-Style und ist das perfekte Tool für Hardware-Hacking, Pentesting und Elektronik-Projekte. Die Highlights auf einen Blick: Sub-GHz Funk: Perfekt zum Analysieren von Funksignalen (Garagentore, Schranken). RFID & NFC: Liest, speichert und emuliert Zugangskarten, Schlüsselanhänger und Tags. Infrarot-Modul: Ersetzt als Universalfernbedienung TV, Klimaanlage und Co. BadUSB: Emuliert Tastaturbefehle für automatisierte Skripte. GPIO-Pins: Ideal für Elektronik-Projekte und Hardware-Debugging. Das Gerät läuft einwandfrei, das Display ist kratzerfrei und der Akku hält wie am ersten Tag. Perfekt für Geeks, IT-Security-Interessierte oder die, die es werden wollen! Lieferumfang: Flipper Zero, USB-C Ladekabel, Originalverpackung. Was kann man damit machen? FunktionLegitime Nutzung (Theorie)Missbräuchliche Nutzung (Theorie)Sub-GHz FunkTesten von Funksystemen: Überprüfen, ob das eigene Garagentor oder die eigene Alarmanlage anfällig für Signalwiederholungen ist. Signal-Replay-Angriffe: Abfangen und erneutes Absenden von Signalen, um fremde Garagentore, Schranken oder ältere Funk-Zentralverriegelungen von Autos ohne Erlaubnis zu öffnen. RFID (125 kHz)Backup von Zugangskarten: Digitalisieren der eigenen, älteren Büro- oder Hotelkarte, um nicht mehrere physische Karten tragen zu müssen. Klonen von Zugangskarten: Unbefugtes Auslesen und Kopieren von älteren ID-Karten oder Schlüsselanhängern, um Zutritt zu geschützten Gebäuden zu erlangen. NFC (13,56 MHz)Entwicklung & Analyse: Auslesen von NFC-Tags, Visitenkarten oder Amiibos (Spielfiguren), um deren Datenstruktur zu verstehen. Daten-Sniffing: Auslesen von unverschlüsselten Daten von modernen Kreditkarten oder Personalausweisen im Vorbeigehen (Skimming). Infrarot (IR)Universalfernbedienung: Steuern des eigenen Fernsehers, der Klimaanlage oder von Präsentationsbildschirmen mit nur einem Gerät. Vandalismus / Störung: Massenhaftes Ausschalten von Bildschirmen in Elektronikmärkten, Restaurants oder öffentlichen Räumen (z. B. Werbetafeln). BadUSB (Emulation)Automatisierung: Automatisches Ausführen von Installationsroutinen oder Backups auf eigenen Rechnern per Tastatur-Skript. Keystroke Injection: Einschleusen von Schadcode oder Skripten in Sekundenbruchteilen, sobald das Gerät an einen fremden, ungesperrten PC angeschlossen wird. GPIO-PinsHardware-Hacking: Debuggen von eigenen Platinen, Anschließen von WLAN-Modulen (z. B. für Penetrationstests) oder Sensoren.Erweiterte Angriffe: Nutzen von speziellen Aufsätzen, um WLAN-Netzwerke durch künstliche Deauthentifizierungs-Pakete lahmzulegen. Was bringt mir das in der Tat? 1. Physischer Einbruch und Zutrittsmanipulation Klonen von Legacy-Zugangskarten: In vielen älteren Bürogebäuden, Hotels oder Parkhäusern kommen unverschlüsselte 125-kHz-RFID-Karten zum Einsatz. Kriminelle können diese Karten im Vorbeigehen (z. B. in einer vollen U-Bahn) unbemerkt auslesen, abspeichern und später emulieren, um sich unbefugten Zutritt zu gesicherten Bereichen zu verschaffen. [1, 2, 3] Umgehen von Schranken und Toren: Durch das Abfangen und Aufzeichnen von Sub-GHz-Funksignalen (festen Codes) können Barrieren oder private Garagentore unbefugt geöffnet werden. [1, 2, 3] 2. Manipulation und Diebstahl von Fahrzeugen Rolling-Code-Exploits: Moderne Fahrzeuge nutzen dynamische Wechselcodes (Rolling Codes), um Signalwiederholungen zu verhindern. Kriminelle nutzen hochentwickelte, illegale Custom-Firmwares (z. B. aus Untergrundforen), um diese Mechanismen mathematisch zu berechnen oder durch gezielte Signalblockaden ("Jamming and Replay") das nächste gültige Signal abzufangen, um das Fahrzeug später schlüssellos zu öffnen. [1, 2] 3. Angriffe auf IT-Infrastrukturen vor Ort (On-Site Attacks) Datendiebstahl via BadUSB: Verschaffen sich Angreifer physischen Zugang zu einem ungesperrten Computer (z. B. an einem kurz verlassenen Empfangstresen), stecken sie das Gerät an. Der Flipper tarnt sich als Tastatur und tippt in Millisekunden Befehle ein, um: Schadsoftware (Malware) aus dem Internet nachzuladen. Lokale Passwörter und sensible Daten auf die integrierte microSD-Karte zu kopieren. Eine Reverse Shell (eine permanente Fernsteuerungs-Verbindung für den Angreifer) einzurichten. [1, 2] 4. Drahtlose Störangriffe (Wireless Disruption) Bluetooth-Spamming: Angreifer können massenhaft gefälschte Bluetooth-Kopplungsaufforderungen (BLE-Spam) an Smartphones (iOS und Android) in der Umgebung senden. Dies führt im schlimmsten Fall dazu, dass die betroffenen Geräte durch die Flut an Pop-ups einfrieren oder abstürzen (Denial of Service). [1] WLAN-Deauthentifizierung: In Kombination mit einem zusätzlichen WLAN-Entwicklungsboard (GPIO) können Kriminelle Pakete senden, die Geräte zwingen, die Verbindung zum legitimen WLAN-Netzwerk zu trennen. Dies wird oft genutzt, um Nutzer in ein gefälschtes WLAN-Netzwerk (Evil Portal / Phishing) zu locken. [1, 2] Man kann mit dem kleinen Teil eine ganze Menge Unsinn anstellen. Schaut in entsprechende Foren. Ich verkaufe mein unbenutzes. Es war ein gutes Weihnachtsgeschenk meiner Frau, doch jetzt sind Kinder da. Da kann ich nichts mehr machen. Ihr aber schon und ihr braucht es ;) Für 190€ inkl. Versand gehört er dir
-
https://wunschmarke.top/
-
 NewMexico joined the community
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies. -
Kauf dir am Besten bei einem der diversen Anbietern hier DHL Coupons, damit kaufst du direkt in der App die Labels. Keine JJD Labels direkt kaufen, da gibt's oft Probleme im Versand. Ano Packstation bräuchtest zum Versand nicht mal, man kann auch ohne regged zu sein versenden. Am besten alte Packstation ohne Kameras nutzen und ansonsten halt bisschen verkleiden... Mütze, Schal, Maske, Clownsnase etc...
-
@ Lalo @ balkan da der user schon einige male online war seit dem und noch immer keine stellung bezogen hat. Bitte ich um ban @ Lalo .
-
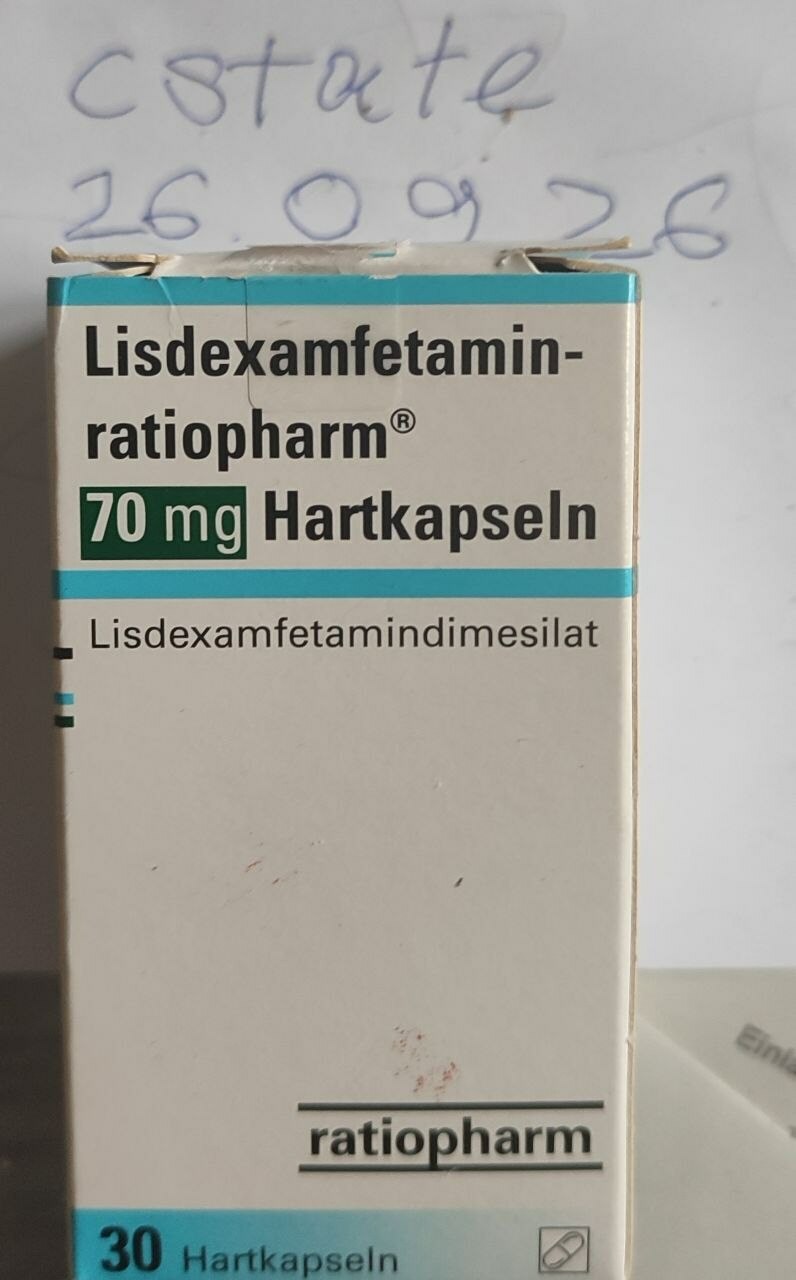
Hallo Freunde, ich verkaufe euch meine Elvanse und kann jeden Monat neue anbieten. 30x 70mg 200€ 60x 70mg 380€ 90x 70mg 500€ so viel fürs erste. Viel Spaß und Fokus mit den AD(H)S Medikament. Es wird mit DHL versendet und die Gebühr ist bereits im Preis enthalten.
-
Hier entsteht was neues . koka speed und Chemie bei Interesse einfach fragen
-
Hallo ja wir sind neu auf dem Markt aber Jahrelang im Business wir senden gerne Proben für ein Feedback raus Ja gerne senden wir auch Proben raus wir sind neu auf dem Markt aber Jahrelange Erfahrung im Business und in der Herstellung wir freuen uns über jedes Feedback
-
Hätten Interesse bietet ihr den Tester an falls ja würde ich mich als Tester anbieten im Gegenzug ausführliches Feedback