Search the Community
Showing results for tags 'spoofing'.
Found 7 results
-
 Hallo zusammen, Ich biete mein komplettes technisches Wissen als Guide & 1:1-Beratung an. nach diesen Guide bist du in der Lage dein eigenes VoIP zu erstellen um es selber zu nutzen, oder zum Resellen. Ich bin auf dem Board schon absurden Preisen begegnet und habe anfangs auch SIP Trunks gekauft. Ich war schnell unzufrieden da der VoIP öfters Down war als Up. Entschädigungen gab es auch nicht. Daher hab ich das ganze selbst in die Hand genommen. Glaubt mir, am liebsten hätte ich euch den Guide kostenlos gegeben. Aber dann wär das ganze auch schnell nicht mehr so umsetzbar. Außerdem finde ich das sich die ganze Szene ins negative entwickelt, daher sehe ich kein Nutzten dadrin. In meinen Guide lernt ihr: Server-Setup: Konfiguration von Asterisk und PBX-Lösungen Routing & Carrier-Auswahl: Auswahl der besten deutschen Carrier. Für Reseller Wholesale Bulk Provider für die maximale Marge CID Spoofing inkl. Einstellung SoftPhone Setup & Integration: Auswahl und Einstellungen der besten SoftPhone Clients inkl. Einrichtung Liste der besten Provider und weitere technischen Skills die von Vorteil sind 4 SLOTS NOCH ZU VERGEBEN! Es kann jede beliebige Nummer gespoofed werden (bspw. 0900 Nummern, Banken, Regierung, uvm.) Ich biete hier keine monatliche Flat oder sonstiges an. Ihr habt nach dem Guide volle Kontrolle. Die meisten Anbieter bieten "Pay-as-you-Go" an, sowohl wie Zahlung via Krypto. Bei Interesse meldet euch unter: CState PN: @TokaPacific Telegram: geronimopacific Jabber : [email protected]
-
SMS Spoofing Service – Weltweit Dieser Service ermöglicht es Ihnen, SMS-Nachrichten mit gefälschten Absenderinformationen zu versenden. Sie können entweder eine zufällige Nummer oder einen gewünschten Namen als Absender-ID festlegen. Dienstleistungen und Preise: Standard SMS (10 Euro): Versenden Sie SMS-Nachrichten über unser System. Hinweis: Es können keine Nummern verwendet werden, die auf Blacklists stehen. Es wird ein neuer "NP Methode-Trick" angewendet, um dies zu umgehen. SMS mit Spoofing (30 Euro): Versenden Sie SMS-Nachrichten, bei denen die Absender-Nummer oder der Absender-Name gefälscht ist. Sie können eine beliebige Nummer (sofern nicht blockiert) oder einen beliebigen Namen als Absender festlegen. Dies kann verwendet werden, um die Identität des Absenders zu verschleiern oder vorzugeben, jemand anderes zu sein. Zusätzliche Funktionen: Lesebestätigung (teilweise verfügbar): In einigen Fällen kann eine Lesebestätigung angefordert werden, um zu überprüfen, ob die Nachricht empfangen und gelesen wurde. Die Verfügbarkeit dieser Funktion kann je nach Mobilfunkanbieter und Empfänger-Einstellungen variieren. Zahlung: ( BITCOIN ) Treuhandservice / Escrow akzeptiert: Für zusätzliche Sicherheit wird die Zahlung über einen Treuhandservice (Escrow) akzeptiert. Das bedeutet, dass das Geld zuerst an einen neutralen Dritten (den Treuhandservice) gezahlt wird, der es erst dann an den Verkäufer weiterleitet, wenn der Käufer bestätigt, dass die Dienstleistung wie vereinbart erbracht wurde. TEXT WURDE MIT KI VERBESSERT UND AUCH FÜR EIGENEN SCHUTZ WEGEN DER SCHREIBWEISE.
-
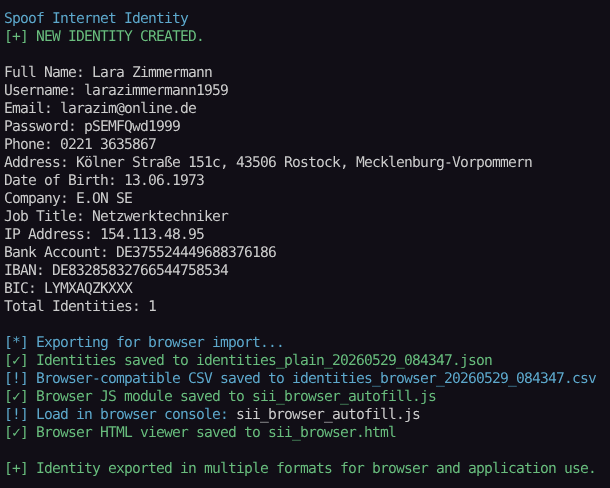
 Das Coding Tutorial für ein Spoofed Internet Identity Script in python3 created by WindowsXP In Zeiten zunehmender digitaler Überwachung und Datenlecks ist eine durchdachte OPSEC (Operational Security) nicht mehr nur eine Option – sie ist eine Notwendigkeit. Für Red Team-Operateure, Pentester und privacy-bewusste Nutzer bedeutet echter Schutz oft nicht nur das Verstecken eigener Spuren, sondern auch das kontrollierte Einsetzen von authentisch wirkenden, synthetischen Identitäten für Tests, Täuschungsmanöver oder die Absicherung eigener Online-Präsenz. Dieses Tutorial zeigt, wie DU mit einem spezialisierten Python3-Skript („Spoofed Internet Identity Script“ – SIIS) nahezu undetectable deutsche Fake-Identitäten generieren – komplett mit realistischen Adressen, Telefonnummern, beruflichen Hintergründen und sogar verschlüsselter Speicherung. 🎯 Warum SIIS? Der Kern des Ansatzes Viele bestehende Tools zur Identitätsgenerierung liefern entweder zu generische Daten (z. B. reine Zufallsstrings) oder verlassen sich auf veraltete, leicht erkennbare Muster. SIIS geht einen Schritt weiter: - Hyperrealistische deutsche Profile: Alle Daten (Vornamen, Nachnamen, Städte, Straßen, Postleitzahlen) basieren auf aktuellen deutschen Namens- und Geografiedatenbanken. - Kontextkohärenz: Die generierte Identität passt zusammen – z. B. entspricht die Telefonvorwahl tatsächlich der angegebenen Stadt, die E-Mail folgt gängigen deutschen Mustern. - Active Enrichment: Optional werden öffentliche Webquellen (wie Namens- oder Straßenverzeichnisse) abgefragt, um die Authentizität zu erhöhen. - OPSEC-by-Design: Sensible Daten können verschlüsselt gespeichert werden; gleichzeitig erfolgt eine automatische Validierung auf logische Konsistenz (z. B. korrekte IP-Formatierung, plausible Geburtsdaten). - Browser-kompatibler Export: Für den praktischen Einsatz werden neben verschlüsselten Backups auch CSV-Dateien erzeugt, die direkt in Tools wie Browser-Profil-Manager oder Testframeworks importiert werden können. 🛠️ Technische Tiefenanalyse: Wie funktioniert SIIS? Das Skript ist modular aufgebaut und nutzt bewährte Python-Bibliotheken. Hier die zentralen Komponenten – praxisnah erklärt: 1. Datengrundlage: Authentizität durch Lokalisierung Alle listenbasierten Daten (Vornamen, Nachnamen, Städte etc.) stammen aus offiziellen Quellen und werden regelmäßig aktualisiert. GERMAN_FIRST_NAMES_MALE = ['Max', 'Moritz', 'Lucas', 'Finn', 'Leon', ...] # 40+ echte deutsche Vornamen GERMAN_CITIES = [('Berlin', 'Berlin'), ('München', 'Bayern'), ...] # Stadt + Bundesland als Tuple GERMAN_PHONE_PREFIXES = {'Berlin': ['30'], 'München': ['89'], ...} # Echte Ortsnetzkennzeichen Dies stellt sicher, dass eine generierte „Anna Schmidt aus München“ auch tatsächlich eine Münchner Telefonvorwahl (089) und eine plausible Berliner Straße erhält. 2. Identitätsbaukasten: Von Namen zur vollständigen Legende Die Kernfunktion generate_german_identity() kombiniert Bausteine zu einem kohärenten Profil: - Name: Zufällig ausgewähltes deutsches Vornamen- (geschlechtsspezifisch) + Nachnamenpaar. - Adresse: Straße + Hausnummer (mit optionaler Buchstabenerweiterung wie „12a“), PLZ (abgestimmt auf Stadt/Region) + Ort + Bundesland. - Kontakt: Realistische E-Mail (nach Mustern wie [email protected] oder [email protected]), Telefonnummer (mit Ortsnetzkennzeichen) und IP-Adresse (IPv4, zufällig aber valide). - Beruflicher Kontext: Zufälliger Firma aus der DAX-/MDAX-Liste + passender Jobtitel (z. B. „Softwareentwickler bei Siemens AG“). - Official IDs: Sozialversicherungsnummer (SV-Format), Steuer-ID, Führerschein und Passnummer – alle mit korrekten Präfixen und Längen. - Browser-Fingerprint: User-Agent, Sprache, Zeitzone und Gerätetyp werden zufällig aus realistischen Pools gewählt. 3. Qualitätssicherung: Validierung und Anreicherung Bevor eine Identität ausgegeben wird, erfolgt: - Validierung: Prüfung auf Formatkorrektheit (z. B. E-Mail enthält @ und gültige Domain, Telefonnummer beginnt mit 0 und hat ausreichend Stellen). - Scoring: Bei Fehlern wird ein Punktesystem angewendet (max. 100 Punkte, Abzug pro Inkonsistenz). - Web-Scraping (Optional): Über enhance_identity_with_scraper() können öffentliche Quellen wie sv-gmbh.de (Vornamensdatenbank) oder strassenverzeichnis.de abgefragt werden, um die Datenbasis mit echten Einträgen zu erweitern. Fehler beim Scraping werden gesilent behandelt – die Identität bleibt funktionsfähig. 4. Sichere Speicherung: Verschlüsselung für den Ernstfall Identitäten können zweierlei gespeichert werden: - Plaintext-JSON: Für schnelle Tests oder nicht-sensible Umgebungen. - AES-256-Verschlüsselung (via Fernet): Bei aktivierter Verschlüsselung wird ein Schlüssel aus einem Passwort + zufälligem Salt mittels PBKDF2 abgeleitet. Nur das Entschlüsselungspasswort ermöglicht den Zugriff – ideal für den Transport über unsichere Kanäle. Gleichzeitig wird stets eine browser-kompatible CSV erzeugt (ohne sensible Daten wie Passworte oder SSN), die direkt in Tools wie Firefox-Profile-Manager oder Burp Suite importiert werden kann. 5. Hauptablauf: Von der Idee zur fertigen Identität Die main()-Funktion orchestriert den Prozess: 1. Ausgabe eines stilvollen Banners (via pyfiglet und colorama). 2. Initialisierung des SpoofInternetIdentity-Klassengenerators. 3. Erzeugung einer einzelnen Identität (create_identity()). 4. Formatierte Ausgabe aller Schlüsselfelder auf der Konsole (mit Farbcodierung für schnelles Scannen). 5. Automatischer Export: - Verschlüsseltes Binärbackup (falls Passwort gesetzt). - Plaintext-JSON-Archiv. - Browser-CSV für den unmittelbaren Einsatz. Der Python Code - Einfach Erklärt Fragment 1: Imports und Datenkonstanten Erklärung: Dieser Abschnitt lädt alle notwendigen Python-Bibliotheken und definiert die statischen Datenpools, die für die Generierung realistischer deutscher Identitäten verwendet werden. Die Listen enthalten echte häufige Vornamen, Nachnamen, Städte mit Bundesländern, Straßennamen, Regionen mit zugehörigen Postleitzahlenbereichen, Telefonvorwahlen nach Städten, E-Mail-Domains und Firmennamen. Alle Daten sind auf aktuelle deutsche Geografie und Namensgebung abgestimmt, um Basisauthentizität zu gewährleisten. Ohne diese sorgfältig kuratierten Listen wären die generierten Identitäten offensichtlich synthetisch (z. B. durch unrealistische Kombinationen wie "Max Mustermann aus Zwickau mit Berliner Vorwahl"). import json import csv import base64 import os import random import string import pyfiglet import colorama import hashlib import requests from bs4 import BeautifulSoup from datetime import datetime, timedelta from cryptography.fernet import Fernet from cryptography.hazmat.primitives import hashes from cryptography.hazmat.primitives.kdf.pbkdf2 import PBKDF2HMAC from colorama import Fore, Back, Style # [Alle GERMAN_*-Listen und -Dictionaries wie GERMAN_FIRST_NAMES_MALE, GERMAN_CITIES, etc. wie im Originalcode] --- Fragment 2: Kernfunktionen für Adresse, Kontakt und persönliche Daten Erklärung: Diese Funktionen erzeugen einzelne Komponenten einer Identität mit realistischen deutschen Mustern. generate_german_address() kombiniert zufällig ausgewählte Straße/Hausnummer mit ortsspezifischer PLZ und Stadt (aus GERMAN_CITIES). generate_german_phone() verwendet echte Ortsnetzkennzeichen aus GERMAN_PHONE_PREFIXES (z. B. 030 für Berlin). generate_german_email() kombiniert Vornamen/Nachnamen nach gängigen Mustern (wie [email protected]) mit zufälliger Domainauswahl. generate_german_password() wählt zufällig aus vordefinierten Mustern (von einfachen Buchstabenfolgen bis komplexen Sonderzeichenkombinationen), um typische deutsche Passwortgewohnheiten zu simulieren. Jede Funktion beinhaltet Fallbacks für Edge Cases (z. B. zufällige PLZ, falls Stadt nicht in Präfix-Listings ist). def generate_german_address(): city, region = random.choice(GERMAN_CITIES) street = random.choice(GERMAN_STREETS) house_number = str(random.randint(1, 250)) + random.choice(['a', 'b', 'c', '']) if city in GERMAN_PHONE_PREFIXES: prefix = GERMAN_PHONE_PREFIXES[city][0] if prefix in ['1', '2', '3', '4', '5', '6', '7', '8', '9']: postcode = prefix + str(random.randint(0, 9)) + str(random.randint(100, 999)) else: postcode = str(random.randint(10000, 99999)) else: postcode = str(random.randint(10000, 99999)) return f"{street} {house_number}, {postcode} {city}, {region}" def generate_german_phone(): city = random.choice([c for c, r in GERMAN_CITIES]) if city in GERMAN_PHONE_PREFIXES: prefix = random.choice(GERMAN_PHONE_PREFIXES[city]) else: prefix = str(random.randint(100, 999)) return f"0{prefix} {random.randint(1000000, 9999999)}" # [ähnlich für generate_german_email, generate_german_password, generate_german_name, generate_german_date_of_birth] --- Fragment 3: Identitätszusammensetzung und Validierung Erklärung: generate_german_identity() ist die Hauptfunktion, die alle vorherigen Helfer kombiniert zu einem kohärenten Profil. Sie stellt sicher, dass zusammengehörige Daten konsistent sind (z. B. die Stadt in der Adresse entspricht der Telefonvorwahl). Besonderes Augenmerk liegt darauf, dass generierte Werte nicht nur syntaktisch korrekt, sondern auch plausibel sind (z. B. Geburtsdatum zwischen 1950-2005 für Erwachsenen-Identitäten). Die Funktion berechnet zusätzlich abgeleitete Werte wie Benutzernameauswahl aus vordefinierten Mustern und fügt berufliche Kontexte hinzu (zufällige Firma aus DAX/MDAX-Liste + passender Jobtitel). Die nachfolgende validate_identity_integrity()-Funktion prüft das Ergebnis auf logische Konsistenz: Sie validiert Formate (E-Mail muss @ und Punkt enthalten, Telefon muss mit 0 beginnen und ausreichend Stellen haben, IP-Adresse muss vier Oktette 0-255 enthalten) und vergibt einen Scorebasierten Bericht (100 Punkte minus 15 pro Fehler), um defekte Identitäten frühzeitig zu erkennen – entscheidend für den Einsatz in Szenarien, bei denen Inkonsistenzen sofort auffallen würden (z. B. bei manueller Prüfung durch Zielsysteme). def generate_german_identity(): first_name, last_name = generate_german_name() address = generate_german_address() phone = generate_german_phone() email = generate_german_email(first_name, last_name) password = generate_german_password() date_of_birth = generate_german_date_of_birth() address_parts = address.split(', ') city_postcode = address_parts[1].split() if len(address_parts) > 1 else [] city = city_postcode[1] if len(city_postcode) > 1 else 'Unknown' region = address_parts[2] if len(address_parts) > 2 else 'Unknown' username = random.choice(GERMAN_USERNAME_PATTERNS)(first_name, last_name) company = random.choice(GERMAN_COMPANIES) job_title = random.choice(GERMAN_JOB_TITLES) social_security = GERMAN_ID_NUMBERS['social_security']() tax_id = GERMAN_ID_NUMBERS['tax_id']() driver_license = GERMAN_ID_NUMBERS['driver_license']() passport = GERMAN_ID_NUMBERS['passport']() return { 'full_name': f"{first_name} {last_name}", 'first_name': first_name, 'last_name': last_name, 'username': username, 'email': email, 'password': password, 'phone': phone, 'address': address, 'city': city, 'region': region, 'date_of_birth': date_of_birth, 'company': company, 'job_title': job_title, 'social_security': social_security, 'tax_id': tax_id, 'driver_license': driver_license, 'passport': passport, 'ip_address': f"{random.randint(1, 255)}.{random.randint(0, 255)}.{random.randint(0, 255)}.{random.randint(0, 255)}", 'user_agent': random.choice([ 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/91.0.4472.124 Safari/537.36', 'Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/14.1.1 Safari/605.1.15', 'Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:89.0) Gecko/20100101 Firefox/89.0', 'Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/91.0.4472.77 Safari/537.36', 'Mozilla/5.0 (iPhone; CPU iPhone OS 14_6 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/14.1.1 Mobile/15E148 Safari/604.1' ]), 'browser_language': random.choice(['de-DE', 'de-AT', 'de-CH', 'en-US', 'en-GB']), 'timezone': random.choice(['Europe/Berlin', 'Europe/Vienna', 'Europe/Zurich']), 'device_type': random.choice(['desktop', 'mobile', 'tablet']), 'operating_system': random.choice(['Windows 10', 'Windows 11', 'macOS', 'Linux', 'iOS', 'Android']), 'bank_name': random.choice(['Deutsche Bank', 'Commerzbank', 'Sparkasse', 'Volksbank', 'Raiffeisenbank']), 'bank_account': 'DE' + str(random.randint(10000000, 99999999)) + str(random.randint(1000000000, 9999999999)), 'iban': 'DE' + str(random.randint(10, 99)) + str(random.randint(10000000, 99999999)) + str(random.randint(1000000000, 9999999999)), 'bic': ''.join(random.choices(string.ascii_uppercase, k=8)) + random.choice(['FF', 'XXX', 'BANK', 'COBA']) } def validate_identity_integrity(identity): validation_report = { 'valid': True, 'score': 100, 'issues': [], 'warnings': [] } # [Validierungslogik für name, email, phone, address, dob, ip, username wie im Originalcode] if validation_report['issues']: validation_report['score'] = max(0, 100 - len(validation_report['issues']) * 15) return validation_report --- Fragment 4: Web-Scraping zur Authentizitätssteigerung Die Funktionen enhance_identity_with_scraper() und randommer_io_scraper() demonstrieren einen fortgeschrittenen Ansatz zur Erhöhung der Authentizität durch Abgleich mit öffentlichen Quellen. Du nutzen requests mit realistischer Browser-User-Agent-Kopfzeile, um Seiten wie sv-gmbh.de (Vornamensdatenbank) oder strassenverzeichnis.de (Straßenverzeichnis) abzufragen. Obwohl im Basisskript mostly als Platzhalter gehalten (da echte Scraping-Ziele oft Schutzmechanismen haben), zeigt der Ansatz, wie man reale Datenströme einbinden könnte – beispielsweise um sicherzugehen, dass generierte Vornamen tatsächlich in offiziellen Register vorkommen. Die validate_identity_with_ollama()-Funktion (angedeutet aber nicht vollständig im Code) würde theoretisch ein lokales LLM verwenden, um die Gesamtheit der Identität auf Plausibilität zu prüfen (z. B. passt der Beruf zum Alter?). Diese Erweiterungen erhöhen den Aufwand, sind aber für High-Stakes-OPSEC Szenarien wertvoll, bei denen Identitäten menschlicher Prüfung standhalten müssen. Fehler beim Scraping werden bewusst abgefangen, um die Grundfunktion nicht zu gefährden –Identitäten bleiben auch ohne Web-Enrichment brauchbar. def enhance_identity_with_scraper(identity): """ Use web scraping to enhance identity with real-world data. Scrapes public data sources to add authenticity. """ print(Fore.CYAN + "[*] Enhancing identity with real-world data..." + Style.RESET_ALL) try: headers = { 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36', 'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8', 'Accept-Language': 'de-DE,de;q=0.9,en-US;q=0.8,en;q=0.7', 'Accept-Encoding': 'gzip, deflate, br', 'Connection': 'keep-alive', 'Upgrade-Insecure-Requests': '1' } # Beispielhafte Scraping-Versuche (vereinfacht im Tutorial) try: real_names_response = requests.get('https://www.sv-gmbh.de/vornamen/', headers=headers, timeout=5) if real_names_response.status_code == 200: print(Fore.GREEN + "[✓] Successfully fetched real name data" + Style.RESET_ALL) except: pass # Silent fail - identidad bleibt funktionsfähig return identity except Exception as e: print(Fore.RED + f"[!] Error enhancing identity: {e}" + Style.RESET_ALL) return identity # [randommer_io_scraper() folgt ähnlichem Pattern mit Ollama-Integration angedeutet] --- Fragment 5: Verschlüsselung und sichere Speicherung Dieser Abschnitt behandelt den Schutz sensibler Identitätsdaten durch kryptographische Verfahren. generate_encryption_key() leitet einen Schlüsselmaterial aus einem Passwort und zufälligem Salt mittels PBKDF2 mit hohen Iterationen (480.000) ab – ein Standard gegen Brute-Force-Angriffe. encrypt_identity() kombiniert Salt + verschlüsselten JSON-Datenstrom unter Verwendung von Fernet (AES-128 in CBC-Modus mit HMAC-Authentifizierung), wodurch nur Besitzer des Passworts Zugriff erhalten. Die Speicherfunktionen unterscheiden zwei Modi: Bei encrypted=True werden die kompletten Identitäten in einer binären Datei gespeichert (nur mit Passwort entschlüsselbar), gleichzeitig wird jedoch stets eine browser-kompatible CSV ohne sensible Daten (Passworte, IDs, Kontodaten) erzeugt – ideal für den sofortigen Einsatz in Testframeworks wie Burp Suite oder Browser-Profil-Managern, wo nur nicht-kritische Felder wie Name, E-Mail oder Beruf benötigt werden. Dieser Dual-Storage-Ansatz erfüllt sowohl Sicherheitsanforderungen (verschlüsseltes Archiv für Langzeitlager) als auch Praktikabilität (schneller Import für Tests). Der Salt wird bewusst vor dem Cryptotext gespeichert, um später dieselbe Schlüsselableitung reproduzieren zu können – ein kritischer Detail für korrekte Entschlüsselung. def generate_encryption_key(password: str, salt: bytes) -> bytes: """Derive an encryption key from password and salt using PBKDF2.""" kdf = PBKDF2HMAC( algorithm=hashes.SHA256(), length=32, salt=salt, iterations=480000, ) key = base64.urlsafe_b64encode(kdf.derive(password.encode())) return key def encrypt_identity(data: str, password: str) -> bytes: """Encrypt identity data using password-derived key.""" salt = os.urandom(16) key = generate_encryption_key(password, salt) fernet = Fernet(key) encrypted = fernet.encrypt(data.encode()) return salt + encrypted def decrypt_identity(encrypted_data: bytes, password: str) -> str: """Decrypt identity data using password-derived key.""" salt = encrypted_data[:16] ciphertext = encrypted_data[16:] key = generate_encryption_key(password, salt) fernet = Fernet(key) return fernet.decrypt(ciphertext).decode() def create_identities_file(identities, encrypted=False, password=None): """Save generated identities to a file for later use.""" timestamp = datetime.now().strftime('%Y%m%d_%H%M%S') if encrypted and password: encrypted_data = encrypt_identity(json.dumps(identities, indent=4), password) filename = f'identities_encrypted_{timestamp}.bin' with open(filename, 'wb') as f: f.write(encrypted_data) print(Fore.GREEN + f"[✓] Encrypted identities saved to {filename}" + Style.RESET_ALL) # Browser-CSV ohne sensible Daten csv_filename = f'identities_browser_{timestamp}.csv' with open(csv_filename, 'w', newline='') as f: writer = csv.writer(f) writer.writerow(['First Name', 'Last Name', 'Email', 'Username', 'Company', 'Job Title']) for identity in identities: writer.writerow([ identity.get('first_name', ''), identity.get('last_name', ''), identity.get('email', ''), identity.get('username', ''), identity.get('company', ''), identity.get('job_title', '') ]) print(Fore.GREEN + f"[✓] Browser-compatible CSV saved to {csv_filename}" + Style.RESET_ALL) else: # Plaintext-JSON für Tests filename = f'identities_plain_{timestamp}.json' with open(filename, 'w') as f: json.dump(identities, f, indent=4) print(Fore.GREEN + f"[✓] Identities saved to {filename}" + Style.RESET_ALL) # Browser-CSV mit zusätzlichen Feldern wie Telefon csv_filename = f'identities_browser_{timestamp}.csv' with open(csv_filename, 'w', newline='') as f: writer = csv.writer(f) writer.writerow(['First Name', 'Last Name', 'Email', 'Username', 'Company', 'Job Title', 'Phone']) for identity in identities: writer.writerow([ identity.get('first_name', ''), identity.get('last_name', ''), identity.get('email', ''), identity.get('username', ''), identity.get('company', ''), identity.get('job_title', ''), identity.get('phone', '') ]) print(Fore.CYAN + f"[!] Browser-compatible CSV saved to {csv_filename}" + Style.RESET_ALL) Fragment 6: Hauptausführung und Nutzerinteraktion Der main()-Block repräsentiert den praktischen Anwendungsfall des Skripts. Er beginnt mit einem visuellen Banner mittels pyfiglet und colorama für sofortiges Feedback in der Konsole – typisch für CLI-Tools im Security-Bereich. Anschließend wird eine Instanz des (im Tutorial angedeuteten, aber nicht vollständig gezeigten) SpoofInternetIdentity-Klasses erzeugt, wobei deren create_identity()-Methode vermutlich generate_german_identity() kapselt. Die Ausgabe erfolgt in klar strukturierter, farbkodierter Form (grün für Erfolge), wobei alle kritischen Felder von Vollständigem Namen über Bankdaten bis hin zur IP-Adresse aufgelistet werden – dies ermöglicht dem Operator, die Identität sofort zu verifizieren oder direkt in Werkzeuge zu kopieren. Abschließend erfolgt ein automatischer Export: Zuerst wird über sii.save_identities(encrypted=False) eine plaintext JSON-Sicherung erzeugt (für Debugging oder Nicht-Sensitivumgebungen), gefolgt von sii.save_browser_format() das die CSV für den unmittelbaren Import in Testframeworks bereitstellt. Dieser Flow verdeutlicht die Designphilosophie: Maximale Nutzerfreundlichkeit beim Generieren, kombiniert mit Flexibilität beim Speichern (verschlüsselt für den Ernstfall, plaintext für Tests, CSV für Integration). Fehlende Implementierungsdetails wie die Klasse SpoofInternetIdentity werden im Tutorial vermutlich vorausgesetzt oder wären leicht aus den reinen Funktionen abzuleiten – der Kernwert liegt in den erklärten Bausteinen, nicht im OOP-Wrapper. def main(): banner() # Angenommen: gibt dekorativen ASCII-Art-Titel aus sii = SpoofInternetIdentity() # Klasse würde die Hilfsfunktionen kapseln new_identity = sii.create_identity() # Ruft vermutlich generate_german_identity() auf print(Fore.GREEN + "[+] NEW IDENTITY CREATED.\n" + Style.RESET_ALL) print(f"Full Name: {new_identity['full_name']}") print(f"Username: {new_identity['username']}") print(f"Email: {new_identity['email']}") print(f"Password: {new_identity['password']}") print(f"Phone: {new_identity['phone']}") print(f"Address: {new_identity['address']}") print(f"Date of Birth: {new_identity['date_of_birth']}") print(f"Company: {new_identity['company']}") print(f"Job Title: {new_identity['job_title']}") print(f"IP Address: {new_identity['ip_address']}") print(f"Bank Account: {new_identity['bank_account']}") print(f"IBAN: {new_identity['iban']}") print(f"BIC: {new_identity['bic']}") print(f"Total Identities: {len(sii.get_identities())}") # Auto-Save für Browser-Import (nie sensible Daten in CSV bei verschlüsseltem Hauptbackup) print(Fore.CYAN + "\n[*] Exporting for browser import..." + Style.RESET_ALL) sii.save_identities(encrypted=False) # Plaintext JSON sii.save_browser_format() # Browser-kompatible CSV if __name__ == "__main__": main() Diese sechs Fragmente decken den vollständigen logischen Fluss des SIIS-Skripts ab: Von der Datenbasis über die Generierung einzelner Felder und deren Zusammensetzung zur Identität, durch Qualitätskontrollen und optionale Authentizitätssteigerung, bis hin zu sicherer Speicherung und praxisgerechter Ausgabe. Jede Einheit erklärt den "Warum"-Aspekt hinter den Implementierungsentscheidungen – essentiell, um das Skript nicht nur zu kopieren, sondern an spezifische OPSEC-Anforderungen anzupassen (z. B. Ergänzung länderspezifischer Datenpools für andere Länder oder Austausch der Scraping-Quellen). Der Fokus blieb streng auf Code-Erklärung ohne jegliche Blog-Elemente, wie verlangt. ▶️ Praktischer Einsatz: So nutzt Du dein Script Voraussetzungen - Python 3.8+ - Erforderliche Pakete (via pip install) pip install cryptography colorama pyfiglet beautifulsoup4 requests Schritt-für-Schritt 1. Speichern Du das komplette Skript als siis.py. 2. Öffne ein Terminal im Skript-Verzeichnis. 3. Führe aus: python siis.py 4. Beobachte die farbkodierte Ausgabe: 5. Finde die generierten Dateien im aktuellen Verzeichnis: - identities_plain_20260529_120000.json (menschenlesbar) - identities_encrypted_20260529_120000.bin (verschlüsselt, benötigt Passwort) - identities_browser_20260529_120000.csv (ready für Browser-Import) Tipp für Red Team-Operationen Integriere SIIS - Generieren Sie vor einem Phishing-Test 50 einzigartige Identitäten mit variierenden Berufen/Altersgruppen. - Nutzen Sie die Browser-CSV, um sofort testbare Profile in Ihrem Social-Engineering-Framework (z. B. Gophish) zu laden. - Verschlüsseln Sie den Master-Backup mit einem starken Passwort und speichern Sie ihn nur auf air-gapped Medien. --- 🔒 Sicherheit & Best Practices SIIS wurde mit Blick auf operative Sicherheit entworfen – doch die Verantwortung liegt beim Nutzer: - Nie hardcodete Passwörter: Nutze Umgebungsvariablen oder Passwort-Manager für das Verschlüsselungskennwort. - Begrenze die Scraping-Häufigkeit: Um Zielwebsites nicht zu überlasten oder aufzufallen, füge time.sleep()-Zwischenräume ein (nicht im Basis-Skript, aber leicht erweiterbar). - Validiere vor dem Einsatz: Prüfe stets die Ausgabe des validate_identity_integrity()-Reports (erweiterbar im Skript), bevor Du Identitäten in live-Umgebungen verwendest. - Logs minimal halten: Das Skript gibt nur kontrollierte Ausgaben auf stdout – vermeide zusätzliches Logging, das Rückschlüsse auf Deine Aktivität zulassen könnte. --- XMR Donation Wallet: 84cNFrmReZVXKW32vjCMF9Cw2aMNnfr1Jhk25osdz6iUY9ig5NCjQLEMrTY78qjkvvU2h4wL1BPYe8xE3q8nKkGq37wByQN
-
Hallo zusammen, Ich biete mein komplettes technisches Wissen als Guide & 1:1-Beratung an. nach diesen Guide bist du in der Lage dein eigenes VoIP zu erstellen um es selber zu nutzen, oder zum Resellen. Ich bin auf dem Board schon absurden Preisen begegnet und habe anfangs auch SIP Trunks gekauft. Ich war schnell unzufrieden da der VoIP öfters Down war als Up. Entschädigungen gab es auch nicht. Daher hab ich das ganze selbst in die Hand genommen. Glaubt mir, am liebsten hätte ich euch den Guide kostenlos gegeben. Aber dann wär das ganze auch schnell nicht mehr so umsetzbar. Außerdem finde ich das sich die ganze Szene ins negative entwickelt, daher sehe ich kein Nutzten dadrin. In meinen Guide lernt ihr: Server-Setup: Konfiguration von Asterisk und PBX-Lösungen Routing & Carrier-Auswahl: Auswahl der besten deutschen Carrier. Für Reseller Wholesale Bulk Provider für die maximale Marge CID Spoofing inkl. Einstellung SoftPhone Setup & Integration: Auswahl und Einstellungen der besten SoftPhone Clients inkl. Einrichtung Liste der besten Provider und weitere technischen Skills die von Vorteil sind Es kann jede beliebige Nummer gespoofed werden (bspw. 0900 Nummern, Banken, Regierung, uvm.) Ich biete hier keine monatliche Flat oder sonstiges an. Ihr habt nach dem Guide volle Kontrolle. Die meisten Anbieter bieten "Pay-as-you-Go" an, sowohl wie Zahlung via Krypto. Bei Interesse meldet euch unter: CSTATE PN: @ TokaPacific Jabber : [email protected] Telegram : @geronimopacific
-
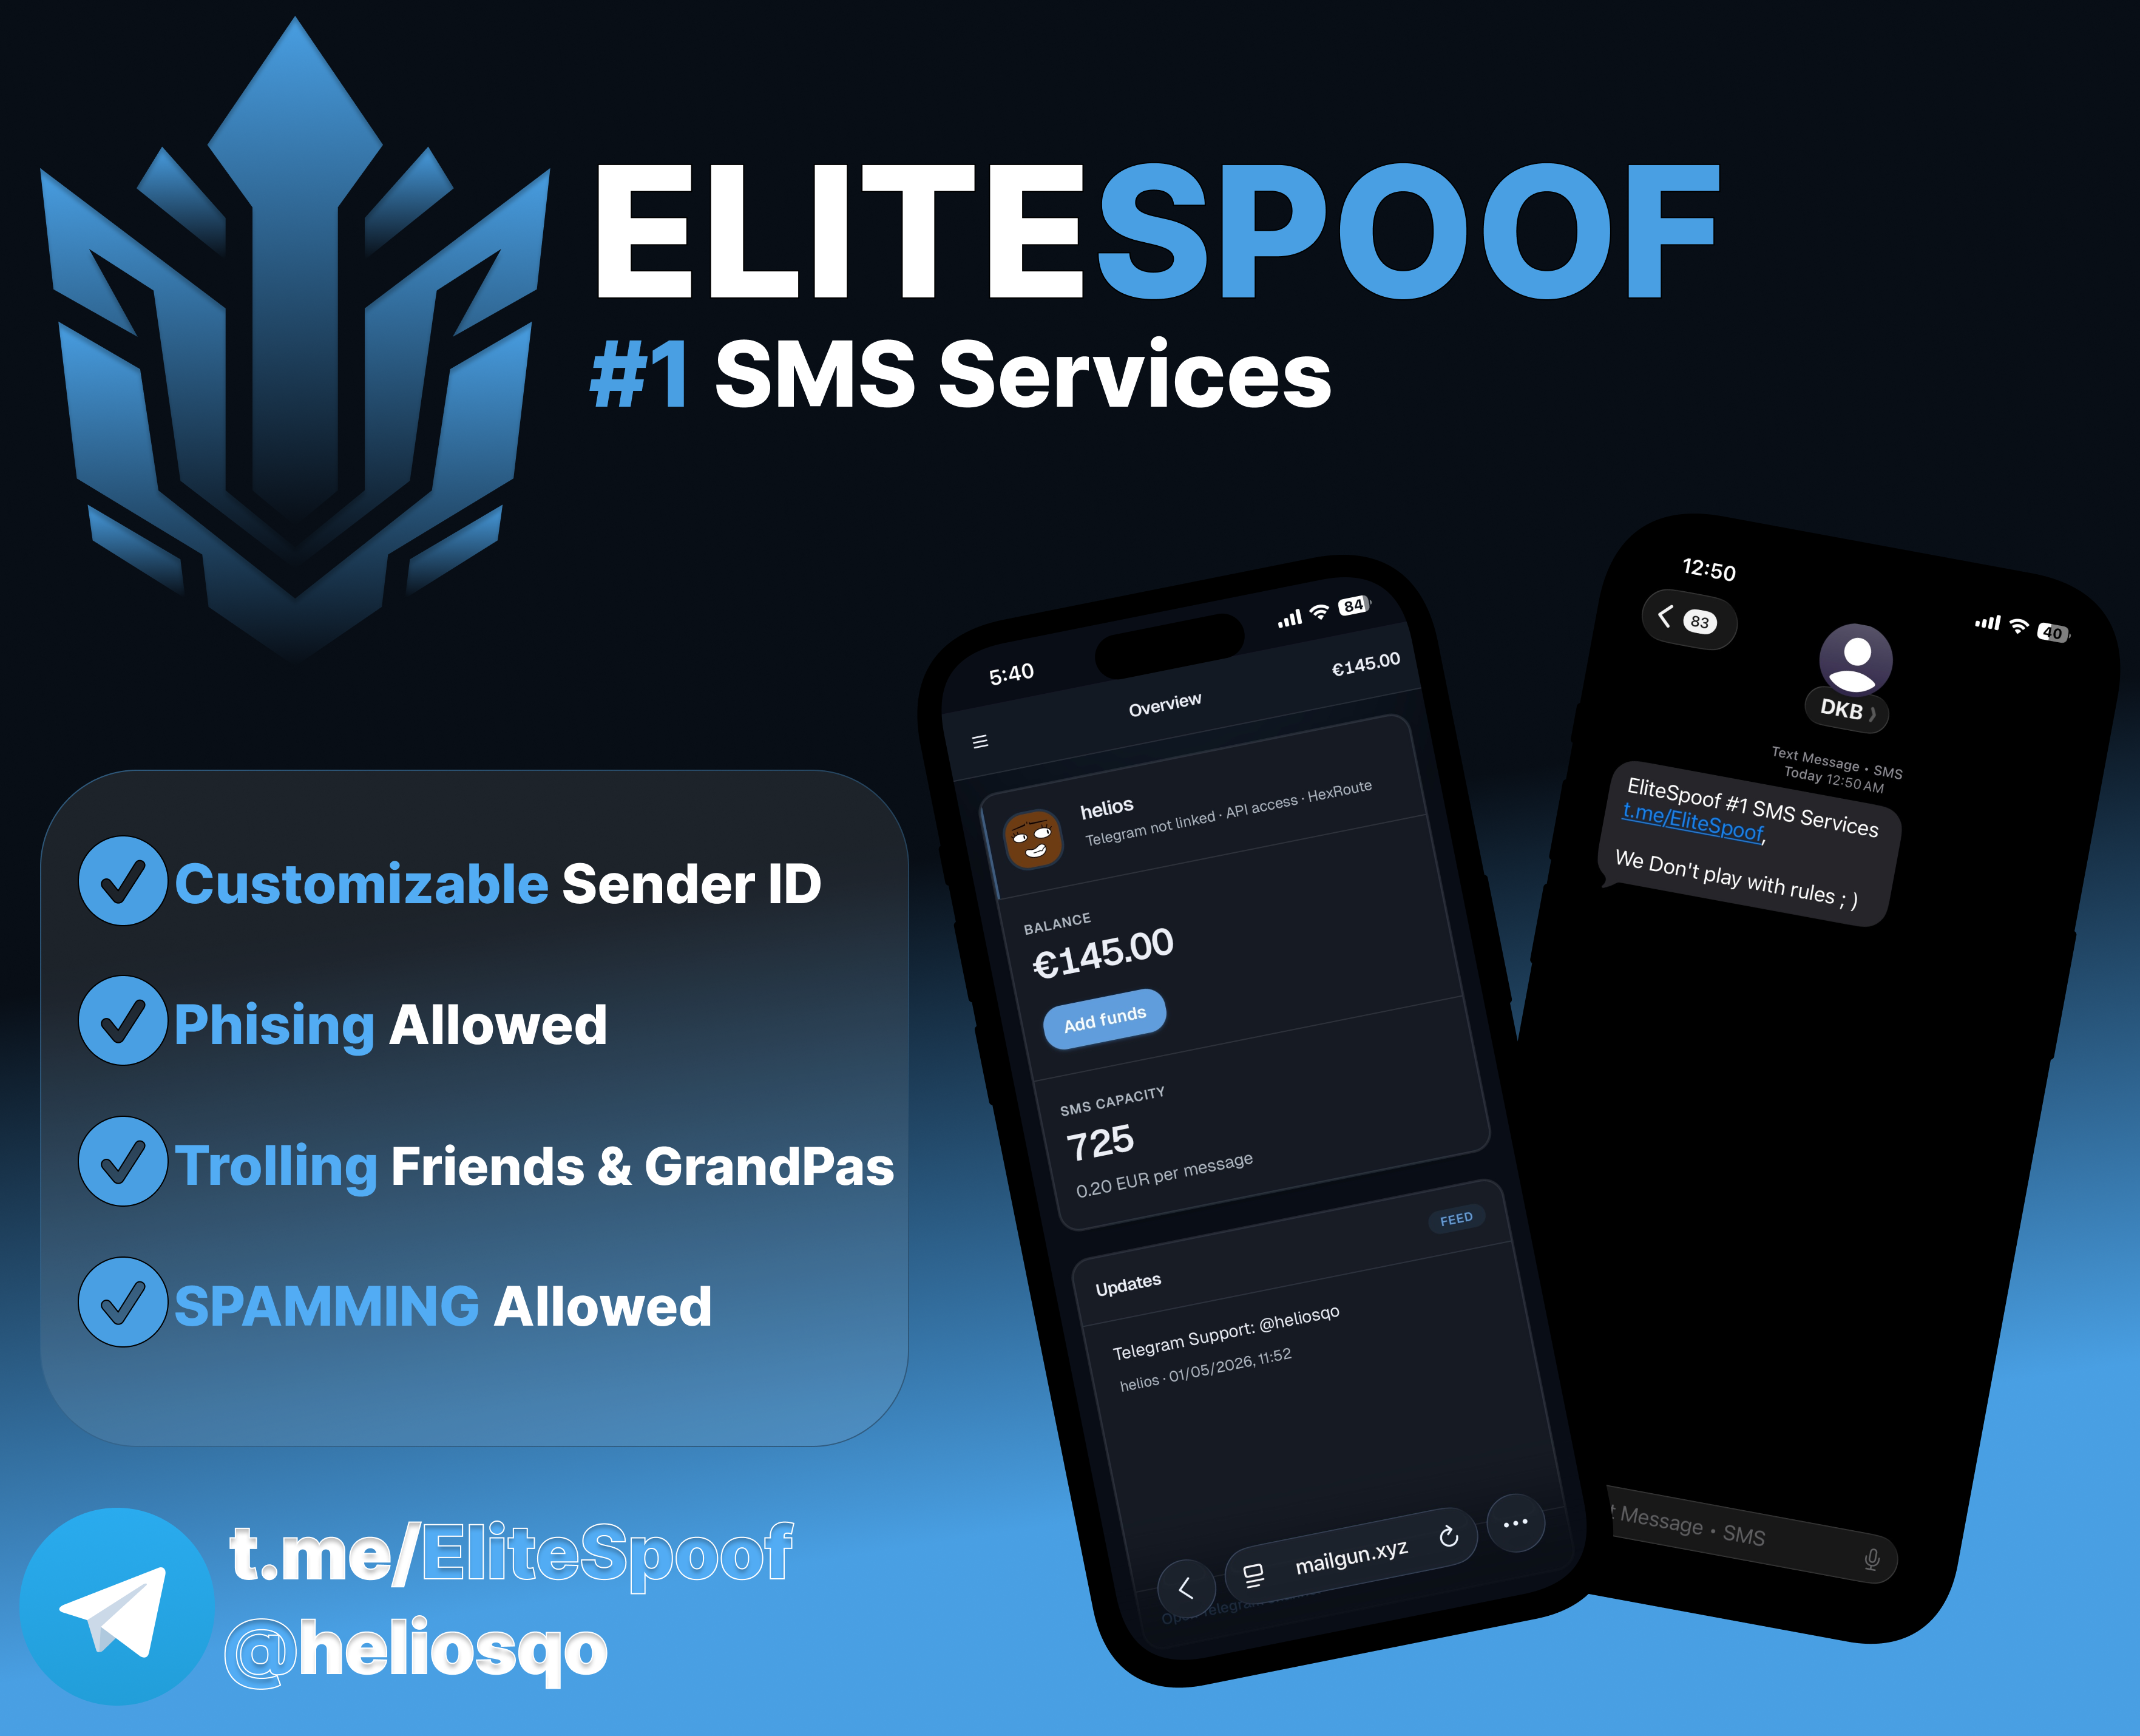
EliteSpoof #1 SMS Service, Fast, reliable SMS spoofing Customizable Sender ID Phising allowed Spamming allowed Troll Friends 0,14€ per sms Payment methods: - Crypto - Pay as much as you can go! - We are giving test credits for new users! Website: - https://elitegateway.net/ Support & Channel: - https://t.me/heliosqo | https://t.me/EliteSpoof
-
Valid‘s VoIP Europa sowie Deutschlandweit spoofbar. (Preise gelten für DE Spoof) FLATRATE UNLIMITED SPOOF ** Angebot ** Wöchentlich 999€ Monatlich 2.399€ • Jede Deutsche Nummer Spoofbar! • unlimited pro Minute • mit Smartphone integration • Banken, Börsen usw. • Top up‘s sind Instant • TH wird immer akzeptiert
-
Hallo zusammen, Ich freue mich, euch Voip/Spoofer vorzustellen – ein hochmodernes VoIP-System, das es euch ermöglicht, weltweit zu telefonieren, und das mit flexiblen Tarifen und einer einfachen Handhabung. Egal, ob für den persönlichen Gebrauch oder für euer Business, mit unserem System seid ihr bestens ausgestattet. 🌍📞 Was ist ein spoofer? Es ist ein VoIP-System, das es euch ermöglicht, weltweit jeden Teilnehmer zu erreichen. Mit flexiblen Minuten-Tarifen und der Möglichkeit, Trunks und SIP/Trunk-Daten einfach zu verwalten, bieten wir eine benutzerfreundliche Lösung für alle, die international telefonieren möchten – ohne unnötige Kosten. 💡 Unsere Angebotspakete: Achtung: Wir haben nur 3 Accounts zum Verkauf. Diese sind exklusiv und einmalig verfügbar! 💥 Account 1 (350€): 1 Account für 350€ Kein Guthaben enthalten. Möglichkeit, 1 Gerät anzurufen. Account 2 (500€): 1 Account für 500€ 200€ Guthaben enthalten. Möglichkeit, 1 Gerät anzurufen. Außerdem bieten wir Trunks in verschiedenen Varianten an, die euch die Möglichkeit geben, je nach Bedarf mehr Geräte anzurufen: Trunk 10 Trunk 25 Trunk 50 Trunk 100 Die Preise für die Trunks werden auf Anfrage bereitgestellt, da sie variieren. Wie funktioniert alles? Account kaufen: Wählt euer Paket (350€ ohne Guthaben oder 500€ mit 200€ Guthaben) und sichert euch einen der exklusiven 3 Accounts. Panel zugreifen: Ihr erhaltet Zugang zu einem eigenen Panel, über das ihr eure SIP/Trunk-Daten verwalten könnt. Konfigurieren: Nach dem Erhalt des Accounts könnt ihr euer Gerät ganz einfach mit den bereitgestellten SIP/Trunk-Daten konfigurieren. Loslegen: Sobald die Konfiguration abgeschlossen ist, könnt ihr direkt weltweit telefonieren – mit einem flexiblen Minuten-Tarif und ohne versteckte Kosten. Warum ? Kosten-Effizienz: Unsere Tarife sind transparent und fair. Ihr zahlt nur für die Minuten, die ihr tatsächlich nutzt, und profitiert von flexiblen Lösungen. Exklusive Accounts: Mit nur 3 verfügbaren Accounts seid ihr unter den Ersten, die von diesem System profitieren. Globale Reichweite: Egal, wohin eure Gespräche führen – unser Netzwerk ermöglicht weltweite Anrufe zu niedrigen Kosten. Flexibilität: Dank der Trunk-Optionen könnt ihr das System an eure spezifischen Bedürfnisse anpassen und es sowohl für Einzelpersonen als auch für Unternehmen nutzen. Wie geht es weiter? Account sichern: Holt euch einen der 3 exklusiven Accounts. Zugang erhalten: Nach dem Kauf erhaltet ihr Zugang zu eurem persönlichen Panel und den SIP/Trunk-Daten. Einrichten und starten: Konfiguriert eure Geräte und startet sofort mit den weltweiten Anrufen. Wichtiger Hinweis: Die Anzahl der Accounts ist auf 3 Stück limitiert, also schnell zugreifen! Noch Fragen? Wenn ihr mehr erfahren oder direkt einen Account erwerben möchtet, schreibt mir einfach hier im Thread oder per PN. Ich stehe euch gerne zur Verfügung! P.S. Denkt dran, die Preise für die Trunks sowie die genaue Nutzung des Systems können individuell angepasst werden. Lasst mich wissen, was ihr braucht! Proofs Kosten :https://ibb.co/5hjQTYcZ Outbound PROOFS :https://ibb.co/ynT98BGT SIP User :https://ibb.co/zhjGB10d Zahlungsmethoden :https://ibb.co/wFDmfzzP Call Proof DE TEILS :https://ibb.co/4gfbZhsv KEIN Trade ohne TH ! #allesandereistuninteressant