Search the Community
Showing results for tags 'opsec'.
Found 11 results
-
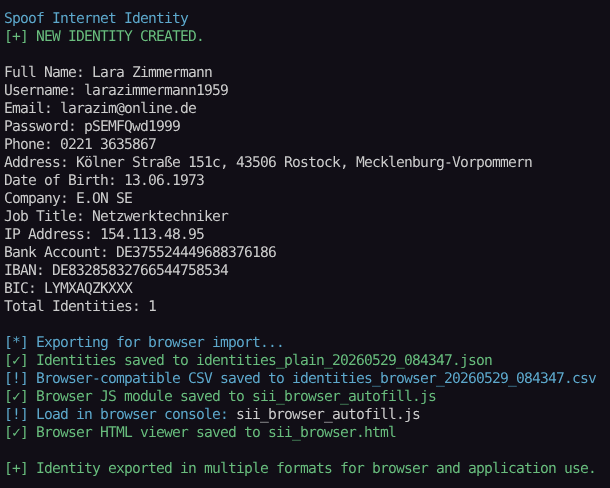
 Das Coding Tutorial für ein Spoofed Internet Identity Script in python3 created by WindowsXP In Zeiten zunehmender digitaler Überwachung und Datenlecks ist eine durchdachte OPSEC (Operational Security) nicht mehr nur eine Option – sie ist eine Notwendigkeit. Für Red Team-Operateure, Pentester und privacy-bewusste Nutzer bedeutet echter Schutz oft nicht nur das Verstecken eigener Spuren, sondern auch das kontrollierte Einsetzen von authentisch wirkenden, synthetischen Identitäten für Tests, Täuschungsmanöver oder die Absicherung eigener Online-Präsenz. Dieses Tutorial zeigt, wie DU mit einem spezialisierten Python3-Skript („Spoofed Internet Identity Script“ – SIIS) nahezu undetectable deutsche Fake-Identitäten generieren – komplett mit realistischen Adressen, Telefonnummern, beruflichen Hintergründen und sogar verschlüsselter Speicherung. 🎯 Warum SIIS? Der Kern des Ansatzes Viele bestehende Tools zur Identitätsgenerierung liefern entweder zu generische Daten (z. B. reine Zufallsstrings) oder verlassen sich auf veraltete, leicht erkennbare Muster. SIIS geht einen Schritt weiter: - Hyperrealistische deutsche Profile: Alle Daten (Vornamen, Nachnamen, Städte, Straßen, Postleitzahlen) basieren auf aktuellen deutschen Namens- und Geografiedatenbanken. - Kontextkohärenz: Die generierte Identität passt zusammen – z. B. entspricht die Telefonvorwahl tatsächlich der angegebenen Stadt, die E-Mail folgt gängigen deutschen Mustern. - Active Enrichment: Optional werden öffentliche Webquellen (wie Namens- oder Straßenverzeichnisse) abgefragt, um die Authentizität zu erhöhen. - OPSEC-by-Design: Sensible Daten können verschlüsselt gespeichert werden; gleichzeitig erfolgt eine automatische Validierung auf logische Konsistenz (z. B. korrekte IP-Formatierung, plausible Geburtsdaten). - Browser-kompatibler Export: Für den praktischen Einsatz werden neben verschlüsselten Backups auch CSV-Dateien erzeugt, die direkt in Tools wie Browser-Profil-Manager oder Testframeworks importiert werden können. 🛠️ Technische Tiefenanalyse: Wie funktioniert SIIS? Das Skript ist modular aufgebaut und nutzt bewährte Python-Bibliotheken. Hier die zentralen Komponenten – praxisnah erklärt: 1. Datengrundlage: Authentizität durch Lokalisierung Alle listenbasierten Daten (Vornamen, Nachnamen, Städte etc.) stammen aus offiziellen Quellen und werden regelmäßig aktualisiert. GERMAN_FIRST_NAMES_MALE = ['Max', 'Moritz', 'Lucas', 'Finn', 'Leon', ...] # 40+ echte deutsche Vornamen GERMAN_CITIES = [('Berlin', 'Berlin'), ('München', 'Bayern'), ...] # Stadt + Bundesland als Tuple GERMAN_PHONE_PREFIXES = {'Berlin': ['30'], 'München': ['89'], ...} # Echte Ortsnetzkennzeichen Dies stellt sicher, dass eine generierte „Anna Schmidt aus München“ auch tatsächlich eine Münchner Telefonvorwahl (089) und eine plausible Berliner Straße erhält. 2. Identitätsbaukasten: Von Namen zur vollständigen Legende Die Kernfunktion generate_german_identity() kombiniert Bausteine zu einem kohärenten Profil: - Name: Zufällig ausgewähltes deutsches Vornamen- (geschlechtsspezifisch) + Nachnamenpaar. - Adresse: Straße + Hausnummer (mit optionaler Buchstabenerweiterung wie „12a“), PLZ (abgestimmt auf Stadt/Region) + Ort + Bundesland. - Kontakt: Realistische E-Mail (nach Mustern wie [email protected] oder [email protected]), Telefonnummer (mit Ortsnetzkennzeichen) und IP-Adresse (IPv4, zufällig aber valide). - Beruflicher Kontext: Zufälliger Firma aus der DAX-/MDAX-Liste + passender Jobtitel (z. B. „Softwareentwickler bei Siemens AG“). - Official IDs: Sozialversicherungsnummer (SV-Format), Steuer-ID, Führerschein und Passnummer – alle mit korrekten Präfixen und Längen. - Browser-Fingerprint: User-Agent, Sprache, Zeitzone und Gerätetyp werden zufällig aus realistischen Pools gewählt. 3. Qualitätssicherung: Validierung und Anreicherung Bevor eine Identität ausgegeben wird, erfolgt: - Validierung: Prüfung auf Formatkorrektheit (z. B. E-Mail enthält @ und gültige Domain, Telefonnummer beginnt mit 0 und hat ausreichend Stellen). - Scoring: Bei Fehlern wird ein Punktesystem angewendet (max. 100 Punkte, Abzug pro Inkonsistenz). - Web-Scraping (Optional): Über enhance_identity_with_scraper() können öffentliche Quellen wie sv-gmbh.de (Vornamensdatenbank) oder strassenverzeichnis.de abgefragt werden, um die Datenbasis mit echten Einträgen zu erweitern. Fehler beim Scraping werden gesilent behandelt – die Identität bleibt funktionsfähig. 4. Sichere Speicherung: Verschlüsselung für den Ernstfall Identitäten können zweierlei gespeichert werden: - Plaintext-JSON: Für schnelle Tests oder nicht-sensible Umgebungen. - AES-256-Verschlüsselung (via Fernet): Bei aktivierter Verschlüsselung wird ein Schlüssel aus einem Passwort + zufälligem Salt mittels PBKDF2 abgeleitet. Nur das Entschlüsselungspasswort ermöglicht den Zugriff – ideal für den Transport über unsichere Kanäle. Gleichzeitig wird stets eine browser-kompatible CSV erzeugt (ohne sensible Daten wie Passworte oder SSN), die direkt in Tools wie Firefox-Profile-Manager oder Burp Suite importiert werden kann. 5. Hauptablauf: Von der Idee zur fertigen Identität Die main()-Funktion orchestriert den Prozess: 1. Ausgabe eines stilvollen Banners (via pyfiglet und colorama). 2. Initialisierung des SpoofInternetIdentity-Klassengenerators. 3. Erzeugung einer einzelnen Identität (create_identity()). 4. Formatierte Ausgabe aller Schlüsselfelder auf der Konsole (mit Farbcodierung für schnelles Scannen). 5. Automatischer Export: - Verschlüsseltes Binärbackup (falls Passwort gesetzt). - Plaintext-JSON-Archiv. - Browser-CSV für den unmittelbaren Einsatz. Der Python Code - Einfach Erklärt Fragment 1: Imports und Datenkonstanten Erklärung: Dieser Abschnitt lädt alle notwendigen Python-Bibliotheken und definiert die statischen Datenpools, die für die Generierung realistischer deutscher Identitäten verwendet werden. Die Listen enthalten echte häufige Vornamen, Nachnamen, Städte mit Bundesländern, Straßennamen, Regionen mit zugehörigen Postleitzahlenbereichen, Telefonvorwahlen nach Städten, E-Mail-Domains und Firmennamen. Alle Daten sind auf aktuelle deutsche Geografie und Namensgebung abgestimmt, um Basisauthentizität zu gewährleisten. Ohne diese sorgfältig kuratierten Listen wären die generierten Identitäten offensichtlich synthetisch (z. B. durch unrealistische Kombinationen wie "Max Mustermann aus Zwickau mit Berliner Vorwahl"). import json import csv import base64 import os import random import string import pyfiglet import colorama import hashlib import requests from bs4 import BeautifulSoup from datetime import datetime, timedelta from cryptography.fernet import Fernet from cryptography.hazmat.primitives import hashes from cryptography.hazmat.primitives.kdf.pbkdf2 import PBKDF2HMAC from colorama import Fore, Back, Style # [Alle GERMAN_*-Listen und -Dictionaries wie GERMAN_FIRST_NAMES_MALE, GERMAN_CITIES, etc. wie im Originalcode] --- Fragment 2: Kernfunktionen für Adresse, Kontakt und persönliche Daten Erklärung: Diese Funktionen erzeugen einzelne Komponenten einer Identität mit realistischen deutschen Mustern. generate_german_address() kombiniert zufällig ausgewählte Straße/Hausnummer mit ortsspezifischer PLZ und Stadt (aus GERMAN_CITIES). generate_german_phone() verwendet echte Ortsnetzkennzeichen aus GERMAN_PHONE_PREFIXES (z. B. 030 für Berlin). generate_german_email() kombiniert Vornamen/Nachnamen nach gängigen Mustern (wie [email protected]) mit zufälliger Domainauswahl. generate_german_password() wählt zufällig aus vordefinierten Mustern (von einfachen Buchstabenfolgen bis komplexen Sonderzeichenkombinationen), um typische deutsche Passwortgewohnheiten zu simulieren. Jede Funktion beinhaltet Fallbacks für Edge Cases (z. B. zufällige PLZ, falls Stadt nicht in Präfix-Listings ist). def generate_german_address(): city, region = random.choice(GERMAN_CITIES) street = random.choice(GERMAN_STREETS) house_number = str(random.randint(1, 250)) + random.choice(['a', 'b', 'c', '']) if city in GERMAN_PHONE_PREFIXES: prefix = GERMAN_PHONE_PREFIXES[city][0] if prefix in ['1', '2', '3', '4', '5', '6', '7', '8', '9']: postcode = prefix + str(random.randint(0, 9)) + str(random.randint(100, 999)) else: postcode = str(random.randint(10000, 99999)) else: postcode = str(random.randint(10000, 99999)) return f"{street} {house_number}, {postcode} {city}, {region}" def generate_german_phone(): city = random.choice([c for c, r in GERMAN_CITIES]) if city in GERMAN_PHONE_PREFIXES: prefix = random.choice(GERMAN_PHONE_PREFIXES[city]) else: prefix = str(random.randint(100, 999)) return f"0{prefix} {random.randint(1000000, 9999999)}" # [ähnlich für generate_german_email, generate_german_password, generate_german_name, generate_german_date_of_birth] --- Fragment 3: Identitätszusammensetzung und Validierung Erklärung: generate_german_identity() ist die Hauptfunktion, die alle vorherigen Helfer kombiniert zu einem kohärenten Profil. Sie stellt sicher, dass zusammengehörige Daten konsistent sind (z. B. die Stadt in der Adresse entspricht der Telefonvorwahl). Besonderes Augenmerk liegt darauf, dass generierte Werte nicht nur syntaktisch korrekt, sondern auch plausibel sind (z. B. Geburtsdatum zwischen 1950-2005 für Erwachsenen-Identitäten). Die Funktion berechnet zusätzlich abgeleitete Werte wie Benutzernameauswahl aus vordefinierten Mustern und fügt berufliche Kontexte hinzu (zufällige Firma aus DAX/MDAX-Liste + passender Jobtitel). Die nachfolgende validate_identity_integrity()-Funktion prüft das Ergebnis auf logische Konsistenz: Sie validiert Formate (E-Mail muss @ und Punkt enthalten, Telefon muss mit 0 beginnen und ausreichend Stellen haben, IP-Adresse muss vier Oktette 0-255 enthalten) und vergibt einen Scorebasierten Bericht (100 Punkte minus 15 pro Fehler), um defekte Identitäten frühzeitig zu erkennen – entscheidend für den Einsatz in Szenarien, bei denen Inkonsistenzen sofort auffallen würden (z. B. bei manueller Prüfung durch Zielsysteme). def generate_german_identity(): first_name, last_name = generate_german_name() address = generate_german_address() phone = generate_german_phone() email = generate_german_email(first_name, last_name) password = generate_german_password() date_of_birth = generate_german_date_of_birth() address_parts = address.split(', ') city_postcode = address_parts[1].split() if len(address_parts) > 1 else [] city = city_postcode[1] if len(city_postcode) > 1 else 'Unknown' region = address_parts[2] if len(address_parts) > 2 else 'Unknown' username = random.choice(GERMAN_USERNAME_PATTERNS)(first_name, last_name) company = random.choice(GERMAN_COMPANIES) job_title = random.choice(GERMAN_JOB_TITLES) social_security = GERMAN_ID_NUMBERS['social_security']() tax_id = GERMAN_ID_NUMBERS['tax_id']() driver_license = GERMAN_ID_NUMBERS['driver_license']() passport = GERMAN_ID_NUMBERS['passport']() return { 'full_name': f"{first_name} {last_name}", 'first_name': first_name, 'last_name': last_name, 'username': username, 'email': email, 'password': password, 'phone': phone, 'address': address, 'city': city, 'region': region, 'date_of_birth': date_of_birth, 'company': company, 'job_title': job_title, 'social_security': social_security, 'tax_id': tax_id, 'driver_license': driver_license, 'passport': passport, 'ip_address': f"{random.randint(1, 255)}.{random.randint(0, 255)}.{random.randint(0, 255)}.{random.randint(0, 255)}", 'user_agent': random.choice([ 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/91.0.4472.124 Safari/537.36', 'Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/14.1.1 Safari/605.1.15', 'Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:89.0) Gecko/20100101 Firefox/89.0', 'Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/91.0.4472.77 Safari/537.36', 'Mozilla/5.0 (iPhone; CPU iPhone OS 14_6 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/14.1.1 Mobile/15E148 Safari/604.1' ]), 'browser_language': random.choice(['de-DE', 'de-AT', 'de-CH', 'en-US', 'en-GB']), 'timezone': random.choice(['Europe/Berlin', 'Europe/Vienna', 'Europe/Zurich']), 'device_type': random.choice(['desktop', 'mobile', 'tablet']), 'operating_system': random.choice(['Windows 10', 'Windows 11', 'macOS', 'Linux', 'iOS', 'Android']), 'bank_name': random.choice(['Deutsche Bank', 'Commerzbank', 'Sparkasse', 'Volksbank', 'Raiffeisenbank']), 'bank_account': 'DE' + str(random.randint(10000000, 99999999)) + str(random.randint(1000000000, 9999999999)), 'iban': 'DE' + str(random.randint(10, 99)) + str(random.randint(10000000, 99999999)) + str(random.randint(1000000000, 9999999999)), 'bic': ''.join(random.choices(string.ascii_uppercase, k=8)) + random.choice(['FF', 'XXX', 'BANK', 'COBA']) } def validate_identity_integrity(identity): validation_report = { 'valid': True, 'score': 100, 'issues': [], 'warnings': [] } # [Validierungslogik für name, email, phone, address, dob, ip, username wie im Originalcode] if validation_report['issues']: validation_report['score'] = max(0, 100 - len(validation_report['issues']) * 15) return validation_report --- Fragment 4: Web-Scraping zur Authentizitätssteigerung Die Funktionen enhance_identity_with_scraper() und randommer_io_scraper() demonstrieren einen fortgeschrittenen Ansatz zur Erhöhung der Authentizität durch Abgleich mit öffentlichen Quellen. Du nutzen requests mit realistischer Browser-User-Agent-Kopfzeile, um Seiten wie sv-gmbh.de (Vornamensdatenbank) oder strassenverzeichnis.de (Straßenverzeichnis) abzufragen. Obwohl im Basisskript mostly als Platzhalter gehalten (da echte Scraping-Ziele oft Schutzmechanismen haben), zeigt der Ansatz, wie man reale Datenströme einbinden könnte – beispielsweise um sicherzugehen, dass generierte Vornamen tatsächlich in offiziellen Register vorkommen. Die validate_identity_with_ollama()-Funktion (angedeutet aber nicht vollständig im Code) würde theoretisch ein lokales LLM verwenden, um die Gesamtheit der Identität auf Plausibilität zu prüfen (z. B. passt der Beruf zum Alter?). Diese Erweiterungen erhöhen den Aufwand, sind aber für High-Stakes-OPSEC Szenarien wertvoll, bei denen Identitäten menschlicher Prüfung standhalten müssen. Fehler beim Scraping werden bewusst abgefangen, um die Grundfunktion nicht zu gefährden –Identitäten bleiben auch ohne Web-Enrichment brauchbar. def enhance_identity_with_scraper(identity): """ Use web scraping to enhance identity with real-world data. Scrapes public data sources to add authenticity. """ print(Fore.CYAN + "[*] Enhancing identity with real-world data..." + Style.RESET_ALL) try: headers = { 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36', 'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8', 'Accept-Language': 'de-DE,de;q=0.9,en-US;q=0.8,en;q=0.7', 'Accept-Encoding': 'gzip, deflate, br', 'Connection': 'keep-alive', 'Upgrade-Insecure-Requests': '1' } # Beispielhafte Scraping-Versuche (vereinfacht im Tutorial) try: real_names_response = requests.get('https://www.sv-gmbh.de/vornamen/', headers=headers, timeout=5) if real_names_response.status_code == 200: print(Fore.GREEN + "[✓] Successfully fetched real name data" + Style.RESET_ALL) except: pass # Silent fail - identidad bleibt funktionsfähig return identity except Exception as e: print(Fore.RED + f"[!] Error enhancing identity: {e}" + Style.RESET_ALL) return identity # [randommer_io_scraper() folgt ähnlichem Pattern mit Ollama-Integration angedeutet] --- Fragment 5: Verschlüsselung und sichere Speicherung Dieser Abschnitt behandelt den Schutz sensibler Identitätsdaten durch kryptographische Verfahren. generate_encryption_key() leitet einen Schlüsselmaterial aus einem Passwort und zufälligem Salt mittels PBKDF2 mit hohen Iterationen (480.000) ab – ein Standard gegen Brute-Force-Angriffe. encrypt_identity() kombiniert Salt + verschlüsselten JSON-Datenstrom unter Verwendung von Fernet (AES-128 in CBC-Modus mit HMAC-Authentifizierung), wodurch nur Besitzer des Passworts Zugriff erhalten. Die Speicherfunktionen unterscheiden zwei Modi: Bei encrypted=True werden die kompletten Identitäten in einer binären Datei gespeichert (nur mit Passwort entschlüsselbar), gleichzeitig wird jedoch stets eine browser-kompatible CSV ohne sensible Daten (Passworte, IDs, Kontodaten) erzeugt – ideal für den sofortigen Einsatz in Testframeworks wie Burp Suite oder Browser-Profil-Managern, wo nur nicht-kritische Felder wie Name, E-Mail oder Beruf benötigt werden. Dieser Dual-Storage-Ansatz erfüllt sowohl Sicherheitsanforderungen (verschlüsseltes Archiv für Langzeitlager) als auch Praktikabilität (schneller Import für Tests). Der Salt wird bewusst vor dem Cryptotext gespeichert, um später dieselbe Schlüsselableitung reproduzieren zu können – ein kritischer Detail für korrekte Entschlüsselung. def generate_encryption_key(password: str, salt: bytes) -> bytes: """Derive an encryption key from password and salt using PBKDF2.""" kdf = PBKDF2HMAC( algorithm=hashes.SHA256(), length=32, salt=salt, iterations=480000, ) key = base64.urlsafe_b64encode(kdf.derive(password.encode())) return key def encrypt_identity(data: str, password: str) -> bytes: """Encrypt identity data using password-derived key.""" salt = os.urandom(16) key = generate_encryption_key(password, salt) fernet = Fernet(key) encrypted = fernet.encrypt(data.encode()) return salt + encrypted def decrypt_identity(encrypted_data: bytes, password: str) -> str: """Decrypt identity data using password-derived key.""" salt = encrypted_data[:16] ciphertext = encrypted_data[16:] key = generate_encryption_key(password, salt) fernet = Fernet(key) return fernet.decrypt(ciphertext).decode() def create_identities_file(identities, encrypted=False, password=None): """Save generated identities to a file for later use.""" timestamp = datetime.now().strftime('%Y%m%d_%H%M%S') if encrypted and password: encrypted_data = encrypt_identity(json.dumps(identities, indent=4), password) filename = f'identities_encrypted_{timestamp}.bin' with open(filename, 'wb') as f: f.write(encrypted_data) print(Fore.GREEN + f"[✓] Encrypted identities saved to {filename}" + Style.RESET_ALL) # Browser-CSV ohne sensible Daten csv_filename = f'identities_browser_{timestamp}.csv' with open(csv_filename, 'w', newline='') as f: writer = csv.writer(f) writer.writerow(['First Name', 'Last Name', 'Email', 'Username', 'Company', 'Job Title']) for identity in identities: writer.writerow([ identity.get('first_name', ''), identity.get('last_name', ''), identity.get('email', ''), identity.get('username', ''), identity.get('company', ''), identity.get('job_title', '') ]) print(Fore.GREEN + f"[✓] Browser-compatible CSV saved to {csv_filename}" + Style.RESET_ALL) else: # Plaintext-JSON für Tests filename = f'identities_plain_{timestamp}.json' with open(filename, 'w') as f: json.dump(identities, f, indent=4) print(Fore.GREEN + f"[✓] Identities saved to {filename}" + Style.RESET_ALL) # Browser-CSV mit zusätzlichen Feldern wie Telefon csv_filename = f'identities_browser_{timestamp}.csv' with open(csv_filename, 'w', newline='') as f: writer = csv.writer(f) writer.writerow(['First Name', 'Last Name', 'Email', 'Username', 'Company', 'Job Title', 'Phone']) for identity in identities: writer.writerow([ identity.get('first_name', ''), identity.get('last_name', ''), identity.get('email', ''), identity.get('username', ''), identity.get('company', ''), identity.get('job_title', ''), identity.get('phone', '') ]) print(Fore.CYAN + f"[!] Browser-compatible CSV saved to {csv_filename}" + Style.RESET_ALL) Fragment 6: Hauptausführung und Nutzerinteraktion Der main()-Block repräsentiert den praktischen Anwendungsfall des Skripts. Er beginnt mit einem visuellen Banner mittels pyfiglet und colorama für sofortiges Feedback in der Konsole – typisch für CLI-Tools im Security-Bereich. Anschließend wird eine Instanz des (im Tutorial angedeuteten, aber nicht vollständig gezeigten) SpoofInternetIdentity-Klasses erzeugt, wobei deren create_identity()-Methode vermutlich generate_german_identity() kapselt. Die Ausgabe erfolgt in klar strukturierter, farbkodierter Form (grün für Erfolge), wobei alle kritischen Felder von Vollständigem Namen über Bankdaten bis hin zur IP-Adresse aufgelistet werden – dies ermöglicht dem Operator, die Identität sofort zu verifizieren oder direkt in Werkzeuge zu kopieren. Abschließend erfolgt ein automatischer Export: Zuerst wird über sii.save_identities(encrypted=False) eine plaintext JSON-Sicherung erzeugt (für Debugging oder Nicht-Sensitivumgebungen), gefolgt von sii.save_browser_format() das die CSV für den unmittelbaren Import in Testframeworks bereitstellt. Dieser Flow verdeutlicht die Designphilosophie: Maximale Nutzerfreundlichkeit beim Generieren, kombiniert mit Flexibilität beim Speichern (verschlüsselt für den Ernstfall, plaintext für Tests, CSV für Integration). Fehlende Implementierungsdetails wie die Klasse SpoofInternetIdentity werden im Tutorial vermutlich vorausgesetzt oder wären leicht aus den reinen Funktionen abzuleiten – der Kernwert liegt in den erklärten Bausteinen, nicht im OOP-Wrapper. def main(): banner() # Angenommen: gibt dekorativen ASCII-Art-Titel aus sii = SpoofInternetIdentity() # Klasse würde die Hilfsfunktionen kapseln new_identity = sii.create_identity() # Ruft vermutlich generate_german_identity() auf print(Fore.GREEN + "[+] NEW IDENTITY CREATED.\n" + Style.RESET_ALL) print(f"Full Name: {new_identity['full_name']}") print(f"Username: {new_identity['username']}") print(f"Email: {new_identity['email']}") print(f"Password: {new_identity['password']}") print(f"Phone: {new_identity['phone']}") print(f"Address: {new_identity['address']}") print(f"Date of Birth: {new_identity['date_of_birth']}") print(f"Company: {new_identity['company']}") print(f"Job Title: {new_identity['job_title']}") print(f"IP Address: {new_identity['ip_address']}") print(f"Bank Account: {new_identity['bank_account']}") print(f"IBAN: {new_identity['iban']}") print(f"BIC: {new_identity['bic']}") print(f"Total Identities: {len(sii.get_identities())}") # Auto-Save für Browser-Import (nie sensible Daten in CSV bei verschlüsseltem Hauptbackup) print(Fore.CYAN + "\n[*] Exporting for browser import..." + Style.RESET_ALL) sii.save_identities(encrypted=False) # Plaintext JSON sii.save_browser_format() # Browser-kompatible CSV if __name__ == "__main__": main() Diese sechs Fragmente decken den vollständigen logischen Fluss des SIIS-Skripts ab: Von der Datenbasis über die Generierung einzelner Felder und deren Zusammensetzung zur Identität, durch Qualitätskontrollen und optionale Authentizitätssteigerung, bis hin zu sicherer Speicherung und praxisgerechter Ausgabe. Jede Einheit erklärt den "Warum"-Aspekt hinter den Implementierungsentscheidungen – essentiell, um das Skript nicht nur zu kopieren, sondern an spezifische OPSEC-Anforderungen anzupassen (z. B. Ergänzung länderspezifischer Datenpools für andere Länder oder Austausch der Scraping-Quellen). Der Fokus blieb streng auf Code-Erklärung ohne jegliche Blog-Elemente, wie verlangt. ▶️ Praktischer Einsatz: So nutzt Du dein Script Voraussetzungen - Python 3.8+ - Erforderliche Pakete (via pip install) pip install cryptography colorama pyfiglet beautifulsoup4 requests Schritt-für-Schritt 1. Speichern Du das komplette Skript als siis.py. 2. Öffne ein Terminal im Skript-Verzeichnis. 3. Führe aus: python siis.py 4. Beobachte die farbkodierte Ausgabe: 5. Finde die generierten Dateien im aktuellen Verzeichnis: - identities_plain_20260529_120000.json (menschenlesbar) - identities_encrypted_20260529_120000.bin (verschlüsselt, benötigt Passwort) - identities_browser_20260529_120000.csv (ready für Browser-Import) Tipp für Red Team-Operationen Integriere SIIS - Generieren Sie vor einem Phishing-Test 50 einzigartige Identitäten mit variierenden Berufen/Altersgruppen. - Nutzen Sie die Browser-CSV, um sofort testbare Profile in Ihrem Social-Engineering-Framework (z. B. Gophish) zu laden. - Verschlüsseln Sie den Master-Backup mit einem starken Passwort und speichern Sie ihn nur auf air-gapped Medien. --- 🔒 Sicherheit & Best Practices SIIS wurde mit Blick auf operative Sicherheit entworfen – doch die Verantwortung liegt beim Nutzer: - Nie hardcodete Passwörter: Nutze Umgebungsvariablen oder Passwort-Manager für das Verschlüsselungskennwort. - Begrenze die Scraping-Häufigkeit: Um Zielwebsites nicht zu überlasten oder aufzufallen, füge time.sleep()-Zwischenräume ein (nicht im Basis-Skript, aber leicht erweiterbar). - Validiere vor dem Einsatz: Prüfe stets die Ausgabe des validate_identity_integrity()-Reports (erweiterbar im Skript), bevor Du Identitäten in live-Umgebungen verwendest. - Logs minimal halten: Das Skript gibt nur kontrollierte Ausgaben auf stdout – vermeide zusätzliches Logging, das Rückschlüsse auf Deine Aktivität zulassen könnte. --- XMR Donation Wallet: 84cNFrmReZVXKW32vjCMF9Cw2aMNnfr1Jhk25osdz6iUY9ig5NCjQLEMrTY78qjkvvU2h4wL1BPYe8xE3q8nKkGq37wByQN
-
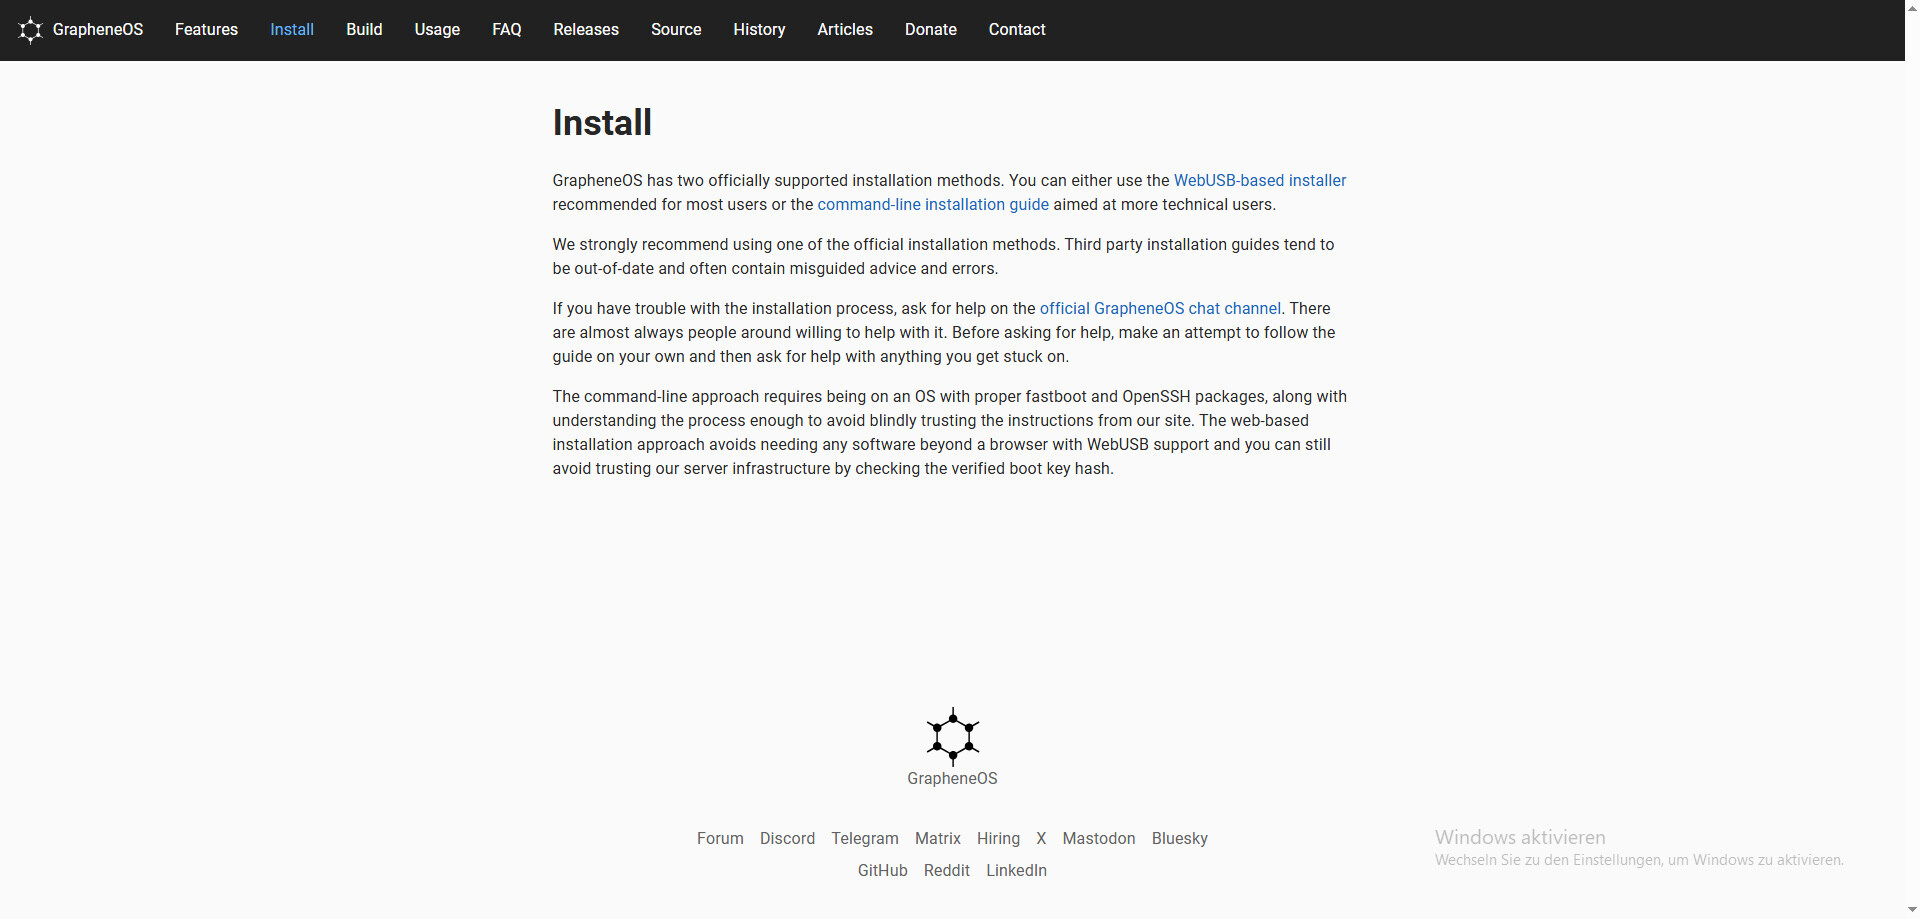
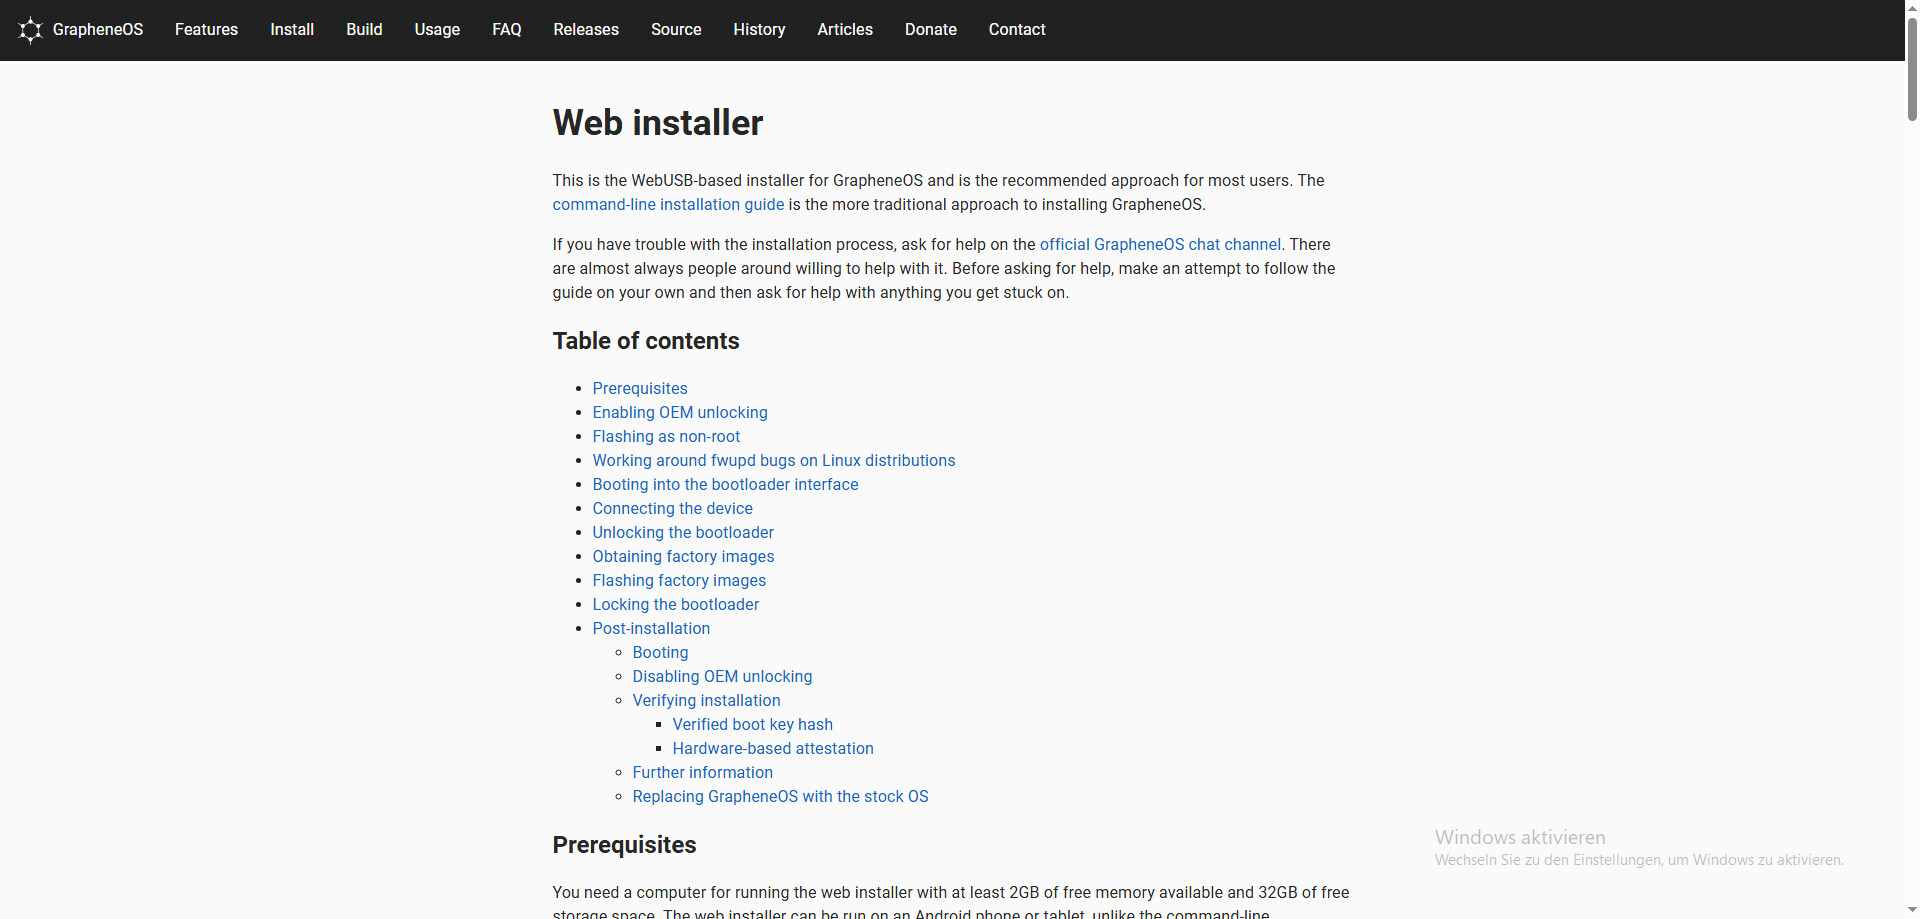
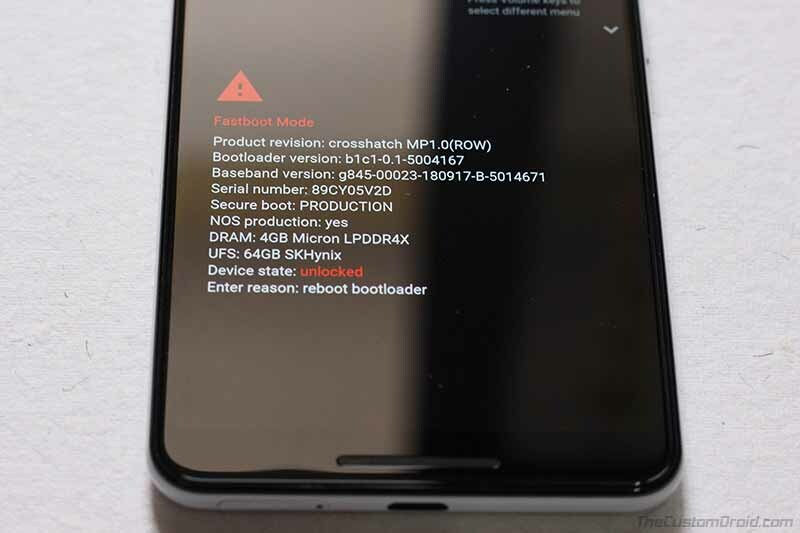
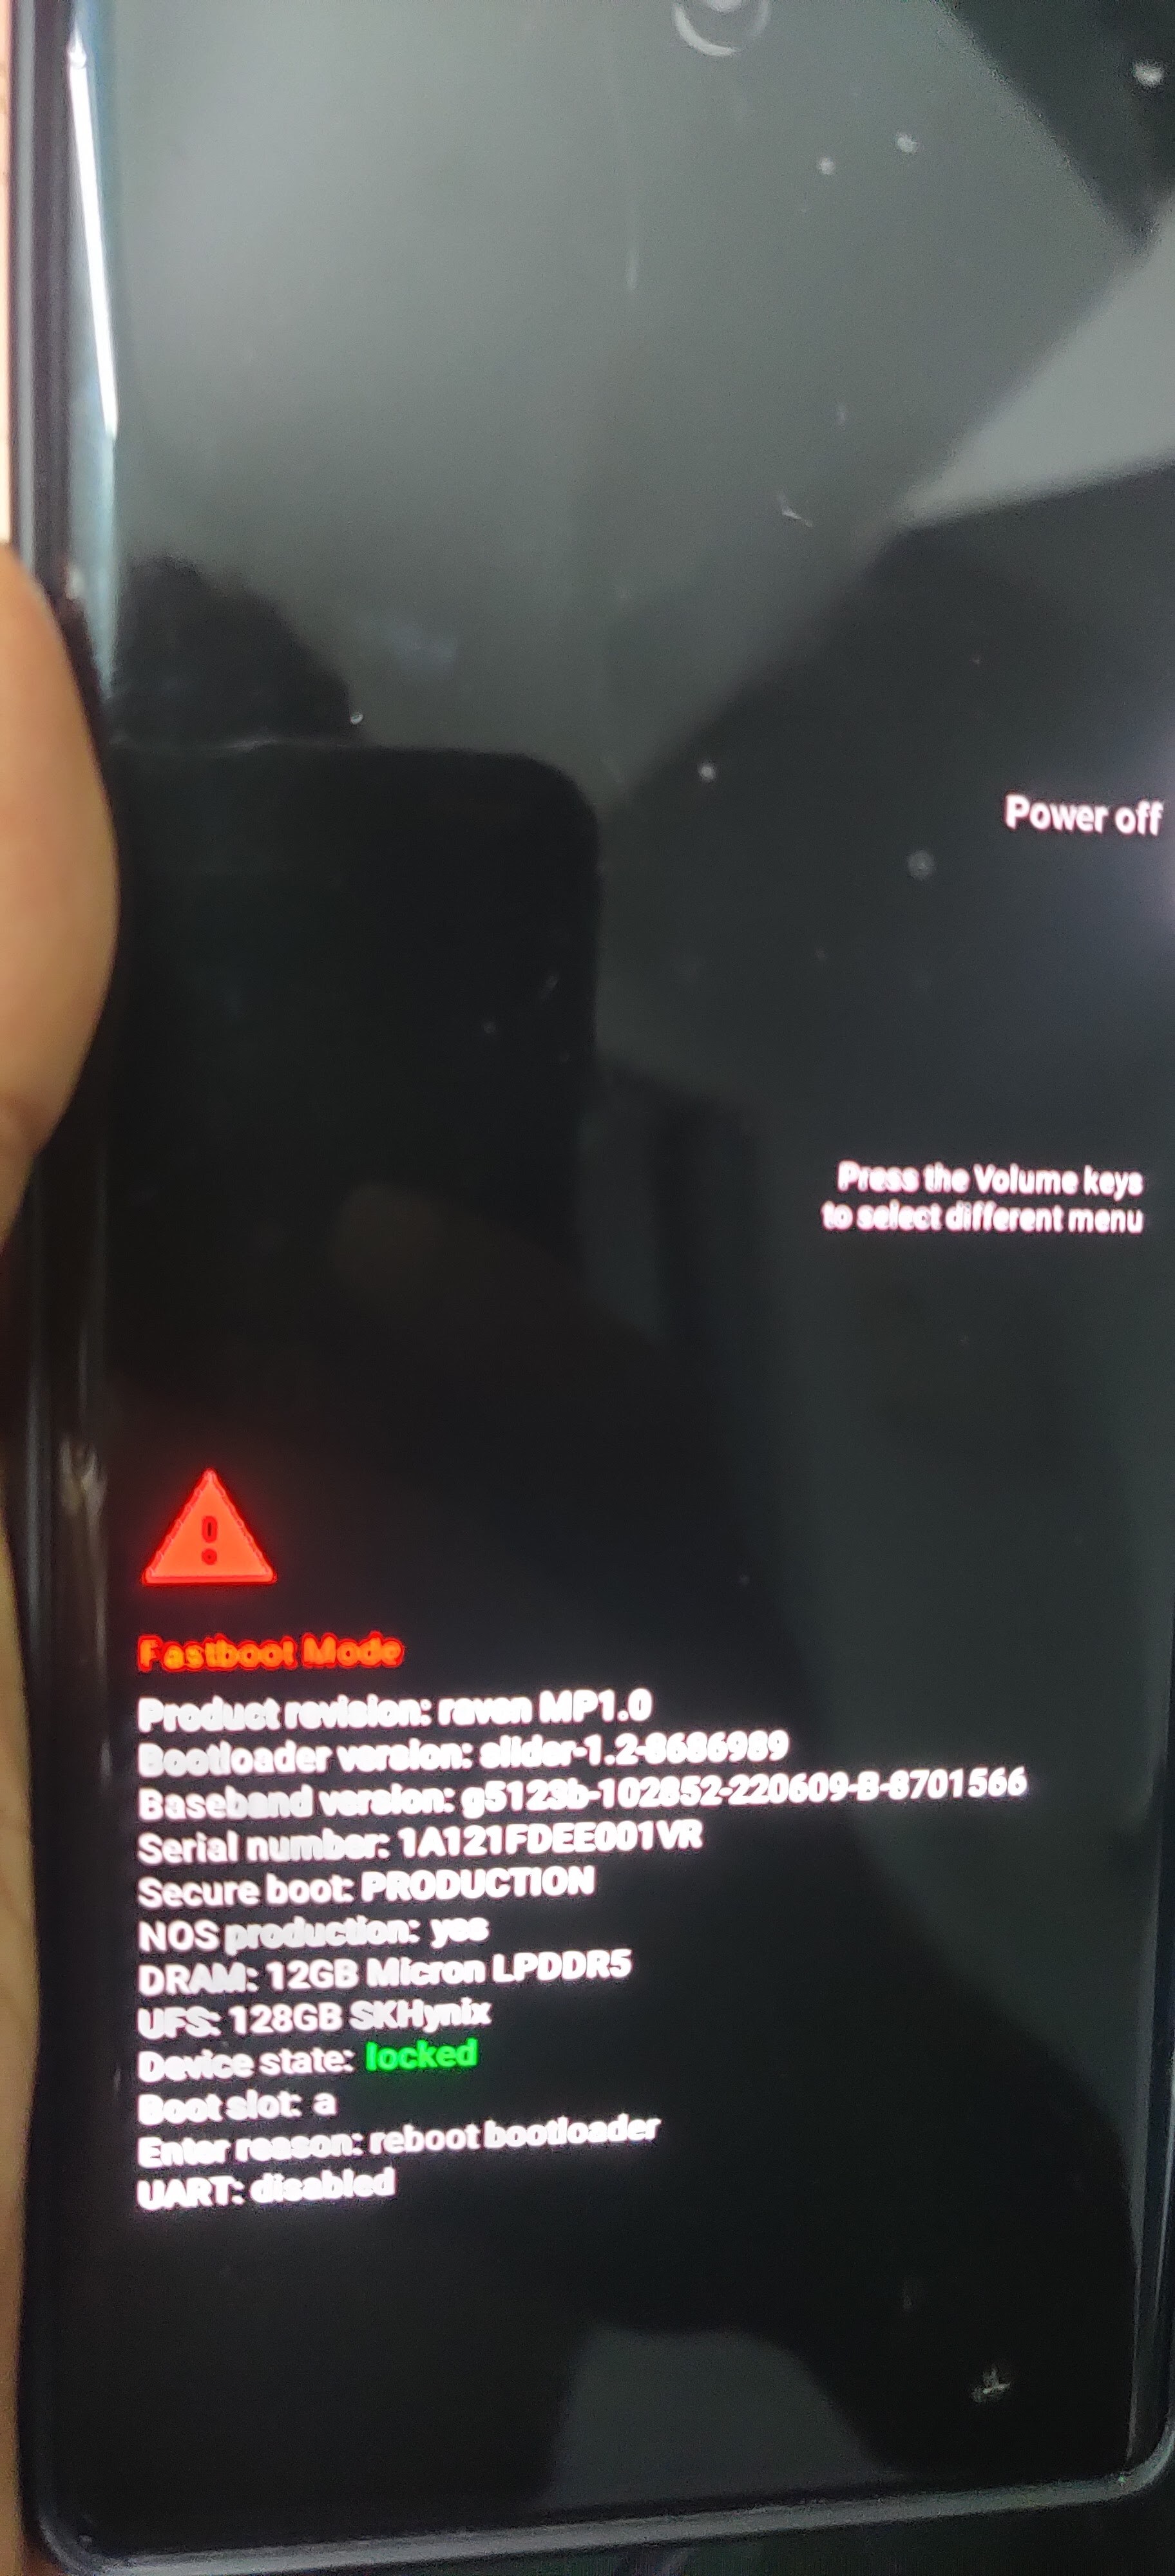
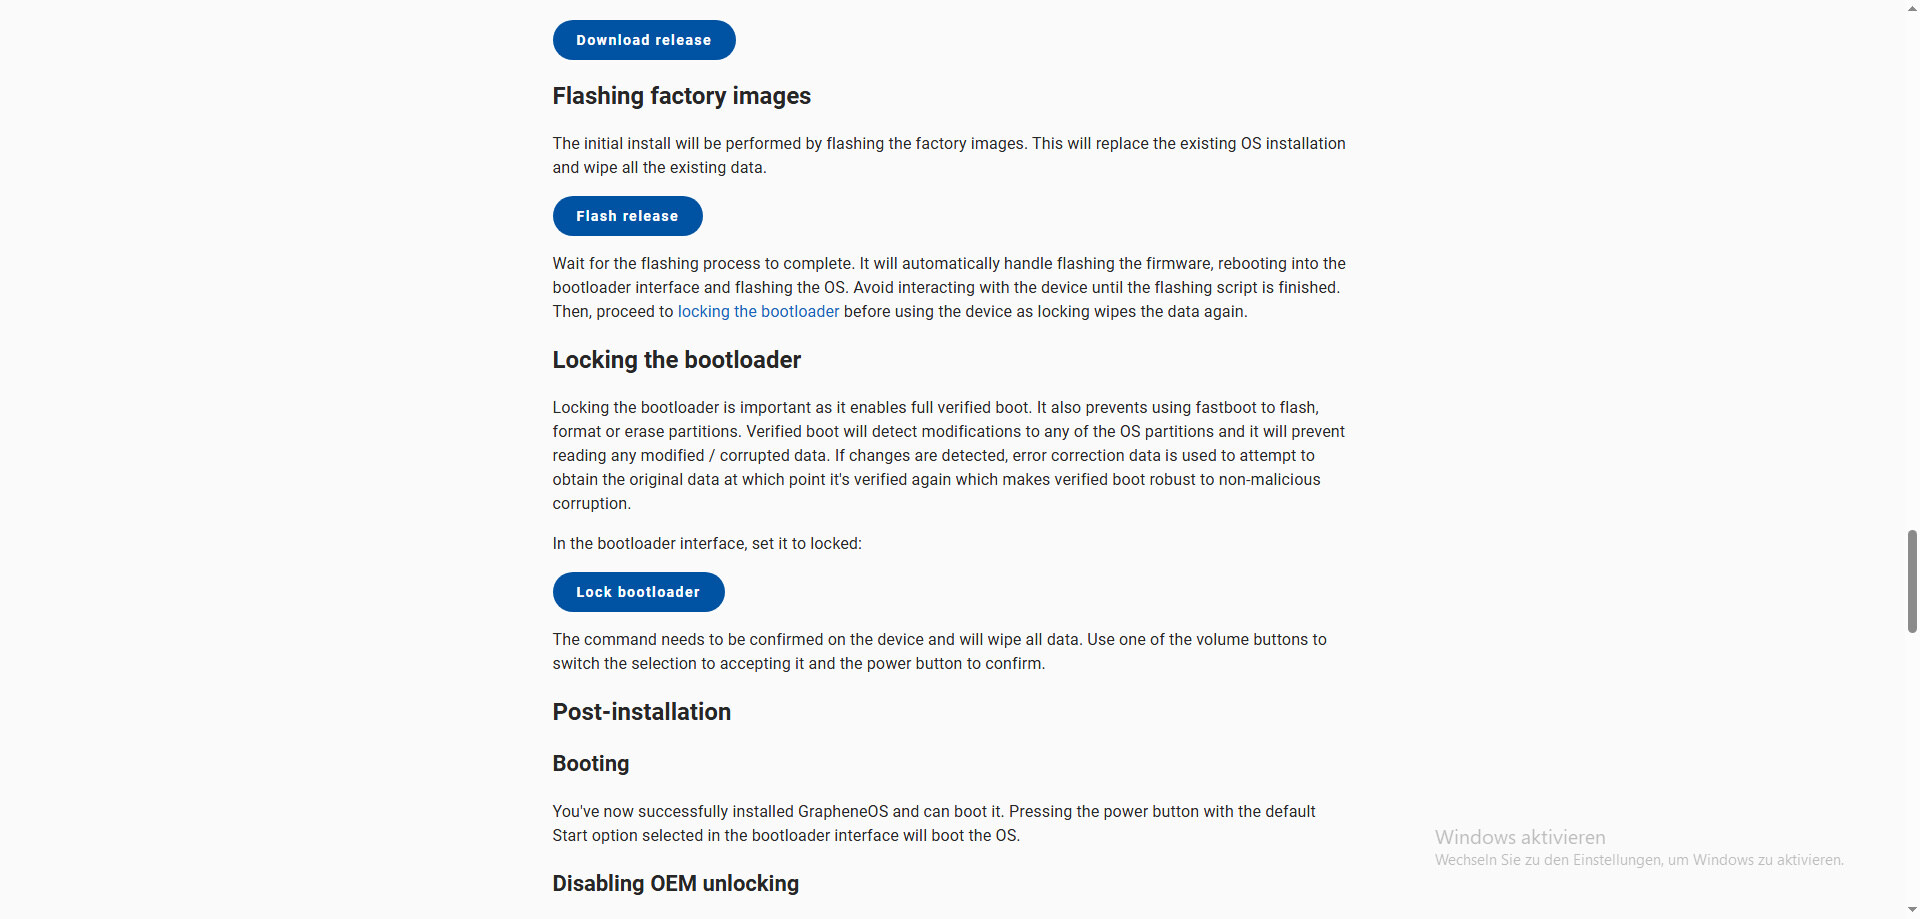
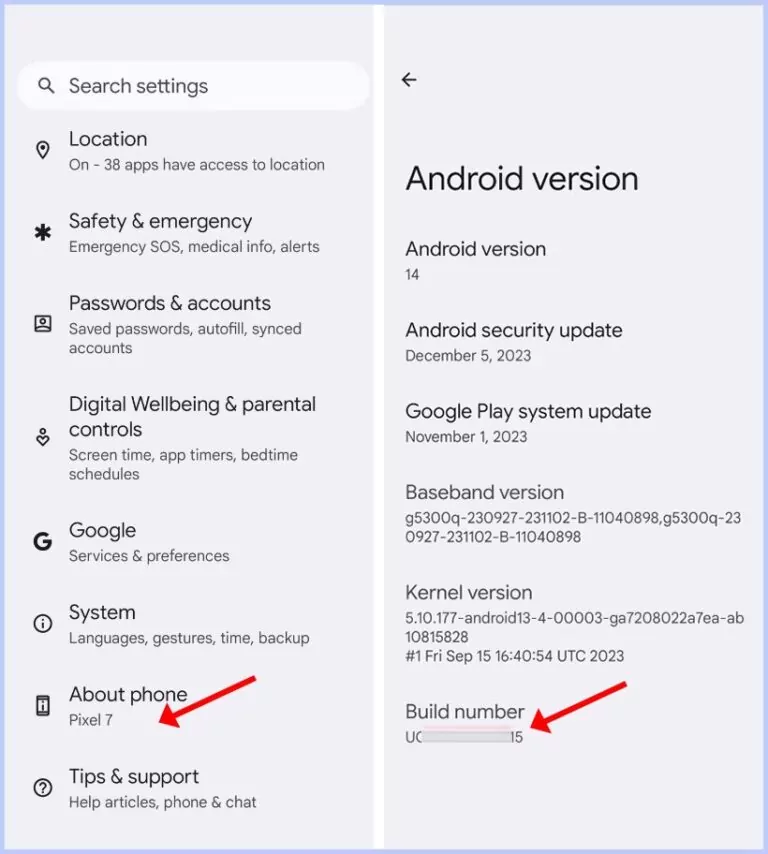
 🔐 Warum solltest du GrapheneOS installieren? Unser Smartphone begleitet uns überall – es weiß, wo wir sind, mit wem wir sprechen, welche Interessen wir haben und was wir googeln. Für viele ist das selbstverständlich geworden, doch immer mehr Menschen stellen sich die Frage: „Muss mein Smartphone wirklich alles über mich wissen?“ Die ehrliche Antwort: Nein. GrapheneOS ist ein alternatives Betriebssystem für Google Pixel Smartphones, das genau hier ansetzt. Es wurde von Grund auf für höchste Sicherheit, konsequenten Datenschutz und maximale Nutzerkontrolle entwickelt. Es basiert auf Android, verzichtet jedoch auf die tief in das System eingebetteten Google-Dienste und ersetzt sie durch datenschutzfreundliche Alternativen. Dabei bleibt es schlank, schnell und modern – ohne Werbung, ohne Tracking, ohne Schnüffelei. 🔎 Für wen ist dieses Tutorial gedacht? Dieses Tutorial richtet sich an alle, die ihr Smartphone selbst kontrollieren wollen – nicht umgekehrt. Du brauchst keine Programmierkenntnisse oder Linux-Erfahrung. Du solltest lediglich: ein unterstütztes Google Pixel Gerät besitzen (ab Pixel 5a), Zugriff auf einen Computer mit Chrome oder Edge haben, und bereit sein, dich Schritt für Schritt durch die Anleitung zu führen. Ich habe die Anleitung so geschrieben, dass sie auch für technische Einsteiger verständlich ist. Mit klaren Erklärungen, Bildern und Tipps lernst du: wie du dein Pixel vorbereitest, wie du den offiziellen GrapheneOS-Web-Installer nutzt, und wie du dein Gerät nach der Installation wieder absicherst. 🛡️ Was bringt dir GrapheneOS konkret? Mehr Privatsphäre: Keine systemweiten Google-Dienste mehr – du entscheidest, was installiert wird. Mehr Sicherheit: Verbesserte App-Isolierung, Schutz vor Tracking, sichere Updates direkt vom Entwicklerteam. Mehr Kontrolle: Sensorzugriffe, Mikrofon, Kamera, Netzwerk – alles lässt sich gezielt steuern. Freiheit statt Abhängigkeit: Keine Google-Zwänge, keine Bloatware, keine vorinstallierten Apps. Und das Beste: Du kannst bei Bedarf trotzdem Google-Apps in isolierten Profilen nutzen – z. B. den Play Store für Banking oder Navigation – ohne dass diese Zugriff auf dein gesamtes Gerät haben. 🚨 Bevor wir loslegen... Bitte beachte: Die Installation von GrapheneOS löscht alle Daten auf deinem Gerät. Du solltest also unbedingt ein vollständiges Backup deiner Fotos, Kontakte, Dateien etc. machen. Die Anleitung zeigt dir auch, wie du dein Gerät nach der Installation wieder vollständig absicherst. Wenn du also bereit bist, dein Pixel-Smartphone von Grund auf sicherer zu machen, es von unnötigem Ballast zu befreien und die volle Kontrolle über deine Daten zurückzugewinnen, dann ist dieser Guide genau das Richtige für dich. Mach dein Smartphone zu einem Werkzeug, das dir dient – nicht einem, das dich überwacht. 📱 GrapheneOS installieren – Einfache Schritt-für-Schritt Anleitung für Einsteiger ✅ Was du brauchst Gerät Hinweis 🧩 Google Pixel Smartphone ab Pixel 5a (5a, 6, 7, 8, 9...) 🖥️ PC / Laptop mit Google Chrome für die Installation über die Webseite 🔌 USB‑Kabel für Verbindung zwischen Handy und PC 🔋 Akku min. 50 % voll wichtig für Bootloader‑Entsperrung ☁️ Backup gemacht! Alle Daten werden gelöscht ⚠️ 🔧 Schritt 1: Handy vorbereiten Öffne Einstellungen → Über das Telefon Tippe mehrmals auf "Build-Nummer" bis Entwickleroptionen aktiv sind (ca 5 bis 7 mal) Zurück → System → Entwickleroptionen Aktiviere: ✅ OEM-Entsperrung ✅ USB-Debugging 🖼️ Hier wäre ein Youtube link wie man den „Entwickleroptionen aktivieren“ https://www.youtube.com/watch?v=7XIq8andI3c 🔐 Schritt 2: Bootloader entsperren Schalte das Pixel aus Drücke Lautstärke runter + Power, bis ein Textbildschirm (Fastboot) erscheint Verbinde das Pixel per USB mit dem PC 🖼️ Hier wäre ein Screenshot vom Fastboot-Modus wie er sein muss um die Installation weiter zu führen 🌐 Schritt 3: GrapheneOS per Web installieren Öffne grapheneos.org/install/web im Google Chrome Klicke auf "Connect", wähle dein Gerät aus Folge den Anweisungen: OS-Image wird geladen Installation automatisch gestartet Handy rebootet nach ca. 10 Minuten 🖼️ Screenshot vom Web-Installer-Startbildschirm 🔒 Schritt 4: Bootloader wieder sperren Nach der Installation wirst du gefragt, ob du den Bootloader wieder sperren möchtest. Das ist sehr empfehlenswert, da es den Schutz bei Systemstarts aktiviert (verified boot, rollback protection). 🎉 Schritt 5: Willkommen bei GrapheneOS Nach dem Neustart landest du im neuen System. Jetzt kannst du: neue Benutzerkonten erstellen (z. B. ein Profil für Arbeit) Apps manuell aus dem F-Droid oder dem eigenen Apps Store von GrapheneOS installierenim VPN aus F-Droid runterladen und einrichten mit KillSwitch,dass der Datenverkehr ohne VPN Blockiert wird. Optional: Aurora-Store aus F-Droid und im Anonymen Modus nutzen Optional: Google Play sandboxed nutzen (ohne Vollzugriff!) ✅ Abschließende Hinweise – Deine Sicherheit liegt in deiner Hand Mit GrapheneOS hast du nun eines der sichersten mobilen Betriebssysteme der Welt auf deinem Gerät installiert. Es bietet dir starke Werkzeuge zum Schutz deiner Privatsphäre, zur Kontrolle über Apps und Netzwerke – und zu einem Smartphone-Erlebnis ganz ohne Abhörsysteme im Hintergrund. Doch so leistungsfähig GrapheneOS auch ist, gilt eine wichtige Regel: Das beste Sicherheitssystem ist nur so gut wie sein Nutzer. 🔐 Was bedeutet das konkret für dich? Sei vorsichtig bei der App-Wahl – installiere nur, was du wirklich brauchst Nutze die Mehrbenutzer-Profile, um sensible Apps zu isolieren Halte dein System regelmäßig aktuell – Updates sind bei GrapheneOS schnell und zuverlässig Aktiviere Sicherheitsfunktionen wie PIN-Scrambling, Sensorblockierung, Netzwerkkontrolle Lass dein Gerät nie unbeaufsichtigt entsperrt Lerne bewusst, wie das System dir Kontrolle gibt – und nutze sie GrapheneOS ist kein „Set-it-and-forget-it“-System. Es ist ein Werkzeug – aber du bist der Anwender. Wenn du achtsam mit deinem digitalen Verhalten umgehst, ist dein Gerät nicht nur technisch, sondern auch praktisch auf höchstem Sicherheitsniveau. Ich hoffe das ich allen User eine Hilfe damit sein konnte. Bleib wachsam, sei informiert – und nimm deine digitale Freiheit selbst in die Hand Best Regards MorpheusCS
-
SOCKS5 Proxy – Bedeutung und Funktionsweise SOCKS5 (Socket Secure) Proxys (oder auch Proxies) werden oftmals fälschlicherweise als Alternativen zu bzw. Äquivalente von VPNs bezeichnet Das sind sie jedoch nicht. Diese Annahme könnte bei dir ein falsches Sicherheitsgefühl auslösen. Um etwas mehr Licht ins Dunkel der Proxy-Thematik zu bringen, habe ich diesen Artikel verfasst, um der Funktionsweise und dem Einsatzgebiet von SOCKS Proxys etwas näher auf den Grund zu gehen. Was ist ein SOCKS Proxy? Ein SOCKS Proxy bezeichnet einen Server, der zum Weiterleiten deiner Daten auf ein SOCKS-Protokoll zurückgreift. Es handelt sich um eine von manchen VPNs angebotene Zusatzfunktion. Bei Verbindung mit einem SOCKS Proxy wird dein Datenverkehr mithilfe des TCP-Protokolls über den Server eines Drittanbieters geroutet. Damit wird dir für die Dauer der SOCKS-Nutzung eine neue IP(Internet Protocol)-Adresse zugewiesen; dies führt dazu, dass der Web-Host (siehe: Websites und Dienste) deinen tatsächlichen Standort nicht ermitteln kann. SOCKS5 ist die aktuelle und schnellste Version des SOCKS-Protokolls. Wie funktioniert ein SOCKS Proxy? SOCKS5 Proxys sind weitreichender als traditionelle HTTP-Proxys. Erstere decken die gesamte Datenübertragung des Geräts ab, während letztere ausschließlich für eine Website arbeiten. Auf der anderen Seite stehen bei SOCKS verschiedene Authentifizierungsmethoden (damit dein Gerät nicht Gefahr läuft, eine Verbindung zu gefährlichen Quellen herzustellen) einer fehlenden Verschlüsselung gegenüber. Jeder, der sich zwischen dir und dem Proxy-Server befindet (dein Anbieter oder ein Hacker, der sich Zugriff auf deinen öffentlichen WLAN-Hotspot verschafft hat), kann deine Daten einsehen. Benötige ich einen SOCKS Proxy? SOCKS5 Proxys eigenen sich ideal für Situationen, die eine Umgehung regionaler Filter oder Firewalls erfordern … das ist alles. Wenn du es auf sichere Verschlüsselung abgesehen hast, solltest du dich woanders umsehen. Die Implementierung des SOCKS-Protokolls allein garantiert noch keine Privatsphäre und wird dich vor der Überwachung und Datenerfassung durch Regierungsbehörden oder Angriffen auf öffentliche WLAN-Netzwerke nicht schützen können. Wie sicher sind SOCKS Proxys? Solche Proxys sind als Premium-Version eine sichere Lösung – genau wie VPNs! Einige Proxy-Anbieter sind dafür bekannt, Nutzerdaten zu erfassen, was sich allerdings auf Gratis-Proxys beschränkt. Verwendest du einen Premium-Anbieter von SOCKS Proxys, stellt dies jedoch kein Problem dar. Deine Informationen bleiben stets sicher und geschützt, damit du dich ganz entspannt um wichtige Dinge kümmern kannst. Was sind die Vorteile von SOCKS Proxys? SOCKS5 Proxys sind aus verschiedenen Gründen zu empfehlen: Überwindung von Netzwerk-Firewalls Netzwerk-Firewalls blockieren Verbindungen auf Grundlage von IP-Adressen. Möchtest du als z. B. auf Instagram zugreifen, dessen IP-Adresse dein Arbeitgeber blockiert hat, sorgt eine Firewall dafür, dass dein Zugriffsversuch scheitert. Bei bestehender Proxy-Verbindung, registriert die Firewall lediglich deinen Verbindungsversuch zur Proxy-IP-Adresse und gestattet dieser, sich zu verbinden. Verbergen deiner IP-Adresse im Internet Wenn du dich normalerweise mit einem Web-Host (Dienst oder Website) verbindest, erfasst dieser deine IP-Adresse. Was aber, wenn du dein digitales Äquivalent deiner Anschrift nicht einfach aufs Geratewohl preisgeben möchtest? Dann kannst du einen Proxy verwenden, da deine IP-Adresse auf diese Weise durch die deines Proxys ersetzt wird. Änderung deines geographischen Standorts im Internet Eine IP-Adresse lässt sich auf ein bestimmtes Land oder sogar eine Stadt zurückverfolgen. Auf diese Weise kannst du von einigen Diensten in Abhängigkeit deines Standortes blockiert werden. Ein Proxy gibt hingegen lediglich Aufschluss über seine eigene IP-Adresse sowie deren Standort. Solange sich der Proxy also am richtigen Ort befindet, sind zuvor nicht verfügbare Inhalte und Dienste plötzlich verfügbar. Verbergen der von dir angewählten Websites vor dem Internetanbieter Dein Internetanbieter kann die von dir besuchten Websites tracken. Bei Proxy-Nutzung wird hingegen lediglich deine Verbindung zum Proxy angezeigt, nichts weiter. Somit kannst du nicht ausspioniert werden. Persönlicher Schutz, wenn kein VPN zur Verfügung steht Angenommen, du hast irgendwo einen Proxy-Server eingerichtet. Sollten auf deinem Gerät keine App-Installationen (z. B. VPN-App) zugelassen sein, könntest du dich einfach mit einem Proxy-Server verbinden, vorausgesetzt, dir gelingt die Einrichtung. Was ist der Unterschied zwischen einem SOCKS Proxy und einem HTTP-Proxy? Kurz gesagt: HTTP-Proxys kümmern sich lediglich um HTTP-Anfragen – sie dienen ausschließlich dem Zugriff auf Websites. Ein SOCKS Proxy routet Daten einer jeden Website oder App, was ihn zu einer vielseitigen Alternative macht. Einrichten eines Proxys in Proxifier Proxifier ist ein großartiges Tool, mit dem Sie jedes Programm dazu bringen können, über einen Proxy zu arbeiten, auch wenn es diese Einstellungen nicht standardmäßig hat. Sie können das Programm Proxifier auf der offiziellen Website herunterladen - proxifier.com Einrichten von Proxifier Um einen Proxy in Proxifier einzurichten, müssen Sie Folgendes tun: Öffnen Sie den Abschnitt "Profile" und wählen Sie die Registerkarte "Proxy Server" aus. Klicken Sie im angezeigten Fenster auf "Add". Im nächsten Fenster müssen Sie die Daten vom Proxy angeben. Geben Sie im Feld "Address" den IP-Proxy ein. Das Feld "Protocol" ist für die Auswahl des unterstützten Protokolls zuständig: SOCKS4/5 oder HTTPS. In unserem Fall wählen wir HTTPS und geben den Port vom Proxy in das Feld "Port" ein. Wir setzen ein Häkchen im Punkt "Enable", wenn der Proxy mit Login- und Passwortautorisierung arbeitet. Dann geben Sie den Benutzernamen vom Proxy in das Feld "Username" ein, und im Feld "Password" wird das Passwort vom Proxy entsprechend eingegeben. Drücken Sie "OK". Wenn Sie zuvor noch keinen Proxy hinzugefügt haben, werden Sie von der Software aufgefordert, den Proxy auf die Standardregel (Default) zu setzen. Klicken Sie auf "Ja", wenn Sie den gesamten Computer proxyisieren möchten. Um ein bestimmtes Programm und nicht den gesamten PC zu proxifizieren, müssen Sie eine Regel in Proxifier erstellen. Dazu müssen Sie Folgendes tun: Öffnen Sie den Abschnitt "Profile". Klicken Sie auf "Proxification Rules". Klicken Sie unten links auf "Add". Wählen Sie im Feld Name einen beliebigen Namen für die neue Regel aus. Klicken Sie auf "Browse". Geben Sie den Pfad zu der Datei an, die Sie über einen Proxy ausführen möchten. Wählen Sie im Feld "Action" den Proxy-Server aus, den Sie zuvor hinzugefügt haben, und speichern Sie die Einstellungen. .------------------------------------------------------------------------------------------------------- Downloaden könnt Ihr Proxifier hier: https://www.proxifier.com/download/ Hier ein paar Keys: LG Bulli
-
 Da Aktuell viele hoch gehen und wenig zum Opsec Thema zu finden ist, Starte ich den Thread und Lese still mit. Hier Könnt ihr euch gegenseitig auf die Sprünge Helfen was Tails / Ubuntu / VMware / Mullvad angeht auf die Sprünge helfen Was wie Wofür Kompatibel ist sollte wichtig zu wissen sein. Mit diesen Worten... Bleibt sicher meine Miesen
-
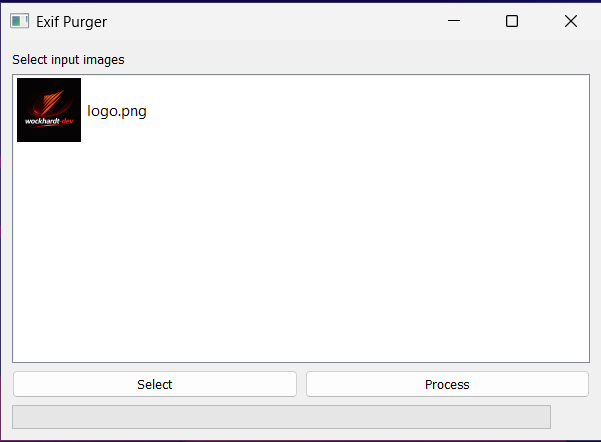
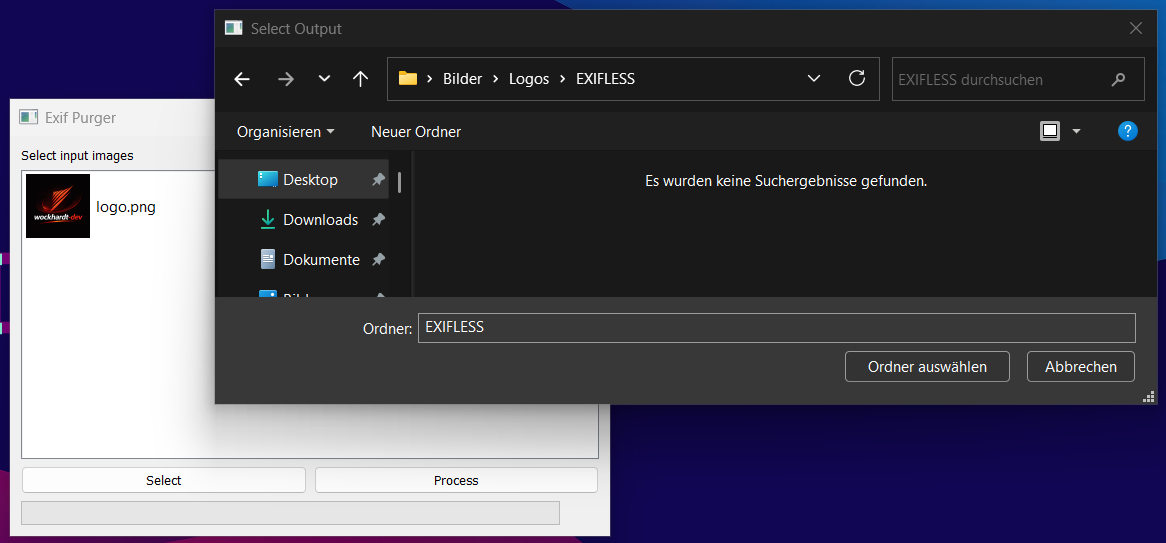
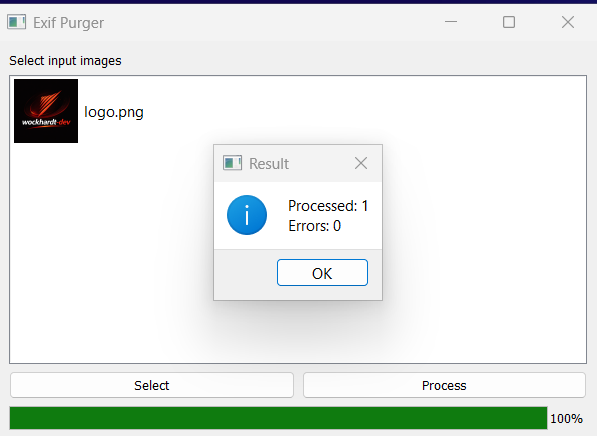
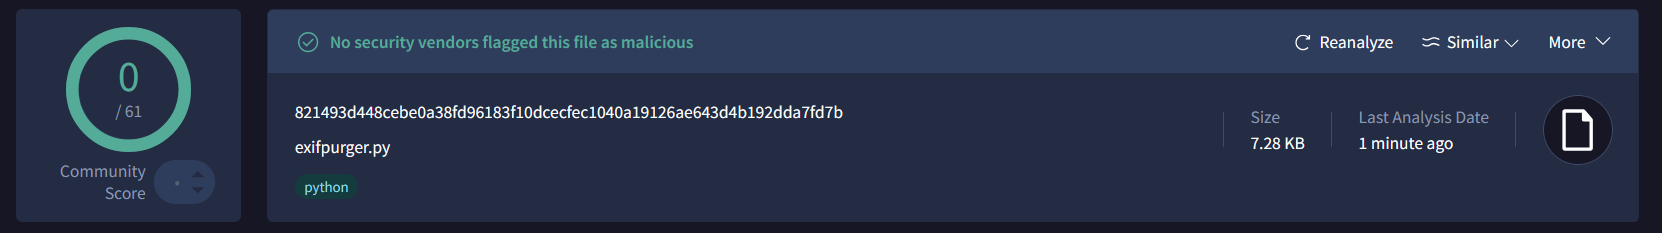
EXIFPURGER made by wockhardt-dev Repo Fix - Update made by wockhardt-dev Hallo liebe Community, da es für viele von uns elementar wichtig ist die EXIF/Metadaten von Bildern zu löschen, welche wir in der Scene verwenden, habe ich mich dazu bemüht ein Python basiertes EXIF Remover Tool zu coden, welches komplett offline das gleiche Macht, was exifremover.com (etc) für euch ausschlielßich mit Online Verbindung ermöglichen. Da es kein Aufwand war das Tool zu entwickeln und der Nutzen dennoch, vor allem im Anfänger bereich hoch ist, will ich dafür logischweise absolut kein geld oder in sämtlicher hinsicht profitieren. Außer vielleicht mit diesem Post in der cstate Szene etwas reichweite zu bekommen. Der Source Code liegt komplett offen in meinem github repo, cloned es euch gerne und checked auch gerne vorher den code um sicher zu gehen, dass alles sicher und malware frei ist! Läuft auf Linux und Windows dank Python3 und PyQt EXIFPURGER Preview Tutorial 1. Geht in das Verzeichnis, in dem as cloned repositroy gespiechert wurde bzw unter windows das zip archiv entpackt wurde und öffnet Powershell bzw Bash 2. `python3 -m venv venv` 3. Linux: `source venv/bin/activate` oder Windows `venv/Scripts/activate` 4 `pip install requirements.txt` 5. `python launcher.py` Anschlißened sollte sich das im ersten Screenshot zusehende Fenster öffnen, bei welchem ihr die gewünschten Bilder auswählen könnt Download https://filebin.net/o79nfmkllt9270v6 Support & Troubleshooting Sofern ihr Unterstüzung beim Setup braucht oder ich euch anderweitig helfen kann, kontaktiert mich gerne hier per PM Virustotal Proof
-
Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g
-
Ich nutze aktuell Qubes OS, aber viele Leute haben mir Tails empfohlen, angeblich ist man damit anonymer, und sicherer vor unserem Freund und Helfer. Was nutzt Ihr?
-
 Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g
-
Hallo, in der Szene ist Anonymität und somit OpSec das wichtigste. Ein gutes Set-Up beinhaltet meistens einen mobilen VPN Router für den Internet Zugang über´s Mobilfunk Netz. Für die ausreichende Sicherheit sollte man regelmassig die SIM-Karte wechseln doch hier entsteht das Problem. Die SIM-Karte ( IMSI ) wird beim einstecken ins Mobilfunk Gerät mit der jeweiligen IMEI gekoppelt, somit ist ein einfacher SIM-Karten Wechsel komplett unnötig, da jeder Log beim Funkmast mit der IMEI zusammen mit der IMSI registriert und gespeichert wird. Eine Lösung wäre, die IMEI der Routers bzw. Mobilfunk Geräts zugleich mit der SIM-Karte zu ändern. Weis jemand wie dies möglich ist? Es wäre sehr hilfreich wenn hier im Forum so ein Tut veröffentlicht werden würde.
-
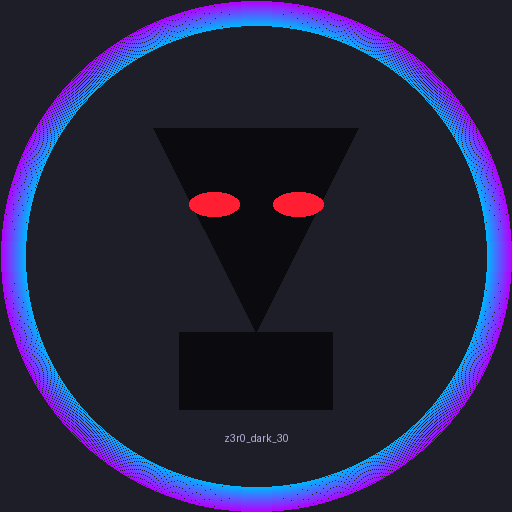
[] PYTHON3 - Creating and Cleaning a Stylized Avatar (and Why EXIF Data Matters) The script starts by building a simple but striking emblem: a hooded figure with glowing eyes, framed by a gradient border. It uses Pillow (PIL) to layer geometric shapes (triangles, rectangles, ellipses) on a dark background, then writes the username below the emblem. But the more important part comes after the artwork is generated — making sure the output is safe to share. Why remove EXIF metadata? Whenever you save an image (especially with cameras or phones), it usually carries EXIF metadata: Camera model, lens, GPS coordinates, timestamps Even software that last edited it That’s useful for photographers, but dangerous when publishing online — you might be leaking location or device info. If we’re generating avatars, we want them to be clean PNGs with no personal data embedded. Stripping EXIF with Pillow Luckily, Pillow makes this very easy. After generating the image, you can “sanitize” it by re-saving without copying over any existing metadata: from PIL import Image def remove_exif(input_path, output_path): img = Image.open(input_path) data = list(img.getdata()) # raw pixel values clean_img = Image.new(img.mode, img.size) clean_img.putdata(data) clean_img.save(output_path) print(f"Saved EXIF-free image: {output_path}") How it works: Open the original file. Extract only the pixel data. Rebuild a new image from scratch. Save it fresh — no metadata is carried over. Now your avatar is guaranteed to be metadata-free. The full pipeline Generate the hooded emblem (gradient ring + figure + glowing eyes + username). Save the raw PNG. Immediately run it through the remove_exif function. End result: a stylized avatar that’s not only visually unique but also privacy-safe for use as a profile picture, game avatar, or social media icon. Image Generation Python Script import hashlib from PIL import Image, ImageDraw, ImageFont def generate_hood_emblem(username, size=512, output_path="emblem_avatar.png"): """ Create a stylized hooded avatar emblem with username. username: string to seed colors and generate text. size: image size in pixels. output_path: filename for output image. """ # Create a base image img = Image.new("RGBA", (size, size), (30, 30, 40, 255)) draw = ImageDraw.Draw(img) # Generate a gradient circle border border_thickness = size // 20 inner_radius = size // 2 - border_thickness center = size // 2 # Color gradient (blue to magenta) def lerp(c1, c2, t): return tuple(int(c1[i] + (c2[i] - c1[i]) * t) for i in range(3)) color_start, color_end = (0, 180, 255), (180, 0, 255) for i in range(border_thickness): t = i / (border_thickness - 1) if border_thickness > 1 else 0 color = lerp(color_start, color_end, t) draw.ellipse( [center - inner_radius - i, center - inner_radius - i, center + inner_radius + i, center + inner_radius + i], outline=color + (255,) ) # Draw a hooded cloak: simple triangle shapes hood_color = (10, 10, 15, 255) draw.polygon([ (center * 0.6, center * 0.5), (center * 1.4, center * 0.5), (center, center * 1.3) ], fill=hood_color) draw.rectangle([ (center * 0.7, center * 1.3), (center * 1.3, center * 1.6) ], fill=hood_color) # Add glowing "eyes" eye_color = (255, 30, 50, 255) eye_w, eye_h = size // 20, size // 40 eye_y = center * 0.8 eye_x_offset = size // 12 draw.ellipse( [(center - eye_x_offset - eye_w, eye_y - eye_h), (center - eye_x_offset + eye_w, eye_y + eye_h)], fill=eye_color ) draw.ellipse( [(center + eye_x_offset - eye_w, eye_y - eye_h), (center + eye_x_offset + eye_w, eye_y + eye_h)], fill=eye_color ) # Render username text below emblem try: font = ImageFont.truetype("arial.ttf", size // 8) except IOError: font = ImageFont.load_default() text = username # ✅ Works with new Pillow bbox = draw.textbbox((0, 0), text, font=font) text_width = bbox[2] - bbox[0] text_height = bbox[3] - bbox[1] text_position = ((size - text_width) / 2, size * 0.82 + eye_h) draw.text(text_position, text, font=font, fill=(180, 180, 220, 255)) # ✅ Save the image img.save(output_path) print(f"Emblem avatar saved to {output_path}") if __name__ == "__main__": generate_hood_emblem("z3r0_dark_30", size=512, output_path="zd30.png") Have Fun! Your Dark Coder, 0DARK30
-
 Dieses Tutorial richtet sich insbesondere an Anfänger, aber auch an Fortgeschrittene und wird euch dazu befähigen, sicher und anonym im Internet zu surfen. Das Tutorial verfolgt dazu ein modulares dreistufiges Sicherheitskonzept, welches auf einem mobilen Internetzugang über eine anonyme Verbindung mit zusätzlicher Absicherung durch kaskadierte VPNs basiert. Dieses Konzept ist Fail-Safe und schützt euch sogar bei einem Versagen der VPN-Anbieter und Leaks eurer IP-Adresse, mit einer letzten Sicherheitssicht vor einer Deanonymisierung. Das im Tutorial beschriebene Setup ist mobil und flexibel einsetzbar und stellt eine „sichere Basis“ auch für fortgeschrittene Anwendungsfälle dar, ohne euch durch die üblichen Anonymitäts-Probleme wie langsame Geschwindigkeiten, Internetsperren, Blacklists etc. zu limitieren. Dazu greift dieses Tutorial auf reguläre Consumer-Hardware zurück, welche mit nur wenigen gezielten Änderungen an unsere Bedürfnisse angepasst wird und von regulären Internetnutzern kaum zu unterscheiden ist. Bestellablauf: Shop 1. Tutorial im Shop bestellen: https://daisysms.mysellix.io 2. Zahlung im Shop durchführen 3. Nach Zahlungseingang erhaltet ihr das Tutorial automatisch zum Download 4. Bitte ein Feedback hinterlassen Zahlungsmöglichkeiten Bitcoin Ethereum Litecoin Monero Ripple USDT Treuhand Kontakt Telegram: @DaisySMS Threema: C6JYDZ7Z Jabber: [email protected] Session: 05df2a0db080faa6c8c73ca1a3c71cf8e75b0e3b4baa4eadd4fee6eff9506e3b71 Shop: https://daisysms.mysellix.io Proofs & Vorschau: PGP-Signatur: Bitte Thread nur für Feedbacks nutzen.