
Leaderboard


Popular Content
Showing most liked content on 09/14/25 in all areas
-
gibt nix mehr umsonst3 likes
-
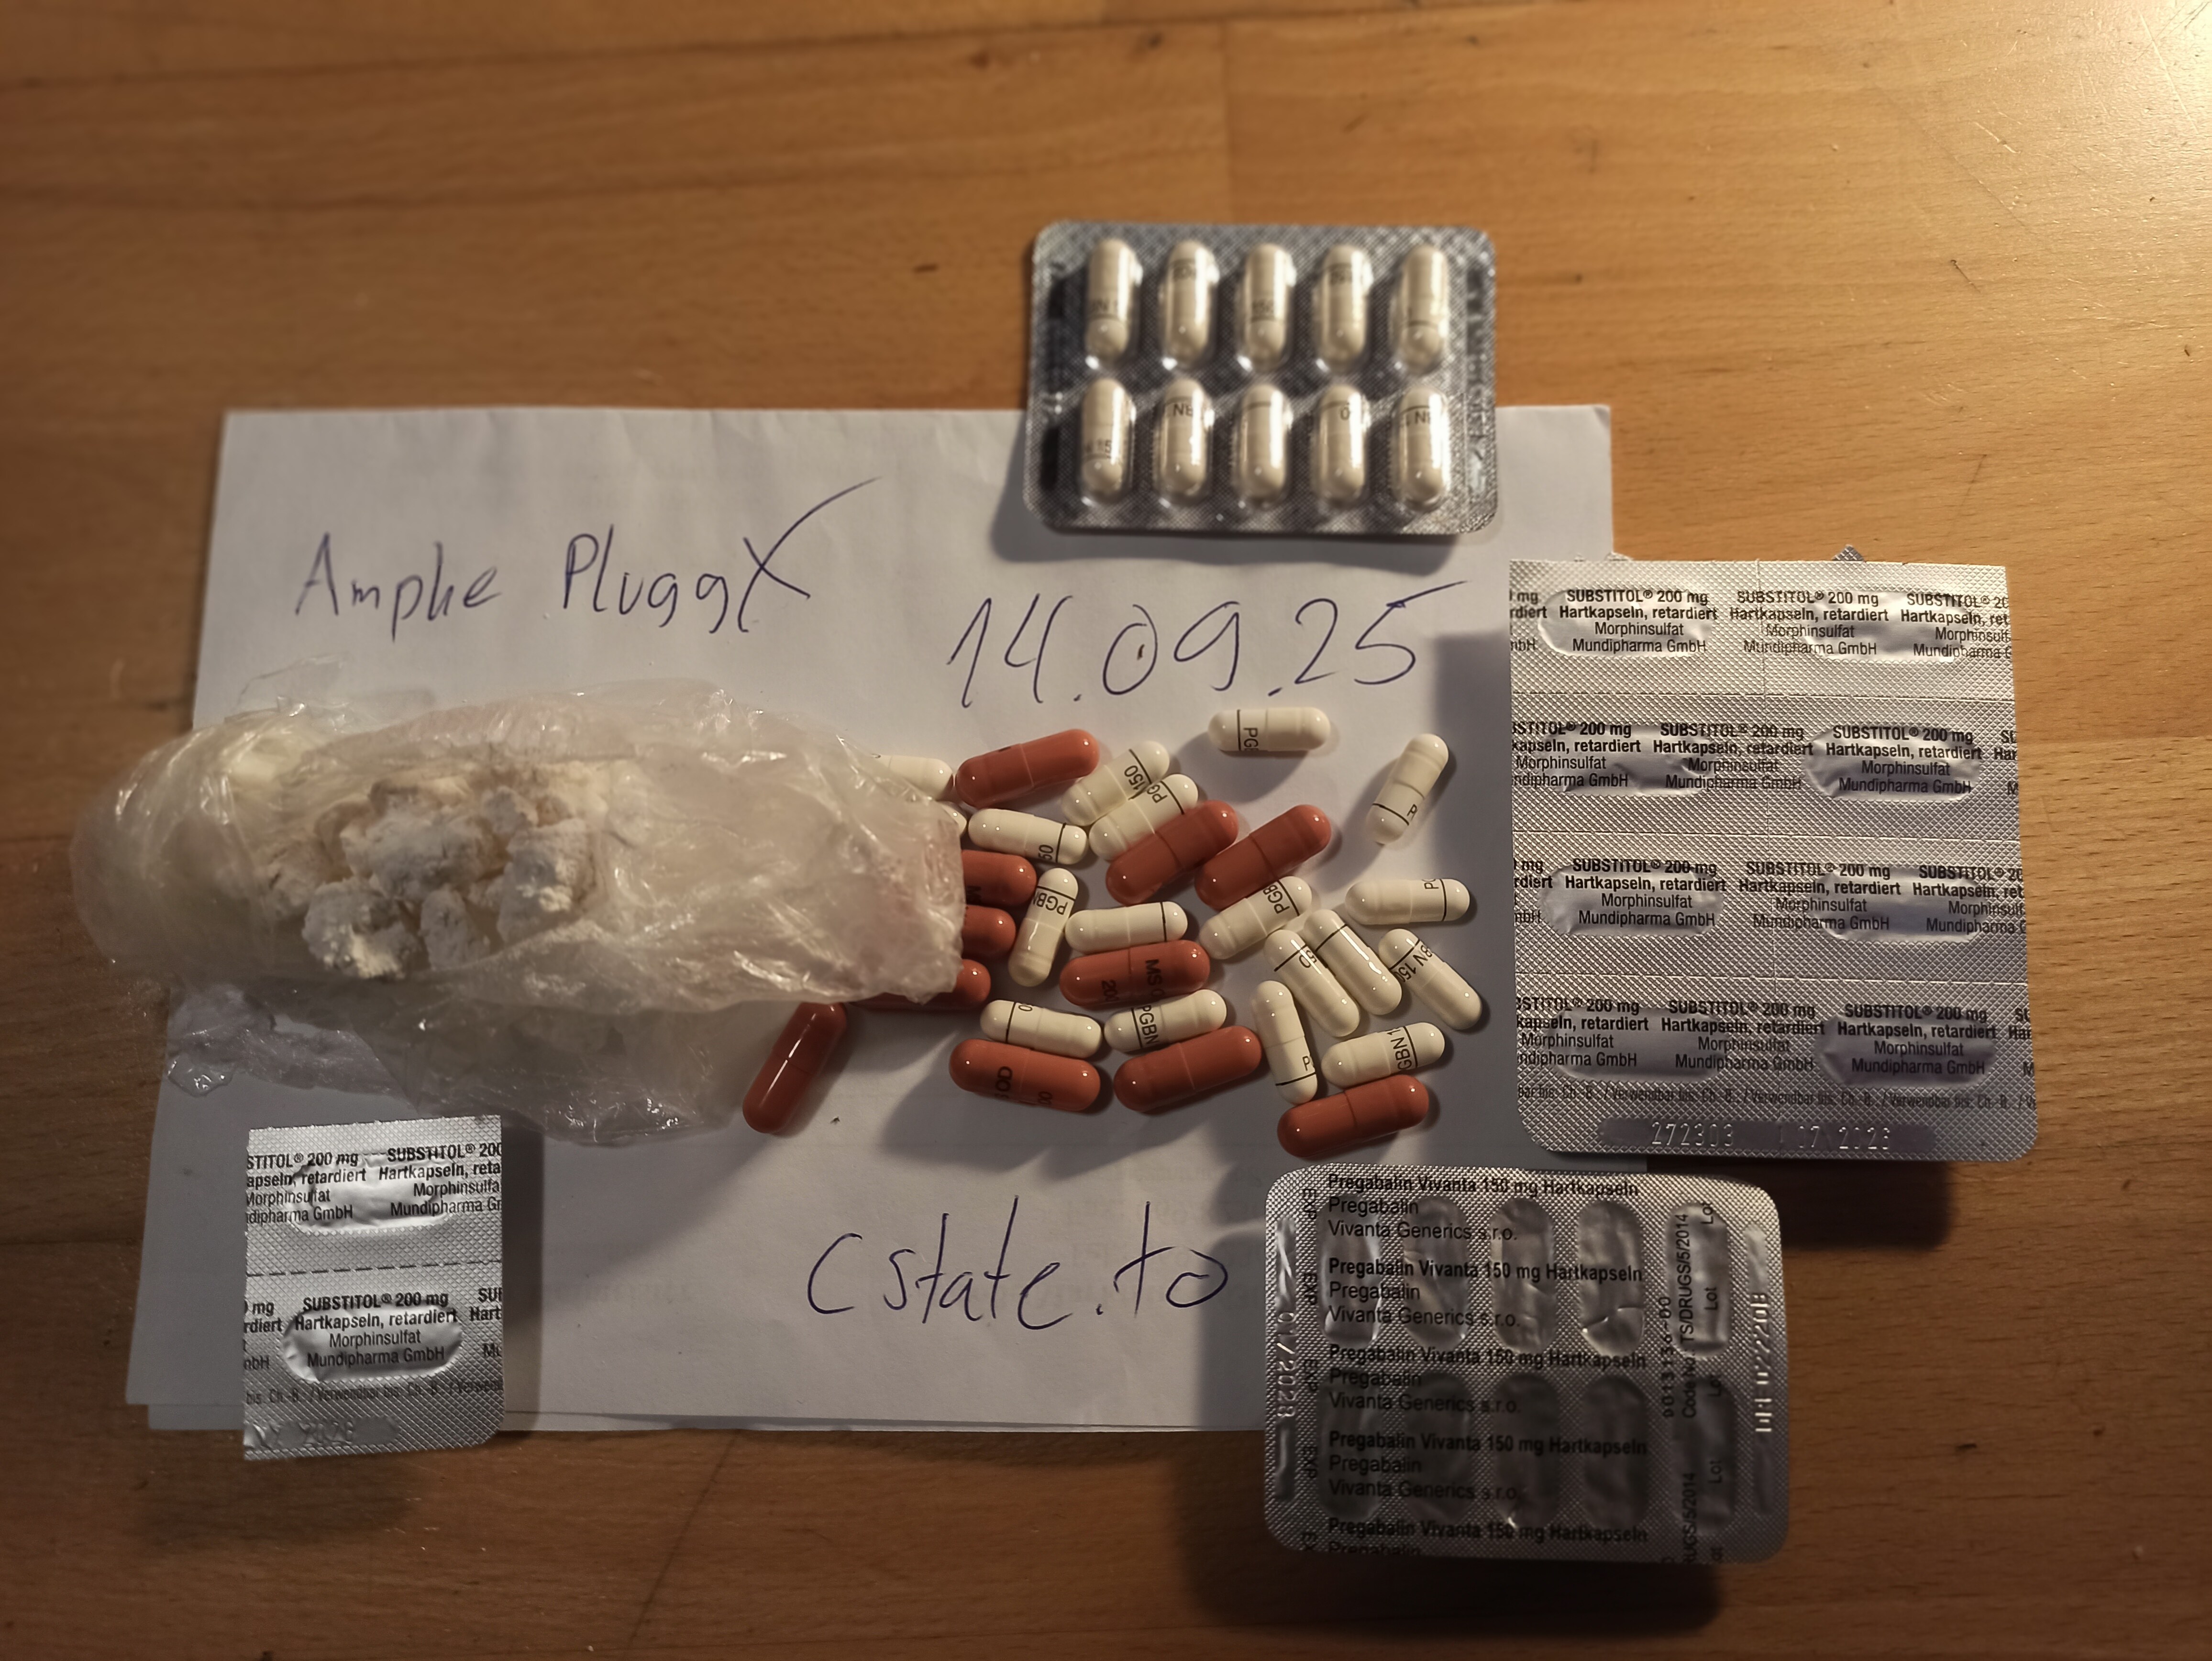
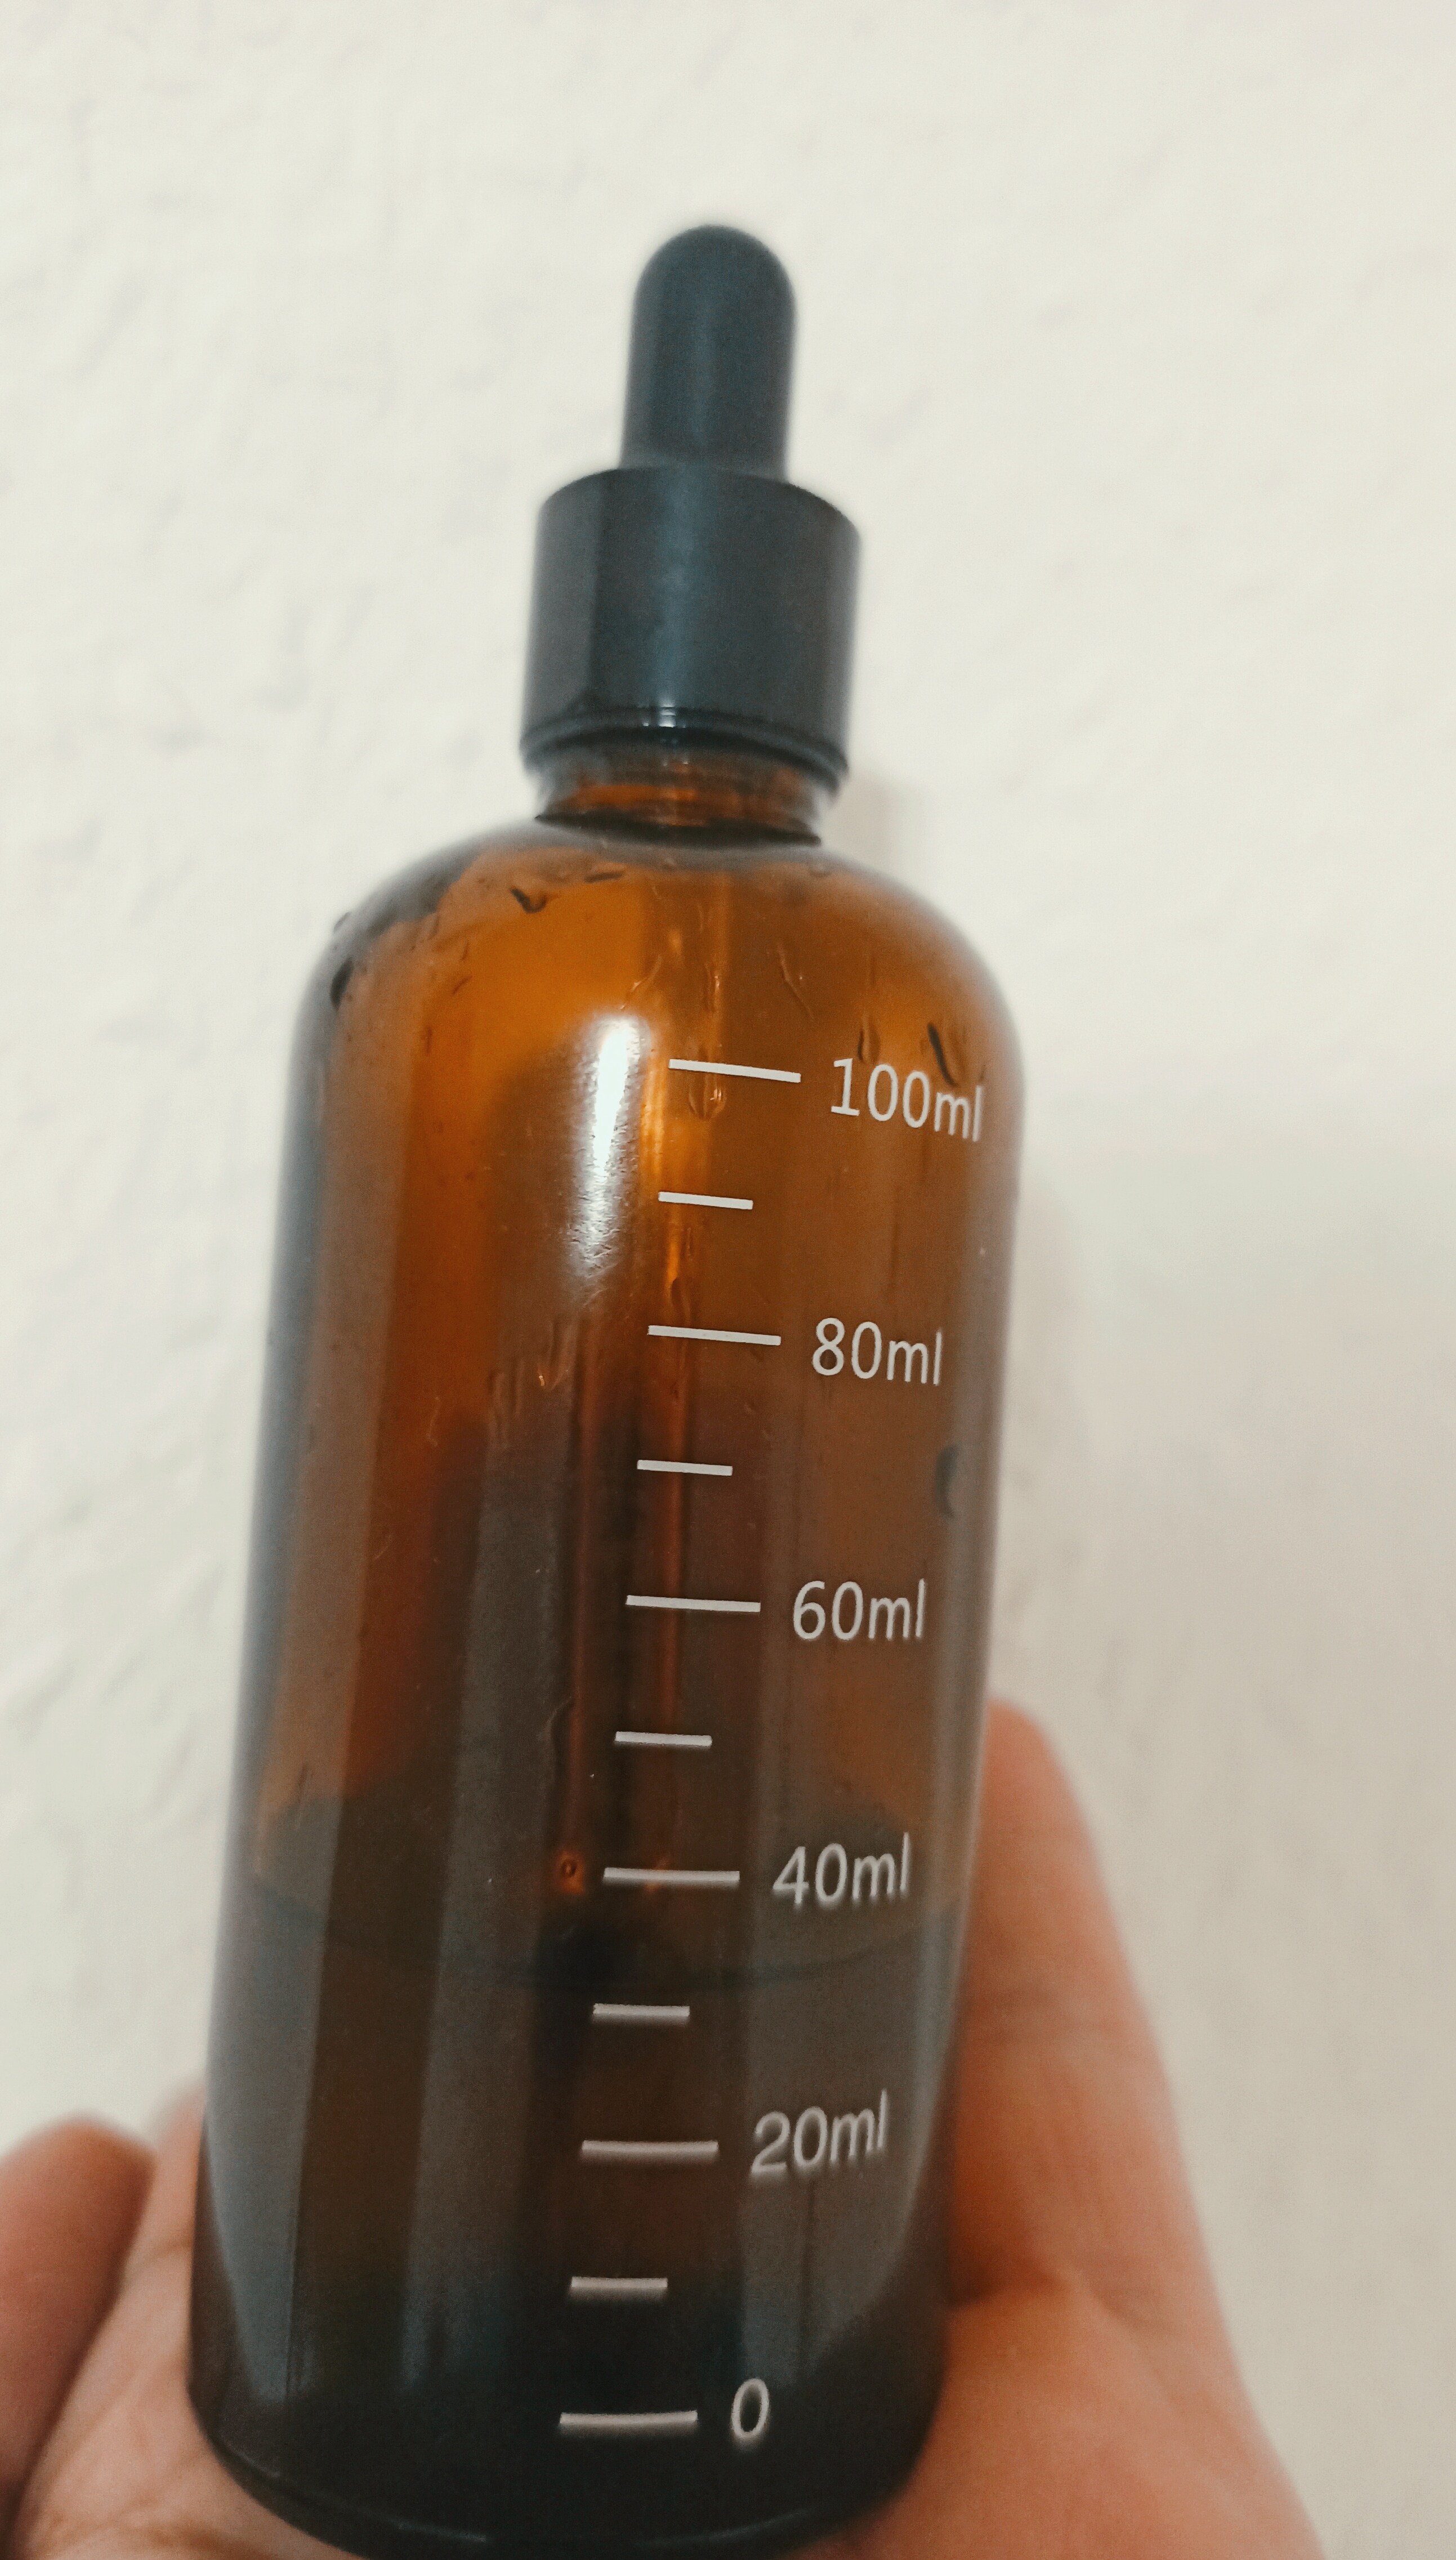
Biete Top Amphetamin Sulfat (Reinheit ca 50 Prozent) zu fairem Preis an (variiert je nach Menge, fragt einfach), ausserdem im Angebot sind 200mg Substitol Kapseln (Morphin Sulfat), Pregabalin 150mg sowie diverse Cannabis Produkte. Versende zu Anfangs 1g Samples Speed, für den Fall, dass Ihr an der Qualität zweifelt! Versand per Deutsche Post Maxibrief / Einwurf einschreiben innerhalb von max 24h nach Bezahlung per BTC. Für was ich mit meinem Namen und Wort stehe sind Zuverlässigkeit, Seriosität, Fairness und top Erreichbarkeit. So, die Tester sind alle vergeben! Feedback von den Glücklichen sollte bis Freitag wenn alles da ist folgen :) Weitere Produkte folgen! 5g Amphe: 35 Euro 10g Amphe 60 Euro 50g Amphe: 150 Euro 100g Amphe: 250 Euro Für mehr, reden wir privat! 1x200mg Morphin: 10Euro 5x200mg Morphin: 40 Euro 10x200mg Morphin: 75 Euro 5g Haze: 35 Euro 10g Haze: 65 Euro 25g Haze: 150 Euro 50g Haze: 275 Euro 100g Haze: 500 Euro Für größere Mengen -> ab in meine DMs! Lyrica: 0,75 Euro / 150mg Premium Dry sift: 1g: 10 Euro 5g: 40 Euro 10g: 75 Euro 25g: 160 Euro 50g: 300 Euro 100g: 550 Euro Für Mehr -> DM 1,4 BDO (GHB Prodrug, verschickt in Braunglasflasche mit eingebauter Dosierpipette) : 50Ml Fläschchen: 30 Euro 100Ml Fläschchen: 50 Euro Die Tage kommen auch ein paar Exoten ins Sortiment, die es in Deutschland kaum zu kriegen gibt wie Carisoprodol (Soma). Ich ergänze den Rest, wenn ich Zeit habe! Bilder kommen sofort, über Preise kann man immer reden ❤ Session ID: 054b509de70062f1bb32af5372ed9e67085d5b9cb69c3020119ea90c47d9465230 Auf eine gute Zeit meine Freunde, bleibt am Ball, ich freu mich, mit euch Geschäfte zu machen! Freu mich, Grüsse
 2 likes
-
Herzlich willkommen.2 likes
-
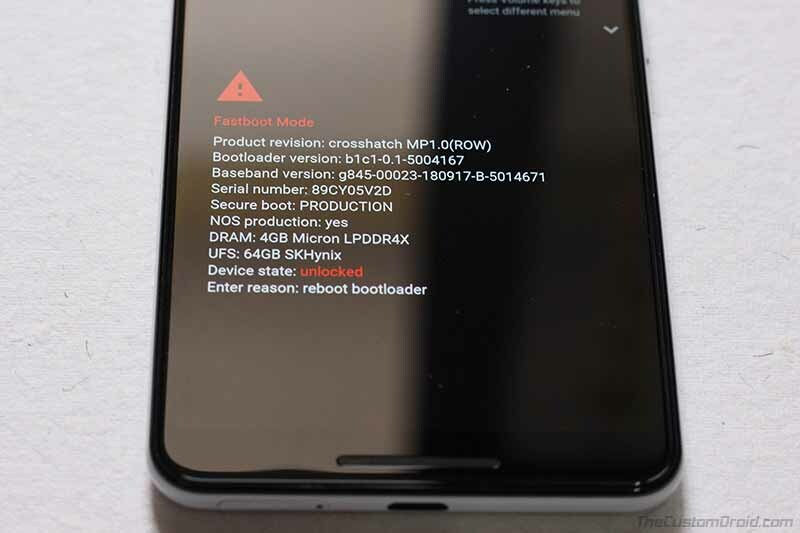
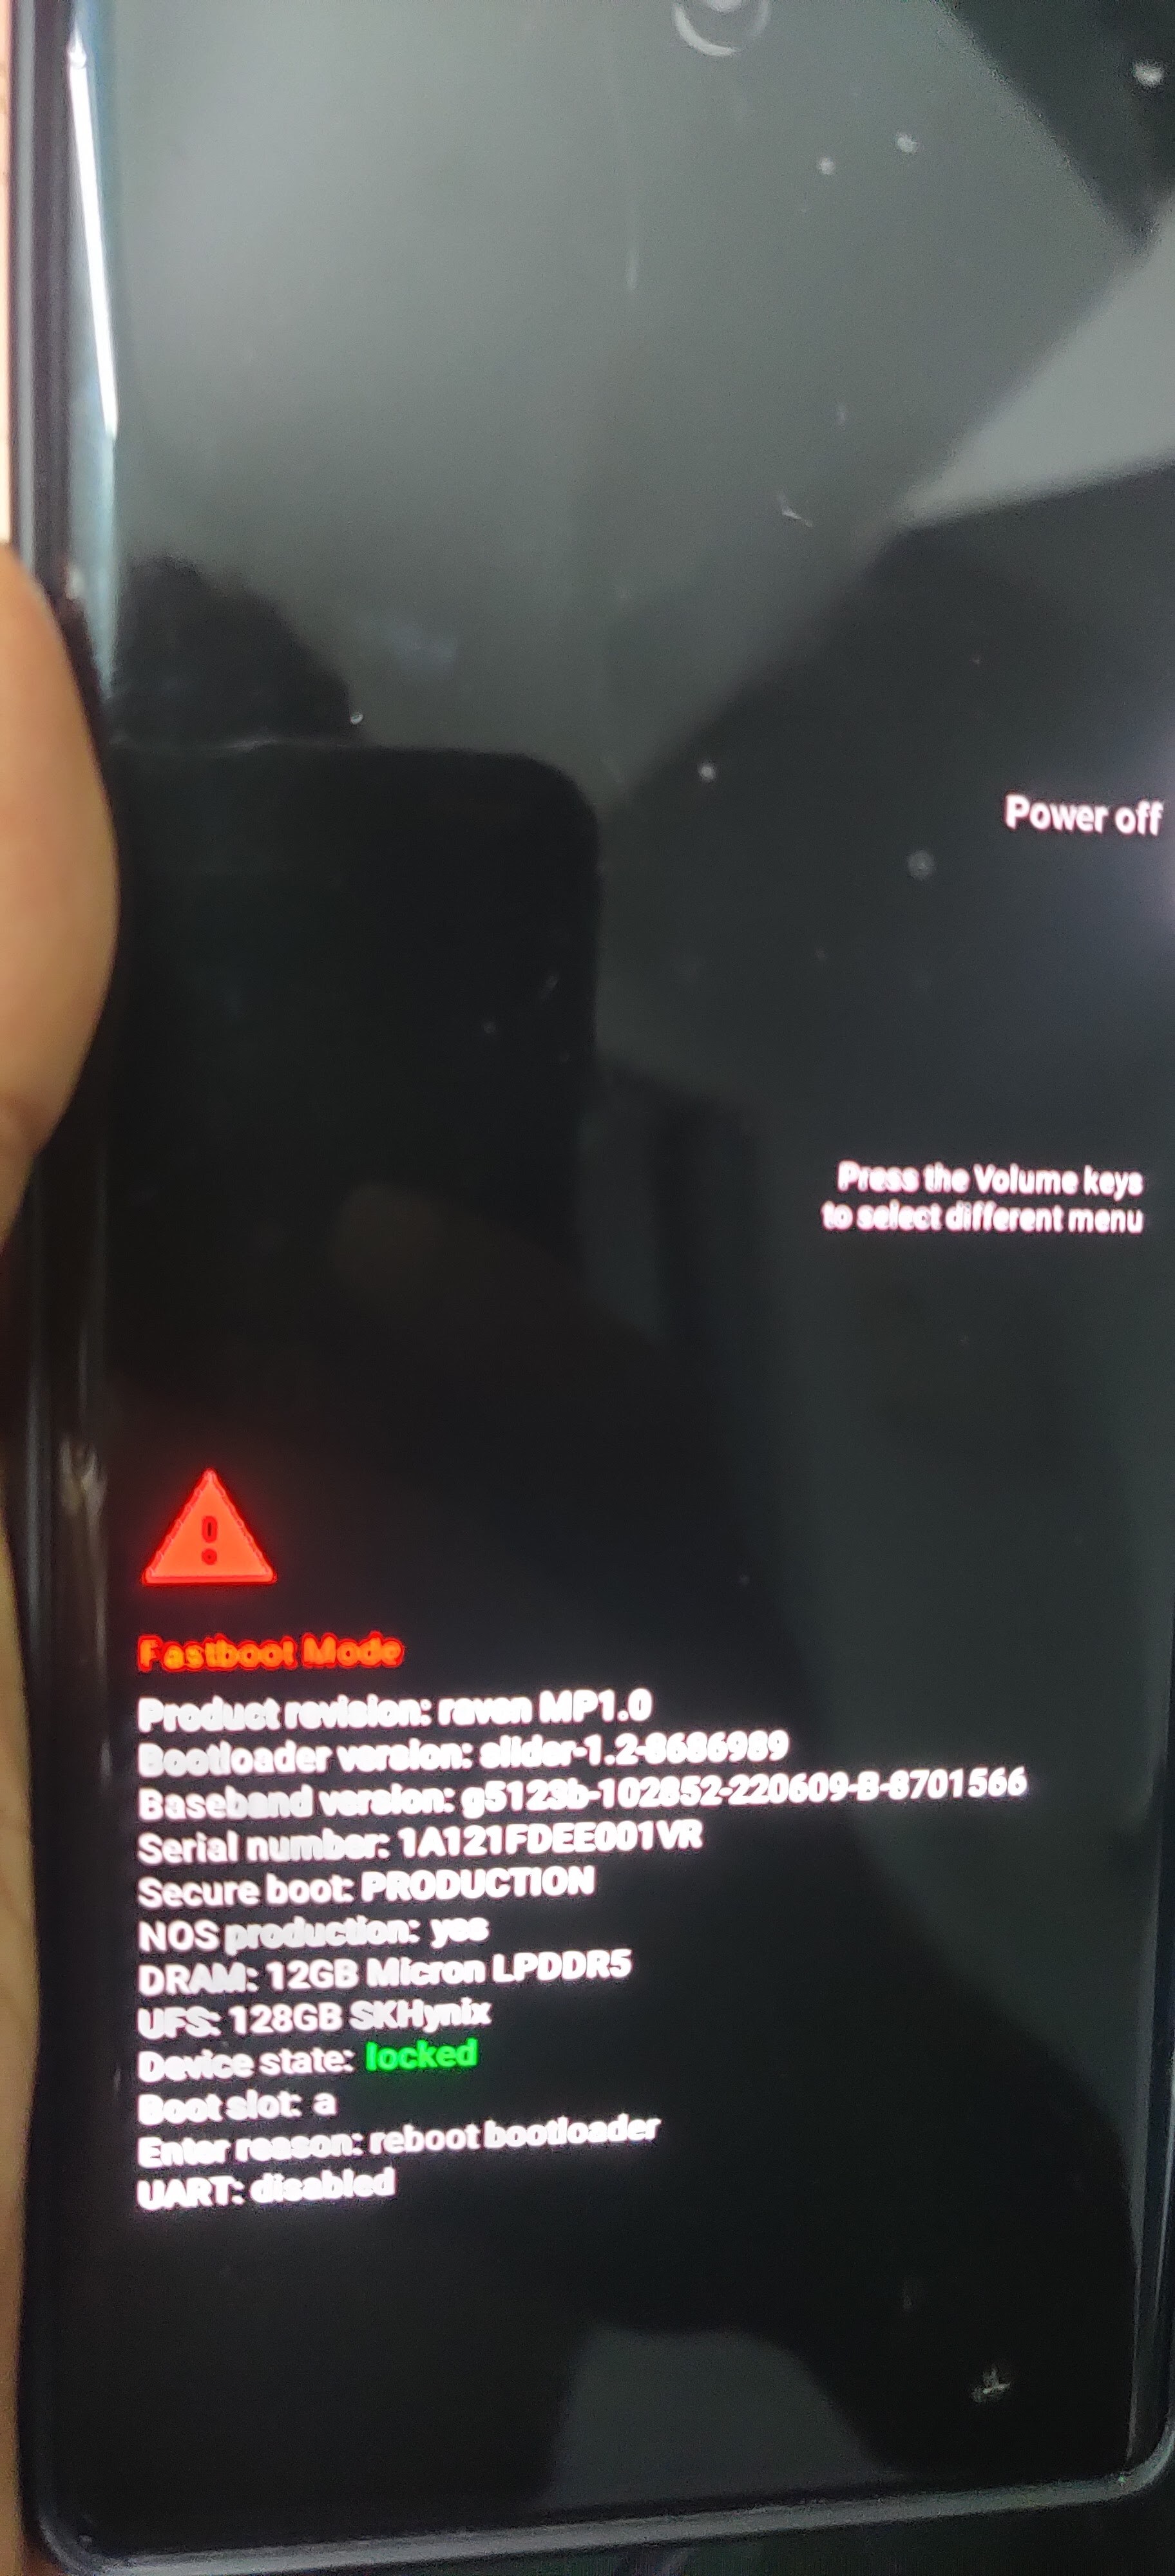
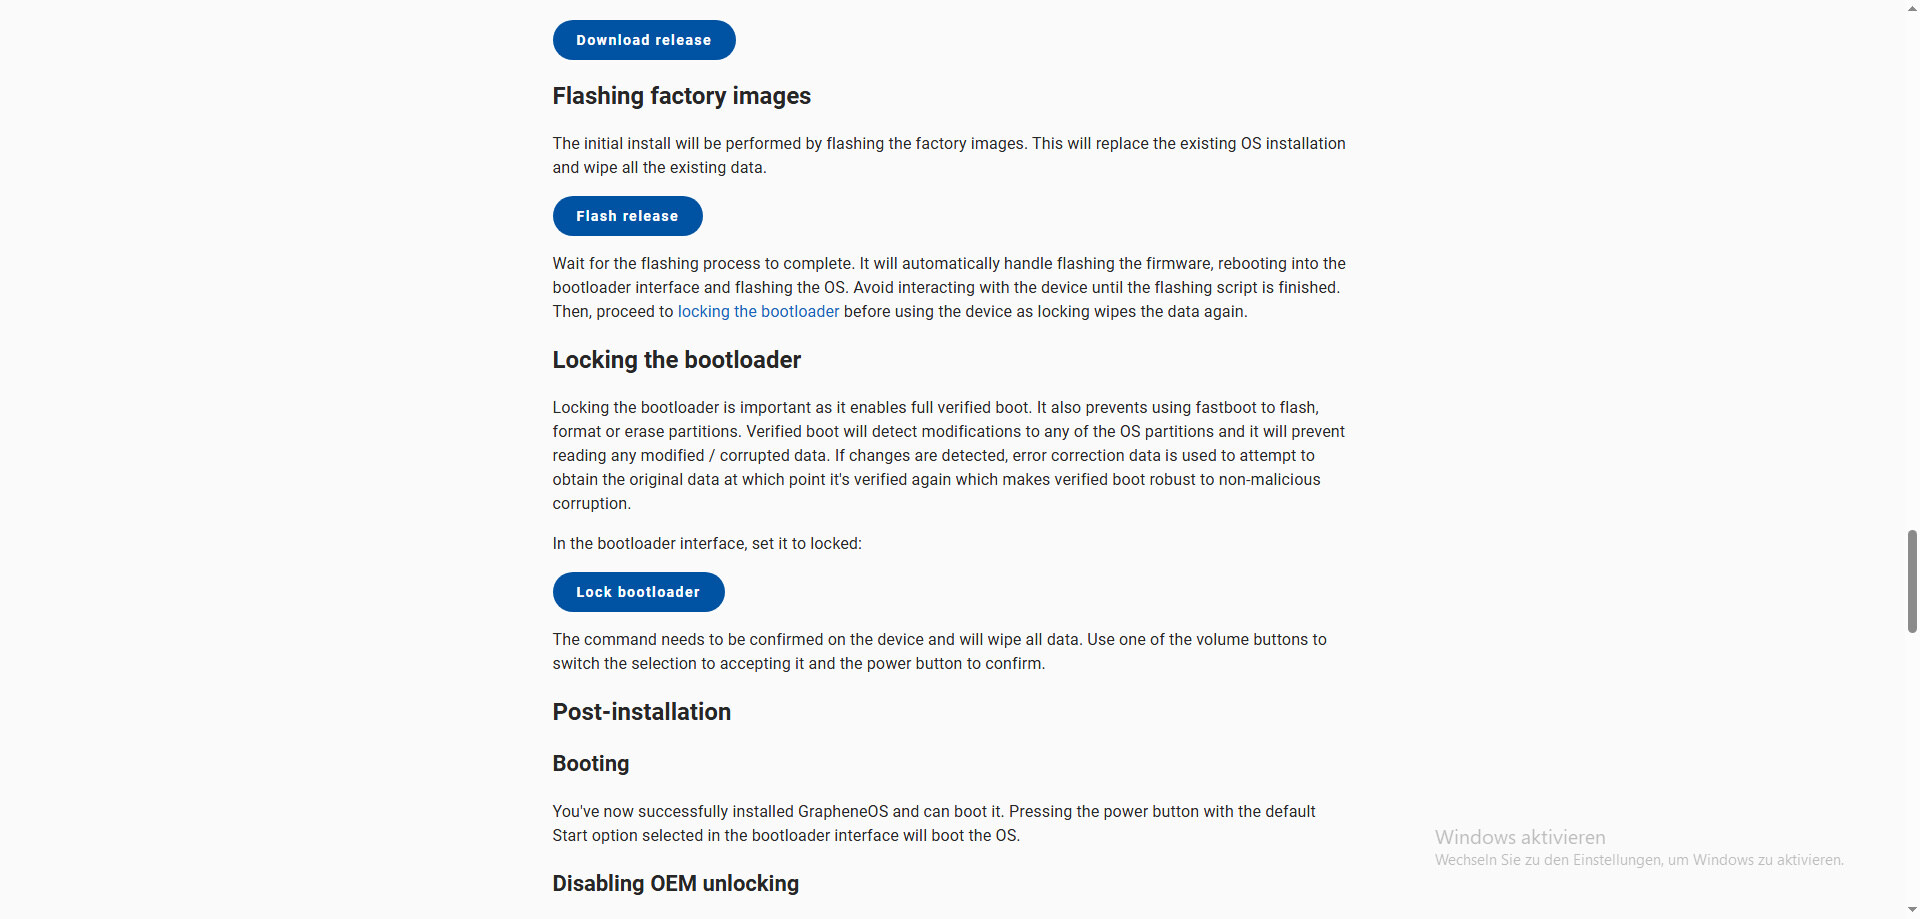
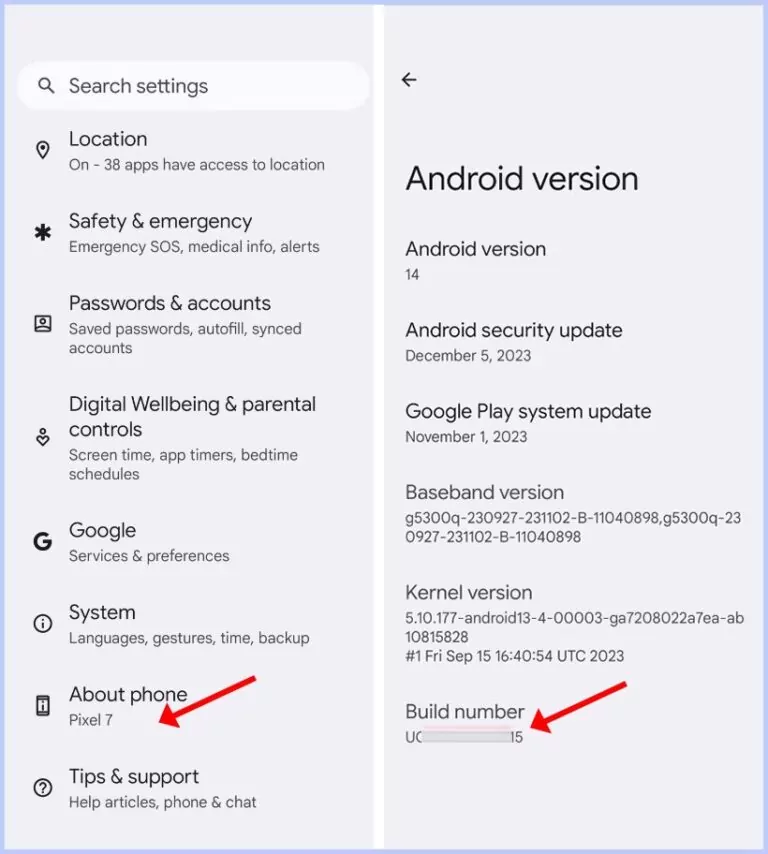
🔐 Warum solltest du GrapheneOS installieren? Unser Smartphone begleitet uns überall – es weiß, wo wir sind, mit wem wir sprechen, welche Interessen wir haben und was wir googeln. Für viele ist das selbstverständlich geworden, doch immer mehr Menschen stellen sich die Frage: „Muss mein Smartphone wirklich alles über mich wissen?“ Die ehrliche Antwort: Nein. GrapheneOS ist ein alternatives Betriebssystem für Google Pixel Smartphones, das genau hier ansetzt. Es wurde von Grund auf für höchste Sicherheit, konsequenten Datenschutz und maximale Nutzerkontrolle entwickelt. Es basiert auf Android, verzichtet jedoch auf die tief in das System eingebetteten Google-Dienste und ersetzt sie durch datenschutzfreundliche Alternativen. Dabei bleibt es schlank, schnell und modern – ohne Werbung, ohne Tracking, ohne Schnüffelei. 🔎 Für wen ist dieses Tutorial gedacht? Dieses Tutorial richtet sich an alle, die ihr Smartphone selbst kontrollieren wollen – nicht umgekehrt. Du brauchst keine Programmierkenntnisse oder Linux-Erfahrung. Du solltest lediglich: ein unterstütztes Google Pixel Gerät besitzen (ab Pixel 5a), Zugriff auf einen Computer mit Chrome oder Edge haben, und bereit sein, dich Schritt für Schritt durch die Anleitung zu führen. Ich habe die Anleitung so geschrieben, dass sie auch für technische Einsteiger verständlich ist. Mit klaren Erklärungen, Bildern und Tipps lernst du: wie du dein Pixel vorbereitest, wie du den offiziellen GrapheneOS-Web-Installer nutzt, und wie du dein Gerät nach der Installation wieder absicherst. 🛡️ Was bringt dir GrapheneOS konkret? Mehr Privatsphäre: Keine systemweiten Google-Dienste mehr – du entscheidest, was installiert wird. Mehr Sicherheit: Verbesserte App-Isolierung, Schutz vor Tracking, sichere Updates direkt vom Entwicklerteam. Mehr Kontrolle: Sensorzugriffe, Mikrofon, Kamera, Netzwerk – alles lässt sich gezielt steuern. Freiheit statt Abhängigkeit: Keine Google-Zwänge, keine Bloatware, keine vorinstallierten Apps. Und das Beste: Du kannst bei Bedarf trotzdem Google-Apps in isolierten Profilen nutzen – z. B. den Play Store für Banking oder Navigation – ohne dass diese Zugriff auf dein gesamtes Gerät haben. 🚨 Bevor wir loslegen... Bitte beachte: Die Installation von GrapheneOS löscht alle Daten auf deinem Gerät. Du solltest also unbedingt ein vollständiges Backup deiner Fotos, Kontakte, Dateien etc. machen. Die Anleitung zeigt dir auch, wie du dein Gerät nach der Installation wieder vollständig absicherst. Wenn du also bereit bist, dein Pixel-Smartphone von Grund auf sicherer zu machen, es von unnötigem Ballast zu befreien und die volle Kontrolle über deine Daten zurückzugewinnen, dann ist dieser Guide genau das Richtige für dich. Mach dein Smartphone zu einem Werkzeug, das dir dient – nicht einem, das dich überwacht. 📱 GrapheneOS installieren – Einfache Schritt-für-Schritt Anleitung für Einsteiger ✅ Was du brauchst Gerät Hinweis 🧩 Google Pixel Smartphone ab Pixel 5a (5a, 6, 7, 8, 9...) 🖥️ PC / Laptop mit Google Chrome für die Installation über die Webseite 🔌 USB‑Kabel für Verbindung zwischen Handy und PC 🔋 Akku min. 50 % voll wichtig für Bootloader‑Entsperrung ☁️ Backup gemacht! Alle Daten werden gelöscht ⚠️ 🔧 Schritt 1: Handy vorbereiten Öffne Einstellungen → Über das Telefon Tippe mehrmals auf "Build-Nummer" bis Entwickleroptionen aktiv sind (ca 5 bis 7 mal) Zurück → System → Entwickleroptionen Aktiviere: ✅ OEM-Entsperrung ✅ USB-Debugging 🖼️ Hier wäre ein Youtube link wie man den „Entwickleroptionen aktivieren“ https://www.youtube.com/watch?v=7XIq8andI3c 🔐 Schritt 2: Bootloader entsperren Schalte das Pixel aus Drücke Lautstärke runter + Power, bis ein Textbildschirm (Fastboot) erscheint Verbinde das Pixel per USB mit dem PC 🖼️ Hier wäre ein Screenshot vom Fastboot-Modus wie er sein muss um die Installation weiter zu führen 🌐 Schritt 3: GrapheneOS per Web installieren Öffne grapheneos.org/install/web im Google Chrome Klicke auf "Connect", wähle dein Gerät aus Folge den Anweisungen: OS-Image wird geladen Installation automatisch gestartet Handy rebootet nach ca. 10 Minuten 🖼️ Screenshot vom Web-Installer-Startbildschirm 🔒 Schritt 4: Bootloader wieder sperren Nach der Installation wirst du gefragt, ob du den Bootloader wieder sperren möchtest. Das ist sehr empfehlenswert, da es den Schutz bei Systemstarts aktiviert (verified boot, rollback protection). 🎉 Schritt 5: Willkommen bei GrapheneOS Nach dem Neustart landest du im neuen System. Jetzt kannst du: neue Benutzerkonten erstellen (z. B. ein Profil für Arbeit) Apps manuell aus dem F-Droid oder dem eigenen Apps Store von GrapheneOS installierenim VPN aus F-Droid runterladen und einrichten mit KillSwitch,dass der Datenverkehr ohne VPN Blockiert wird. Optional: Aurora-Store aus F-Droid und im Anonymen Modus nutzen Optional: Google Play sandboxed nutzen (ohne Vollzugriff!) ✅ Abschließende Hinweise – Deine Sicherheit liegt in deiner Hand Mit GrapheneOS hast du nun eines der sichersten mobilen Betriebssysteme der Welt auf deinem Gerät installiert. Es bietet dir starke Werkzeuge zum Schutz deiner Privatsphäre, zur Kontrolle über Apps und Netzwerke – und zu einem Smartphone-Erlebnis ganz ohne Abhörsysteme im Hintergrund. Doch so leistungsfähig GrapheneOS auch ist, gilt eine wichtige Regel: Das beste Sicherheitssystem ist nur so gut wie sein Nutzer. 🔐 Was bedeutet das konkret für dich? Sei vorsichtig bei der App-Wahl – installiere nur, was du wirklich brauchst Nutze die Mehrbenutzer-Profile, um sensible Apps zu isolieren Halte dein System regelmäßig aktuell – Updates sind bei GrapheneOS schnell und zuverlässig Aktiviere Sicherheitsfunktionen wie PIN-Scrambling, Sensorblockierung, Netzwerkkontrolle Lass dein Gerät nie unbeaufsichtigt entsperrt Lerne bewusst, wie das System dir Kontrolle gibt – und nutze sie GrapheneOS ist kein „Set-it-and-forget-it“-System. Es ist ein Werkzeug – aber du bist der Anwender. Wenn du achtsam mit deinem digitalen Verhalten umgehst, ist dein Gerät nicht nur technisch, sondern auch praktisch auf höchstem Sicherheitsniveau. Ich hoffe das ich allen User eine Hilfe damit sein konnte. Bleib wachsam, sei informiert – und nimm deine digitale Freiheit selbst in die Hand Best Regards MorpheusCS
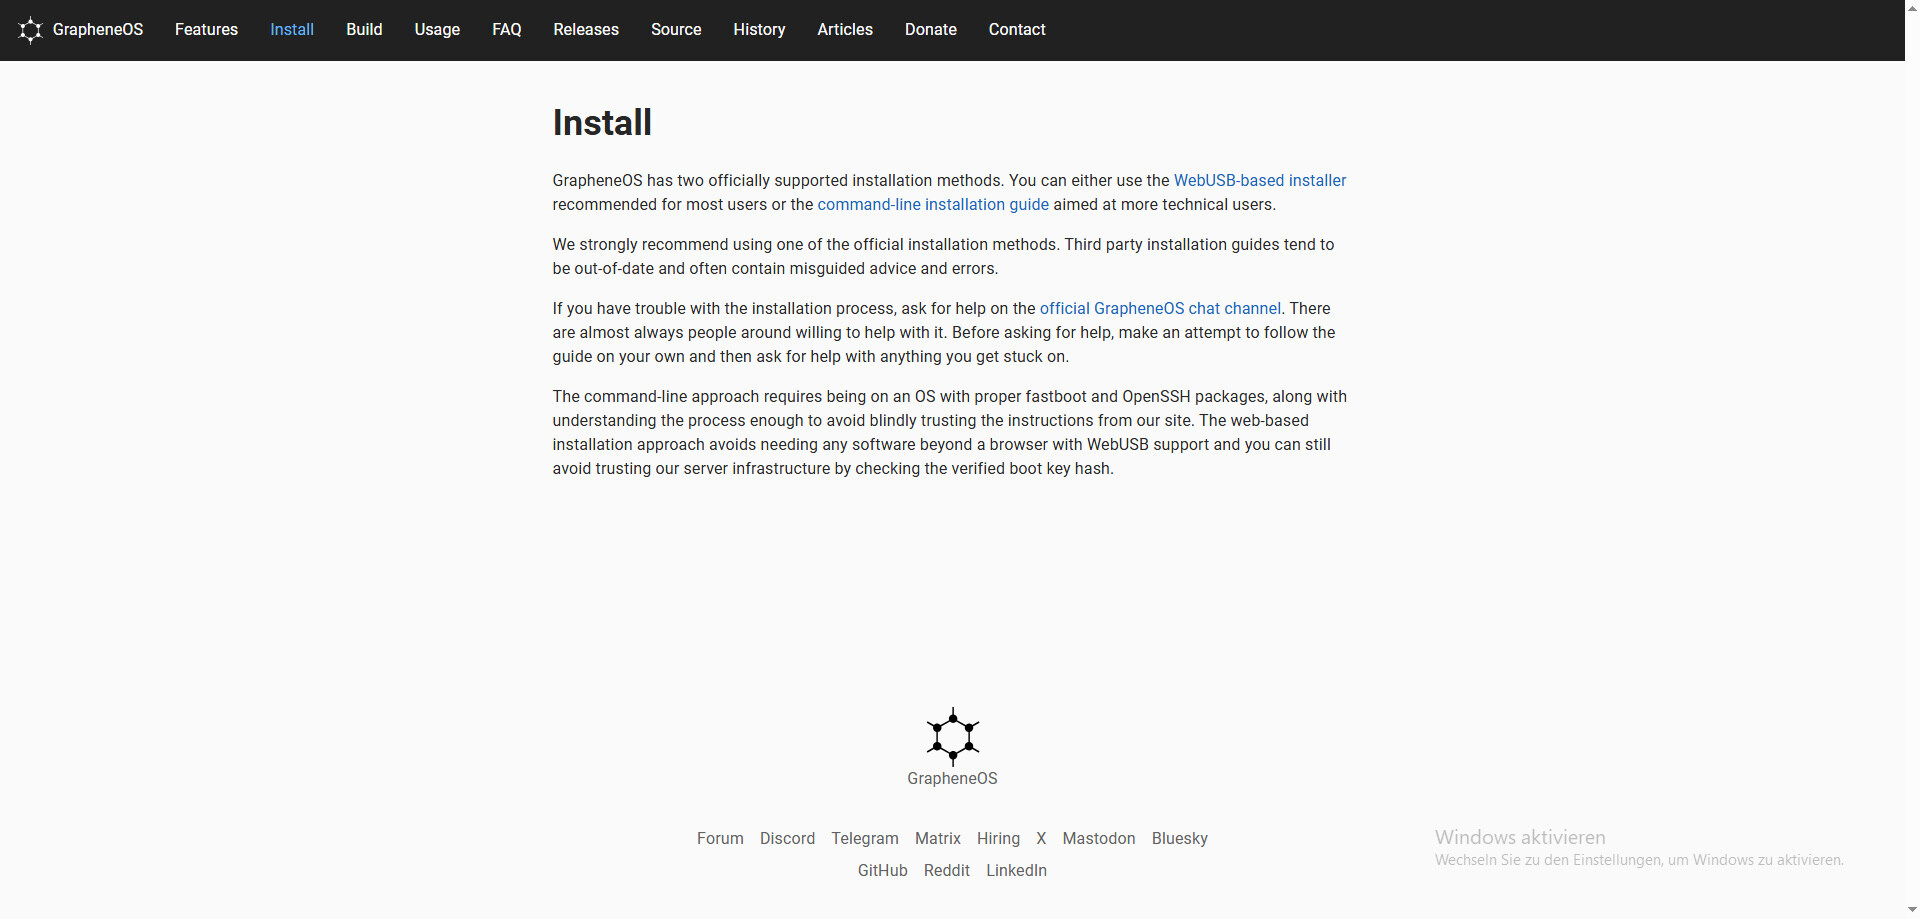
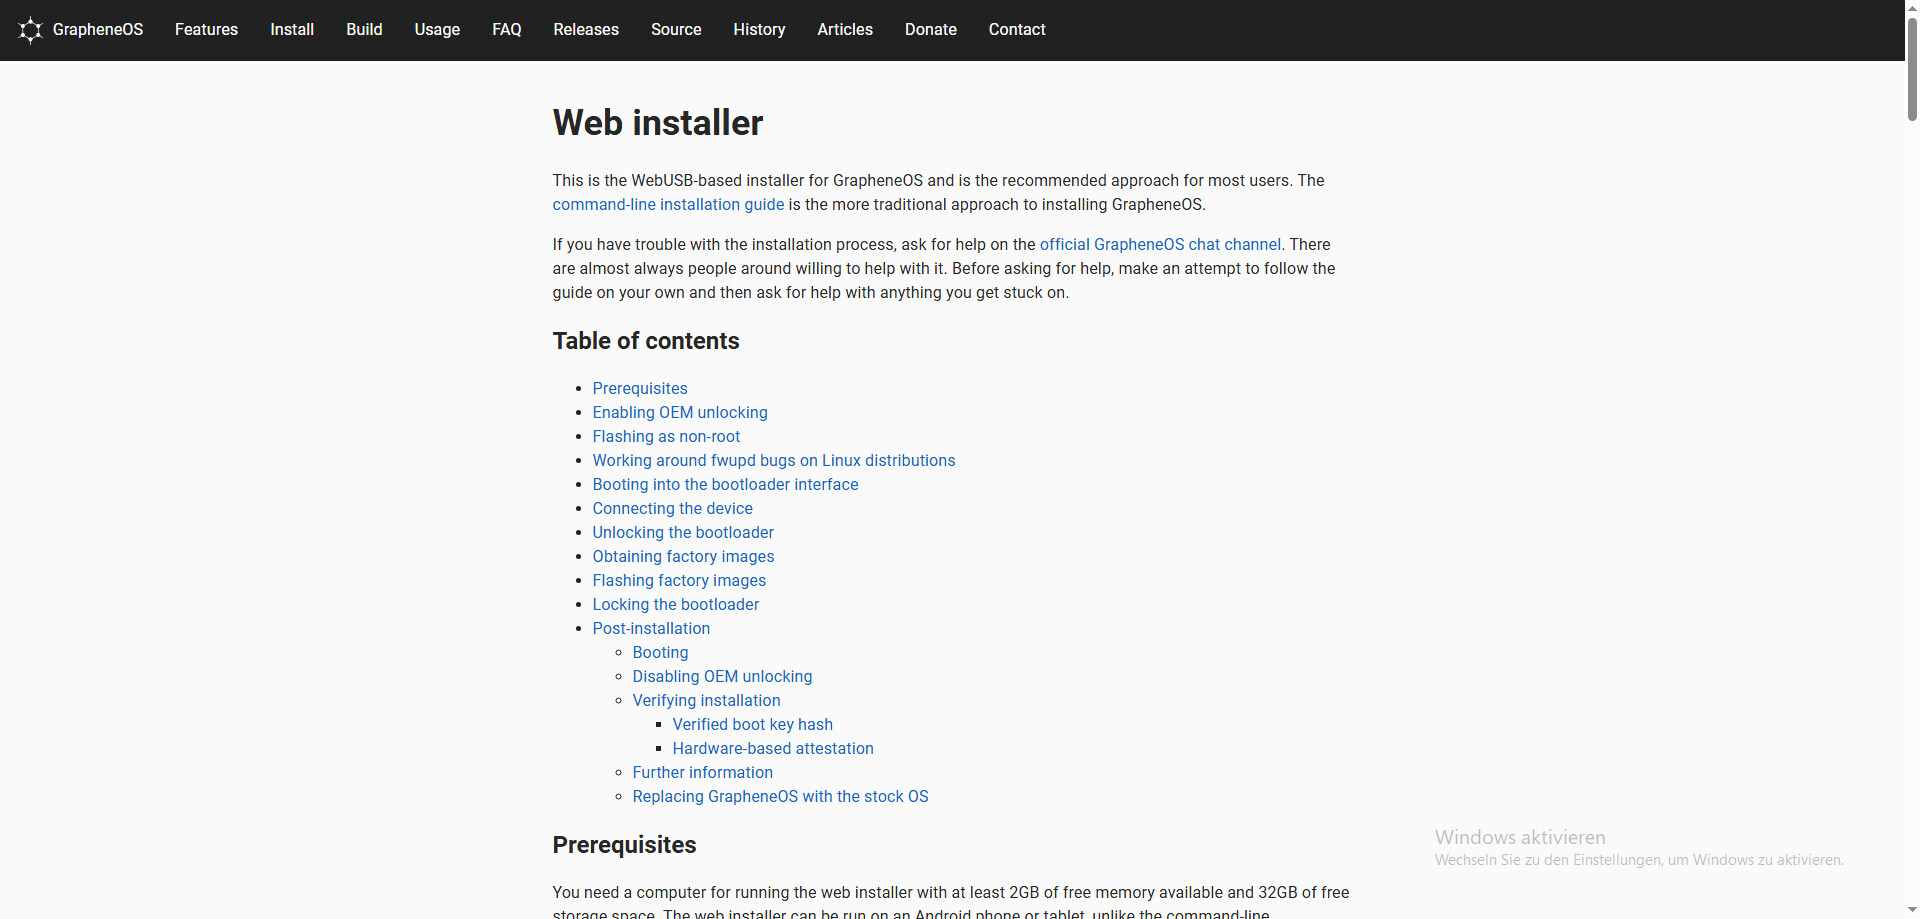
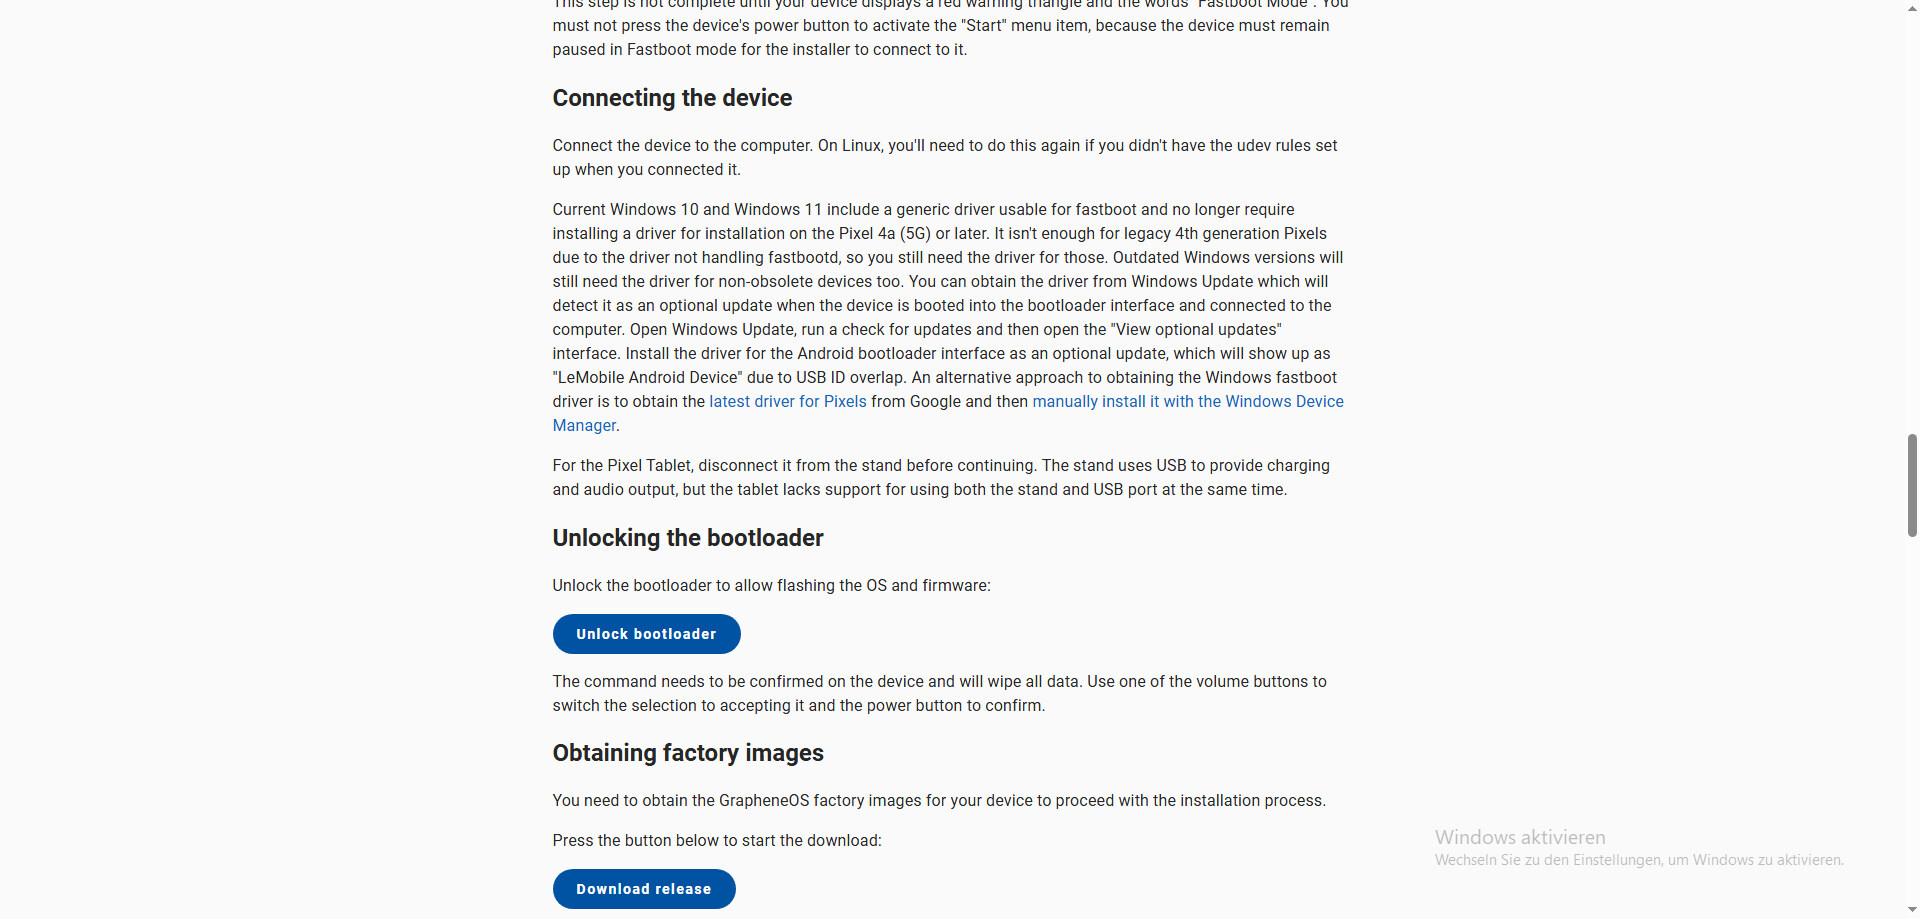
 1 like
-
1 like
-
Für ein Like oder Kommentar bedanke ich mich gerne P0lizei Ermitlungsleitfäden Dokumente etc: https://workupload.com/archive/VWzCcFdNEs Mirror: https://workupload.com/archive/5tm3dU2WUc1 like
-
wer Interesse hat bitte einmal liken und einen Kommentar hinterlassen. Schicke dann eine Dm 1. Liken 2. Kommentar 3. Dm1 like
-
Ich werde euch einige Tutorial for free zur Verfügung stellen. Die Tutorials sind alle public und ich übernehme keine Garantie, ob die Ausführung der Tutorials noch funktionieren. Einfach ausprobieren. https://workupload.com/start/4Vw2jfzN8T81 like
-
Hola,dieses Setup sorgt für maximale Anonymität und Privatsphäre beim Surfen im Internet und beim Arbeiten mit sensiblen Daten. Es nutzt eine Kombination aus verschiedenen Technologien, darunter VPN, Tor, Satelliteninternet, Tails OS und / oder Whonix und ein Dedicated Server z.b in Island, um dich so gut wie möglich vor Überwachung zu schützen. 1. Schritt: Internet Cube + Anonyme SIM-Karte Ziel: Verbinde dich mit dem Internet über eine anonyme SIM-Karte, um deinen physischen Standort zu verschleiern. Kauf der SIM-Karte: Kaufe die SIM-Karte in einem Land, in dem keine Identifikation für den Kauf erforderlich ist oder beim Szenehändler deines vertrauens. In vielen Ländern gibt es Anbieter, die anonyme SIM-Karten anbieten, die ohne Registrierung erworben werden können. Solltest Du außerhalb der Szene die Sims kaufen, achte darauf mit anonymen Zahlungsmethoden zu bezahlen (z.B. Bitcoin ,Monero oder Bargeld). Verwende keine Kreditkarte oder Banküberweisung, die deine Identität verraten könnten. Soviel sollte allerdings auch klar sein. Vermeide Anbieter, die deine persönlichen Daten oder deinen Standort speichern. Beispiele von anonymen SIM-Anbietern (je nach Land): Lycamobile, Lebara, JUMP Mobile (in verschiedenen Ländern). Einrichtung des Internet Cubes: Kaufe einen Internet Cube, der 4G oder 5G unterstützt (z.B. Huawei E8372 oder ähnliche Geräte). Setze die anonyme SIM-Karte in den Cube ein und stelle sicher, dass das Gerät korrekt funktioniert. Sichere die Verbindung: Verwende nur verschlüsselte Verbindungen (HTTPS) und stelle sicher, dass keine persönlichen Daten auf dem Cube gespeichert werden. 2. Schritt: GL-E750 Router mit VPN (z.B. Perfect Privacy, Mullvad ) und Tor Ziel: Leite den gesamten Internetverkehr über ein VPN und Tor, um deine Aktivitäten zu verschleiern. GL-E750 Router einrichten: Der GL-E750 Router unterstützt VPN und Tor, daher kannst du das Setup einfach auf dem Router konfigurieren. Verbinde den Router mit deinem Internet Cube, der die anonyme SIM-Karte nutzt. VPN einrichten (z.B. Perfect Privacy, Mullvad): Wähle einen VPN-Anbieter, der keine Logs führt und sicherstellt, dass deine Privatsphäre geschützt ist (z.B. Perfect Privacy, Mullvad oder ggf NordVPN). Registriere dich bei deinem VPN-Anbieter und lade die entsprechenden Konfigurationsdateien (OpenVPN) herunter. Melde dich an und lade die OpenVPN-Konfigurationsdatei oder richte die Verbindung manuell ein, wenn dies der Anbieter unterstützt. Gehe zu den Einstellungen deines GL-E750 Routers und richte das VPN mit den heruntergeladenen Konfigurationsdateien ein. Hier findest du eine detaillierte Anleitung: Tor im Router einrichten: Du kannst Tor auf dem Router so konfigurieren, dass der gesamte Verkehr durch Tor geht, nachdem er durch das VPN geleitet wurde. Eine detaillierte Anleitung für Tor über VPN ist hier zu finden: https://docs.gl-inet.com/router/en/3/tutorials/tor/ DNS-Leak und Sicherheit testen: Teste, ob DNS-Leaks vorhanden sind, indem du eine DNS-Leak-Test-Website aufrufst, nachdem du das VPN und Tor konfiguriert hast. DNS Leak Test 3. Schritt: Satelliteninternet-Verbindung Ziel: Verwende eine Satellitenverbindung, um deine Internetverbindung weiter geografisch zu entkoppeln. Satellitenanbieter auswählen: Wähle einen Satellitenanbieter, der keine Logs führt und keine Verbindung zu deinem physischen Standort herstellen kann. Anbieter wie Viasat, HughesNet oder Starlink (bei dem bin ich mir aber nicht sicher) sind Optionen, die in Betracht gezogen werden können. Du solltest sicherstellen, dass du keine personenbezogenen Daten mit dem Satellitenanbieter teilst (z.B. keine Kreditkartenzahlungen oder Registrierung mit deinem echten Namen). Für anonymen Empfang solltest du sicherstellen, dass deine Satellitenverbindung hinter dem VPN läuft, also nach VPN und Tor konfiguriert ist. Verbindung zu Satelliteninternet: Verbinde den GL-E750 Router über die Satellitenverbindung. Der Router wird jetzt die Verbindung über Satellit herstellen. Leitung durch VPN und Tor: Sorge dafür, dass alle Verbindungen durch VPN und Tor gehen, sodass der Satellitenanbieter nur verschlüsselten, anonymen Traffic sieht. 4. Schritt: Hauptrechner mit Tails OS oder Whonix Ziel: Nutze Tails OS, um sicherzustellen, dass keine Spuren auf deinem Rechner hinterlassen werden und dein Surfverhalten anonym bleibt. Tails OS installieren: Lade die neueste Version von Tails OS herunter: Tails OS Download Erstelle ein bootfähiges USB-Laufwerk mit Tails OS. Du kannst dafür Etcher oder Rufus verwenden. Wichtige Sicherheitstipps: Stelle sicher, dass du die neueste Version von Tails verwendest und deine Daten immer verschlüsselt speicherst, wenn du dies tust. Tor-Browser: Tails kommt bereits mit dem Tor-Browser vorinstalliert, der für anonymes Browsen optimiert ist. Keine persönlichen Daten: Vermeide es, dich auf Websites anzumelden, die deine echte Identität oder Adresse erfordern. Verwende keine echten Namen, E-Mail-Adressen oder Kontodaten. Aktualisierungen durchführen: Tails OS sollte regelmäßig auf die neueste Version aktualisiert werden, um Sicherheitslücken zu schließen. Überprüfung auf Leaks: Überprüfe, ob keine DNS-Leaks oder WebRTC-Leaks auftreten, während du Tails verwendest. Whonix installieren: Lade die neueste Version von Whonix herunter: Whonix Download Lade die beiden benötigten Dateien herunter: Whonix Gateway (stellt die Verbindung zu Tor her) Whonix Workstation (dein Arbeitsbereich, der nur über Tor verbunden wird) Installiere VirtualBox: Lade VirtualBox von der offiziellen Oracle-Website herunter: VirtualBox Download Installiere VirtualBox auf deinem Computer und stelle sicher, dass die Virtualisierung im BIOS/UEFI aktiviert ist Importiere die Whonix-VMs in VirtualBox: Öffne VirtualBox und klicke auf „Appliance importieren“. Wähle die heruntergeladene Whonix Gateway-OVA und importiere sie. Wiederhole den Vorgang für die Whonix Workstation-OVA. Wichtige Sicherheitstipps: Isolation sicherstellen: Achte darauf, dass die Whonix Workstation nur über das Whonix Gateway mit dem Internet verbunden ist. In VirtualBox kannst du die Workstation-VM so konfigurieren, dass sie nur über das interne Netzwerk (internes Netzwerk: „whonix“) mit dem Gateway kommuniziert. Kein direkter Internetzugang: Vermeide es, in der Workstation Anwendungen zu starten, die nicht über Tor verbunden sind. Achte darauf, dass alle Internetverbindungen strikt über das Tor-Netzwerk laufen. Stelle sicher, dass Whonix immer up-to-date ist: Whonix und der Tor-Browser sollten regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Tor-Browser und Anonymität: Die Whonix Workstation kommt mit dem Tor Browser vorinstalliert. Dieser sorgt dafür, dass deine Internetverbindung anonym bleibt. Surfe ausschließlich mit diesem Browser, um deine Privatsphäre zu schützen. Keine persönlichen Daten: Vermeide es, dich auf Websites anzumelden, die deine echte Identität oder Adresse erfordern. Nutze keine echten Namen, E-Mail-Adressen oder Kontodaten. Verwende stattdessen Pseudonyme und sichere, anonymisierte E-Mail-Dienste. Vermeide Leaks: Wenn du Whonix verwendest, sollte der gesamte Traffic über Tor geleitet werden. Stelle sicher, dass keine DNS-Anfragen außerhalb von Tor gemacht werden. Du kannst dies mit Tools wie DNSleakTest überprüfen. WebRTC-Leaks verhindern: WebRTC kann dazu verwendet werden, deine echte IP-Adresse zu ermitteln. Im Tor Browser ist WebRTC standardmäßig deaktiviert, aber es ist gut, dies gelegentlich zu überprüfen, um sicherzustellen, dass keine IP-Leaks auftreten. Regelmäßige Updates: Um deine Whonix-Installation sicher zu halten, solltest du regelmäßig nach Updates suchen. Whonix bietet automatische Update-Optionen für die Systemkomponenten, und der Tor Browser hat ebenfalls eine automatische Update-Funktion. Tor-Netzwerk aktuell halten: Tor wird kontinuierlich verbessert, um neue Bedrohungen zu bekämpfen. Stelle sicher, dass deine Whonix-Instanz und der Tor Browser regelmäßig die neuesten Updates erhalten. Zusätzliche Sicherheitstipps: Vermeide es, zusätzliche Software oder Pakete in der Whonix-Workstation zu installieren, die deine Anonymität gefährden könnten. Jede Anwendung, die außerhalb von Tor kommuniziert, kann deine IP-Adresse preisgeben. Zusammenfassung: Mit Whonix kannst du sicherstellen, dass deine Online-Aktivitäten immer anonym bleiben. Durch die strikte Trennung zwischen Gateway und Workstation sowie die Nutzung von Tor für alle Internetverbindungen schützt Whonix deine Privatsphäre vor möglichen Leaks. Achte darauf, dass du regelmäßig Updates durchführst, keine persönlichen Daten preisgibst und die nötigen Sicherheitsvorkehrungen triffst. 5. Schritt: Dedicated Server in Island (mit Tails, Whonix oder Kali Linux) Ziel: Miete einen Dedicated Server in Island, um eine zusätzliche Schicht der Anonymität hinzuzufügen. Serveranbieter wählen: Wähle einen Serveranbieter, der sich in Island befindet und für Datenschutz und anonyme Zahlungsmethoden bekannt ist. Anbieter wie FlokiNET oder Njalla bieten Server in Island an und garantieren Datenschutz. https://flokinet.is/ https://njal.la/ Anonym bezahlen: Zahle für den Server mit anonymen Zahlungsmethoden wie Bitcoin oder Monero. Betriebssystem installieren: Du kannst Tails ,Whonix oder Kali Linux auf dem Server installieren, je nachdem, welche Tools du benötigst. Die Betriebssysteme sind auf Sicherheit und Anonymität ausgelegt, aber Kali Linux ist stärker auf Penetrationstests ausgerichtet, während Tails ein Live-System ist, das keine Spuren hinterlässt und Whonix ist ein Sicherheits und Datenschutz-Betriebssystem, das darauf abzielt, die Anonymität seiner Nutzer zu gewährleisten. Es besteht aus zwei virtuellen Maschinen dem Whonix Gateway und der Whonix Workstation. Sicherheit auf dem Server: Richte Firewalls und Intrusion Detection Systems (IDS) ein, um den Server vor möglichen Angriffen zu schützen. Verwende Fail2Ban, um Brute-Force-Angriffe zu blockieren. Fail2Ban Installation und Konfiguration Fazit Mit diesem Setup erreichst du hohe Anonymität und Sicherheit. Der Schlüssel zum Erfolg liegt darin, jede Schicht (VPN, Tor, Satelliteninternet, die genannten OS, Dedicated Server) richtig zu konfigurieren und sicherzustellen, dass keine Daten in falsche Hände geraten. Jeder Schritt sollte mit Bedacht durchgeführt werden, und das ständige Überprüfen auf Leaks oder Schwachstellen ist essentiell. Bleibe immer auf dem Laufenden, wenn es um Sicherheitslücken und neue Bedrohungen geht, und stelle sicher, dass du dein Setup regelmäßig aktualisierst.1 like
-
Moin, da ich gesehen habe, dass der Drogenmarkt immer mehr Vendoren umfasst, wollte ich euch meine Dienstleistungen im Bereich Coding anbieten. Ich verfüge über mehr als fünf Jahre Erfahrung im Bereich Web-Development und UI/UX-Design. Ich kann euch einen einzigartigen Shop erstellen, in dem eure Kunden verschlüsselt mit einem eigenen Payment Gateway bei euch einkaufen können. Benachrichtigungen, wenn jemand etwas bei euch gekauft hat, sind ebenso gar kein Problem. Jeden Wunsch, den ihr habt, wie der Shop zu funktionieren hat, wie er aussehen soll und welche Extra-Funktionen er haben soll, kann ich umsetzen. Entweder wir arbeiten komplett auf Fixpreisbasis oder mit einem etwas kleineren Fixpreis + Prozente beim Verkauf. Meine Kontaktmöglichkeiten stehen genau ein Post hier drunter. TH ist gerne gestattet.1 like
-
1 like
-
die wohl leichteste art im tornetzwerk was zu machen ist onionshare,es ermöglicht so vieles https://onionshare.org/ wie immer 4all4fr33 open next=howto a torserver ist bash wichtig????? encrochat u wie auch der ganze bullshit den die bullen untergejubelt sich nennen mag,brauchts nie mehr onionshare hat alles mich wundert nochimmer das encrochat so ein fettes dings war ,anonyme kommunikation = soeasy1 like
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
MPP Positiv - 0 Negativ - 01 like
-
Kannst du die letzte proof bitte woanders hosten,der link führt ins nichts1 like
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
Guten Tag, also ich kann aus meiner Erfahrung sagen Markt .de ist nur für E-Whoring zu gebrauchen. Da sind echt Notgeile Säcke. Musste bei manchen Usern dort nicht mehr as 5 Nachrichten austauschen und zack hatte ich einen 100 Euro Amazon Gutschein. Wenn du es hinkriegst User zu kriegen die bestimmte Fetische haben (ich weiss das es sehr ekelhaft sein kann), und du es hinkriegst den irgendwie zu bedienen = Mehrere hundert Euro in paar min und evtll einen Stammgast. Als Beispiel: Mann mit Judo Fetisch. Ich musst nur irgendwie graben im Internet und hab dem für 400 Euronen ein paar free Bilder verkauft. [Edit]: Habe noch ein paar alte Screens in meinem Archiev gefunden. Bei einem guten Profil schreiben die einem im Minutentakt! Ich mache das nie wieder, aber wenn ihr das machen wollt dann gerne PN! Ich hätte da was für euch. LG Anunnaki1 like
-
Hi, bin neu hier, auf der Suche nach oxys und Fentanyl, biete Morphin, speed und diverse Cannabis Produkte und BDO zum Verkauf an! 054b509de70062f1bb32af5372ed9e67085d5b9cb69c3020119ea90c47d9465230 Über Session erreichbar. Freu mich, Grüsse1 like
-
Danke für das mega Tut! Klasse Arbeit. Gibt es noch weitere Ideen, welche Apps man nutzen sollte also zum Chatten, welche sind sicher und können "einwandfrei" benutzt werden. Und welche könnte ich auch privat nutzen, also nicht nur scene mäßig?1 like
-
Weshalb Blotter? Das können unsere Kunden selber machen, wir schreiben gerne eine kostenlose Anleitung mitdazu.1 like
-
Wieviele möchtest du denn? Hab auch pulver hcl da,das sind hallus vom feinsten. Das schickt sogar langjährige konsumenten als wäre es das erste mal. Also zweimal hatte ich was zuviel da musste ich das mit nem benzo dämpfen.1 like
-
Willkommen im Forum Kryptos!! Mach’s dir bequem, hier stolpert man über die interessantesten Leute. Auf gutes Gelingen!“1 like
-
@ DRUGSFACTORY hat die soweit ich weiß und er ist zuverlässig nett und günstig Mit freundlichen Grüßen Roulette Rüdiger1 like
-
Meint ihr man kann noch mit üw Scheinen arbeiten also direkt bei der Bank einwerfen ?1 like
-
Herzlich willkommen und auf gute Geschäfte.1 like
-
Nur international aber wurde alles wegrasiert! Komm in meine Gruppe! HAHA. Meld dich ich share dir ein bisschen was. Aktuell funktionale Amazon-Methode habe ich auch. Ansonsten bist du gut bei Telegram oder in englischsprachigen Foren aufgehoben. Alles etwas mehr high level - Ich habe Fake-TID/LIT in 15 von 0 an reverse engineered und selbst angewandt - du brauchst nur das richtige Mindset und die richtigen Ressourcen.1 like
-
Dieser Beitrag vom Themenersteller ist absoluter Mumpit, wenn ich wüsste wie ich 6-7 Stellig mit 0 Bustrisiko verdienen kann mit einmal dann biete ich das nicht Dritten an. Darüber hinaus wieder mal richtige Traumtänzerei1 like
-
wer intresse hat einmal liken hier und ein Kommentar hinterlassen. schreibt einfach info schreibe dann jeden per pn an geschäftsmöglichkeiten von 10-30k im monat stelle ich bei bedarf zu Verfügung 1.liken 2.info komenntieren 3. pn1 like
-
 Hallo zusammen 👋 Ich möchte euch ein kostenloses Tool vorstellen, das ich kürzlich veröffentlicht habe: Searcher ULP, eine GUI-basierte Suchmaschine für Ordnertexte, die für große Dateien entwickelt wurde und ohne Einfrieren der Benutzeroberfläche funktioniert. 🔑 Hauptfunktionen 📂 Durchsucht Tausende von Dateien und Unterordnern sofort. 🔎 Unterstützt Muster (z. B. .txt; .log; .json; .xml; *.conf und viele mehr). ⚡ Streaming-Scan großer Dateien (keine Abstürze). 🧩 Automatische Erkennung und Extraktion von Benutzer-Passwort-Kombinationen. 📤 Exportiert Ergebnisse in CSV/TXT, mit Optionen zur Deduplizierung und Normalisierung. 🖥️ Leichte und reaktionsschnelle GUI (mit DPI-Unterstützung unter Windows). 📸 Screenshots 📥 Direkter Download 🔗 Searcher ULP herunterladen (keine Registrierung erforderlich, Passwort: htdark.com 📖 Offizieller Thread (Änderungsprotokoll, Support und Updates) 👉 Searcher ULP von dEEpEst – HTDark Jedes Feedback (Fehler, Feature-Ideen, Verbesserungen der Benutzererfahrung) ist mehr als willkommen. Ich passe die Roadmap an die Bedürfnisse der Community an 🚀 — dEEpEst | HTDark1 like
-
Hey Eray, fang erstmal damit an dich Abzusichern, deiner Opsec und dann ließ dich am besten erstmal durch überall . Es gibt auch viel free stuff vor beginning1 like
-
Es ist tot wenn man sich anstellt wie die erste Pümmelwurst :D1 like
-
Genau das hier sollte dich weiterbringen Relativ schnell gemacht und bist damit SEHR SEHR SEHR sicher unterwegs. Lohnt sich die 5min Zeit zu investieren um komplett safe zu sein.1 like
-
John the Ripper ist ein Open Source-Tool für die Prüfung der Kennwortsicherheit und die Wiederherstellung von Kennwörtern, das für viele Betriebssysteme verfügbar ist. John the Ripper Jumbo unterstützt Hunderte von Hash- und Chiffrierarten, einschließlich für: Benutzerkennwörter von Unix-Aromen (Linux, * BSD, Solaris, AIX, QNX usw.), macOS, Windows, "Web-Apps" (z. B. WordPress), Groupware (z. B. Notes / Domino) und Datenbankserver (SQL, LDAP usw.);; Netzwerkverkehr erfasst (Windows-Netzwerkauthentifizierung, WiFi WPA-PSK usw.);; verschlüsselte private Schlüssel (SSH, GnuPG, Kryptowährungsbrieftaschen usw.), Dateisysteme und Festplatten (macOS .dmg-Dateien und "sparse Bundles", Windows BitLocker usw.), Archive (ZIP, RAR, 7z) und Dokumentdateien (PDF, Microsoft Office usw.) Dies sind nur einige der Beispiele - es gibt noch viel mehr. https://www.openwall.com/john/ https://www.openwall.com/john/ die balken sind der link zum orginal ANHANG: JEDES TOOL VON MEINER SEITE IST OPENSOURCE U SAUBER1 like
-
Hier eine kleine Erweiterung zu meinem Konzept. Qubes OS 1. Was ist Qubes OS? Qubes OS ist ein Betriebssystem, das auf dem Prinzip der Virtuellen Maschinen (VMs) basiert. Es teilt das System in mehrere "Qubes" auf, die jeweils als separate virtuelle Maschinen (VMs) laufen. Jeder dieser Quubes ist in einem eigenen Container isoliert und funktioniert so wie ein eigenständiges Betriebssystem. Diese Trennung stellt sicher, dass selbst im Falle eines Angriffs, der die Sicherheit einer einzelnen VM gefährdet, der Rest des Systems weiterhin sicher bleibt. Das bedeutet: Wenn du das Internet durch deinen Browser nutzt, dann läuft dieser im "Whonix"-Qube (oder einem ähnlichen Qube, je nachdem, wie du es konfigurierst). Deine persönlichen Dateien befinden sich in einem anderen Qube. Deine Szeneumgebung für fraud etc läuft wiederum in einem isolierten Qube. Das ist der Kern von Qubes OS: Isolation und Minimierung von Risiken. 2. Vorbereitung der Installation Bevor du mit der Installation von Qubes OS beginnst, solltest du sicherstellen, dass deine Hardware kompatibel ist. Qubes benötigt spezielle Virtualisierungstechnologien, wie Intel VT-x oder AMD-V. Diese sollten im BIOS deines Computers aktiviert sein. Außerdem wird empfohlen, mindestens 8 GB RAM und ein 64-Bit-Prozessor zu verwenden. Schritte zur Vorbereitung: Überprüfe, ob deine Hardware Qubes OS unterstützt (du kannst die Liste auf der offiziellen Qubes-Website einsehen). Sichere alle deine wichtigen Daten. Das wird ein neuer Anfang sein, und du solltest sicherstellen, dass keine wichtigen Informationen verloren gehen. Lade die neueste Version von Qubes OS von der offiziellen Website herunter. Achte darauf, die Integrität des Downloads zu überprüfen Qubes bietet digitale Signaturen an, um sicherzustellen, dass die heruntergeladene Datei nicht manipuliert wurde. 3. Installation von Qubes OS Die Installation von Qubes OS ist nicht so einfach wie das Setup eines gewöhnlichen Betriebssystems, aber wie bei jedem ernsthaften Sicherheitswerkzeug lohnt sich der Aufwand. Schritte: Erstelle ein bootfähiges USB-Laufwerk: Nutze ein Programm wie Rufus (Windows) oder dd (Linux), um das heruntergeladene ISO-Image auf einen USB-Stick zu übertragen. Starte das System von USB: Boote deinen Computer vom USB-Stick. In den meisten Fällen musst du dafür die Boot-Reihenfolge im BIOS ändern. Qubes OS installieren: Folge den Anweisungen auf dem Bildschirm, um Qubes OS zu installieren. Achte darauf, dass du den richtigen Festplattenpartitionierungstyp wählst (meistens LVM, um das flexible System von Qubes zu unterstützen). Konfiguriere das System: Nach der Installation wirst du nach einem Benutzername und Passwort gefragt. Auch die Einrichtung der Netzwerkkonnektivität (wie WLAN) erfolgt an dieser Stelle. Wichtig: Es gibt keine "Ein-Klick-Installation" Qubes verlangt eine gewisse Auseinandersetzung mit den Details, aber die Sicherheit, die du dadurch gewinnst, ist den Aufwand allemal wert. 4. Erstellen und Verwenden von Qubes Jetzt kommt der spannendste Teil: das Arbeiten mit Qubes. In Qubes OS gibt es drei Hauptarten von Qubes: Dom0: Das "Dom0" ist der zentrale Verwaltungsknoten, der alles steuert. Hier befinden sich deine wichtigsten administrativen Werkzeuge. Aber der entscheidende Punkt: Dom0 hat keinerlei Netzwerkzugang. Das minimiert das Risiko, dass ein kompromittiertes Netzwerk die gesamte Sicherheitsstruktur deines Systems gefährdet. App Qubes: Jede Anwendung, die du ausführst, läuft in einer eigenen VM. Du kannst spezifische Qubes für verschiedene Aufgaben erstellen. So könnte dein Webbrowser in einem Qube laufen, der keine Verbindung zu deinem privaten Qube mit deinen persönlichen Daten hat. Template Qubes: Diese Qubes dienen als Vorlagen für die App Qubes. Sie beinhalten das Betriebssystem und die grundlegenden Anwendungen. Änderungen an einem Template Qube werden auf alle Apps angewendet, die dieses Template verwenden. Zum Beispiel könntest du ein "Kali Linux" Template und ein "Whonix" Template haben und mehrere App Qubes darauf basierend erstellen. So erstellst du einen neuen Qube: Öffne das Qubes-Menü und klicke auf Qubes Manager. Klicke auf Create Qube. Wähle ein Template (z.B. Kali Linux oder Whonix). Weise Ressourcen wie RAM und CPUs zu, um sicherzustellen, dass dein Qube die nötige Leistung hat, aber ohne das gesamte System zu belasten. 5. Arbeiten mit Qubes OS: Ein Sicherheitsansatz Qubes ist nur so sicher wie du es machst. Es gibt ein paar Best Practices, die du beachten solltest: Verwende mehrere Qubes für unterschiedliche Aufgaben. Dein Szeneaktivitäten oder mehrere verschiendene laufen in einem speziellen oder mehreren Qubes, deine Kommunikationen und Rechercheaktivitäten in einem anderen. Diese Isolation minimiert das Risiko eines großflächigen Angriffs. Lade keine zweifelhaften Dateien herunter und öffne keine unbekannten E-Mail-Anhänge in deinem primären Qube. Verwende Tor und Whonix für Anonymität. Qubes OS unterstützt Whonix, dass wie Ihr schon wisst, Tor vollständig integriert, um deine Internetaktivitäten zu anonymisieren. Regelmäßige Updates sind entscheidend. Halte deine Templates und Qubes auf dem neuesten Stand, um sicherzustellen, dass du gegen bekannte Sicherheitslücken geschützt bist. Backup – Qubes OS macht es dir einfach, einzelne Qubes zu sichern. Achte darauf, regelmäßig Backups zu erstellen, damit du nicht alles verlierst, falls etwas schiefgeht. 6. Fazit Qubes OS ist kein Betriebssystem für den Anfänger es verlangt ein gewisses technisches Verständnis und eine Bereitschaft, sich mit den Feinheiten der Systemsicherheit auseinanderzusetzen. Aber das sollte dich nicht abschrecken. Wenn du bereit bist, dich mit den Grundlagen auseinanderzusetzen und dir die nötige Zeit nimmst, um die Kontrolle über deine eigene digitale Sicherheit zu übernehmen, ist Qubes OS eine der besten Entscheidungen, die du treffen kannst. Letztlich geht es darum, deine Freiheit zu schützen.1 like
-
Ich möchte euch eine methode von vielen vorstellen was denn versand etwas mehr sicherheit gewährt. Diese Methode ist für viele Substanzen geeignet. Z.b Ha*h Was benötigt Ihr: - Bienenwachs - Guss Formen (Z.b in form eines Riegels) - Längliches Metall Stück - Verpackung (z.b Riegelverpackung) - Draht und Feuerzeug Schritte: 1. Bienenwachs erwärmen bis es flüssig ist und dann in die form geben aber nur bis zu hälfte. 2. Aushärten lassen und metallstück reinlegen und wieder drüber gießen so das eine dünne aber stabilie schicht bienenwachs darüber entsteht 3. Nachdem es ausgehärtet ist die dünne schicht lösens seitlich und metallstück entnehmen (Dies garantiert einen hohlraum) 4. Substanz in hohlraum legen und die dünn gelöste schicht Bienenwachs wieder darauf. Diese dann anschließend wieder mit hitze leicht zusammenfügen und rest der form aufgießen. 5. Fertiges Produkt dann einfach in eine Verpackung geben. Z.b als Riegelverpackung P.s bitte beachtet das diese methode auch funktioniert wenn ihr kohle papier nutzt um denn inhalt im hohlraum zu schützen. Dazu bitte immer Normale Metode decoy nutzen! Ich weiße ausdrücklichst drauf hin. Wenn ich noch mehr methoden vorstellen soll, dann lasst ein like da. Ist ja nur die spitze des eisberges.1 like



This leaderboard is set to Berlin/GMT+02:00