
Leaderboard


Popular Content
Showing most liked content on 09/15/26 in Posts
-
Momentan werden 5 Tester Gesucht gegen ein ausführliches Feedback( Nur Briefkasten Drop)2 likes
-
Gute idee1 like
-
Schmeiß doch mit kollegen zusammen, machen hier einige. Dann kommste easy auf die 1001 like
-
Herzlich Willkommen bei Zigaretten24! Telegram: @Zigaretten24 Threema: 3T5Y5NNR Website: Zigaretten24.com 🠗 Proofs & Produktbilder 🠗 Bewertungen
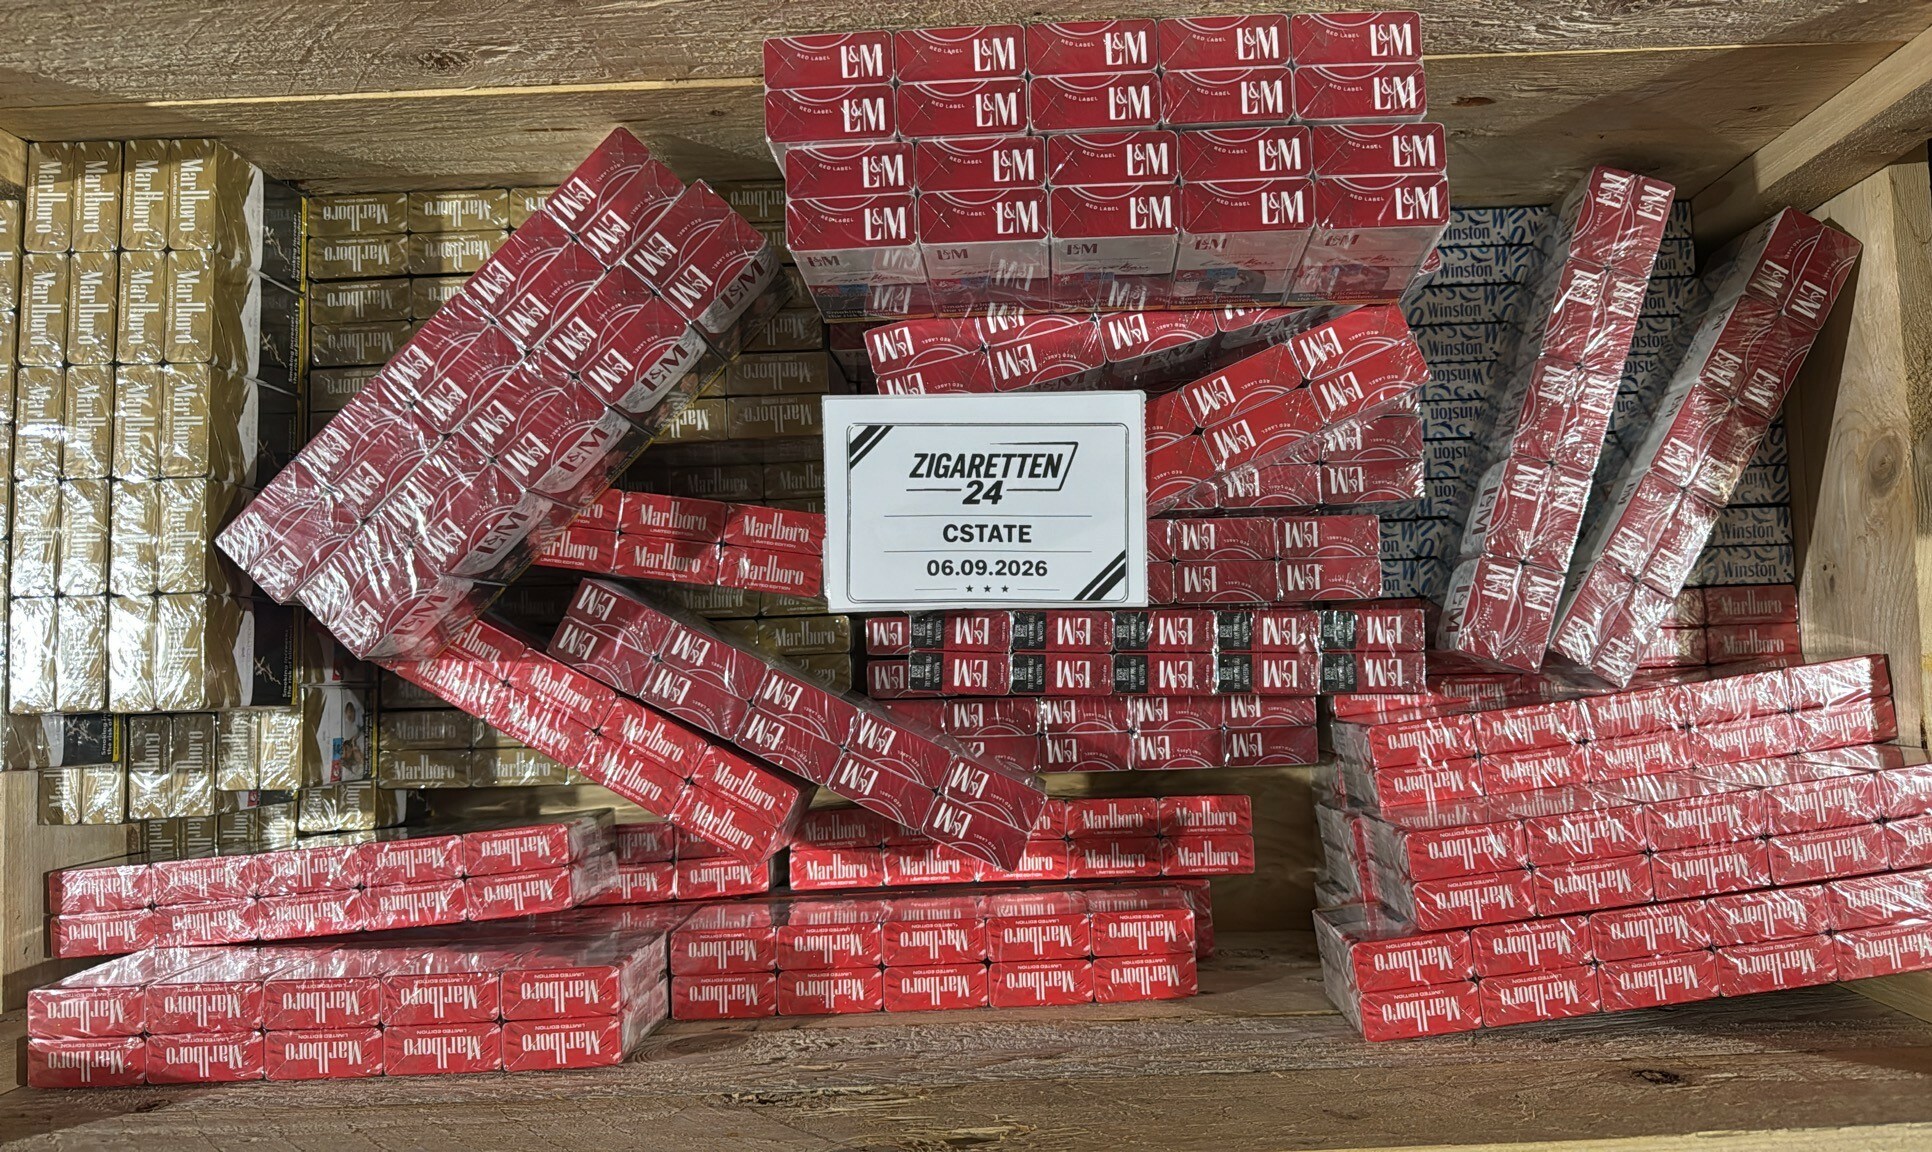
 1 like
-
1 like
-
Man sollte diesen Betrüger echt overal melden. Solche mensen müssen einfach direkt reportet werden, anders macht er gewoon weiter und zieht noch mehr Leute ab. Am besten bei alle Plattformen melden, zodat seine Accounts schnell gesperrt werden.1 like
-
Hallo zusammen, Ich biete hier meine zuverlässige VoIP-Lösung an, inklusive Caller ID Spoofing. Pay-as-you-go Service mit den günstigsten Rates. Keine Flatrate. niedrige Kosten, maximale Flexibilität & perfekt fürs Callen. Ich biete euch: Klare Tonqualität (G.711 & G.729), niedrige Latenz Flexibles Caller ID Spoofing: Wähle jede beliebige Nummer als Anrufer-ID aus Pay-as-you-go Modell: Zahle nur das was du nutzt, keine teuren Flatrates. günstige Rates: Top Termination für beste Preise pro Minute Top Up via jede x beliebige Kryptowährung schnelle Einrichtung inkl. Anleitung ----------------------------------------------------------------------------------------------------------------------------------------------------------------- Keine starren Preise - lass uns kurz austauschen, was du brauchst, und Ich gebe dir ein individuelles Angebot Bei Interesse meldet euch unter: CState PN: @TokaPacific Jabber: [email protected] Telegram: @geronimopacific Session: 053f7ac1dbaf2b853ebf8cd3b0ccd995b72ddaa92767548f28612245338a095f25 --- In meinen anderen Post biete ich auch ein kompletten Guide zum Thema VoIP inkl. Spoof erstellen an. Werde Reseller, oder statte dein Team aus und spar dir Kosten.1 like
-
This topic is protected by a password!
You must enter the correct topic password to gain access to this topic. Please ensure that your browser is capable of storing temporary cookies.1 like -
Gönnt dem armen doch sein Geschäft Neid ist eine schlechte Eigenschaft lasst doch seine accounts in Frieden 👀1 like
-
3/5 Tester vergeben1 like
-
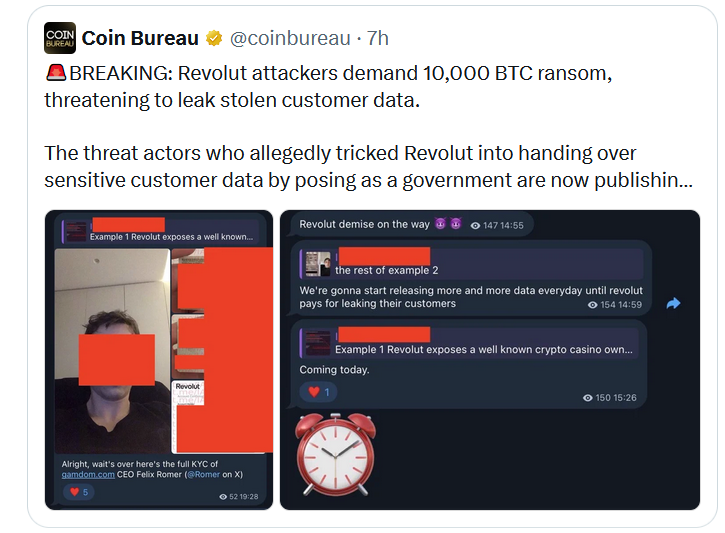
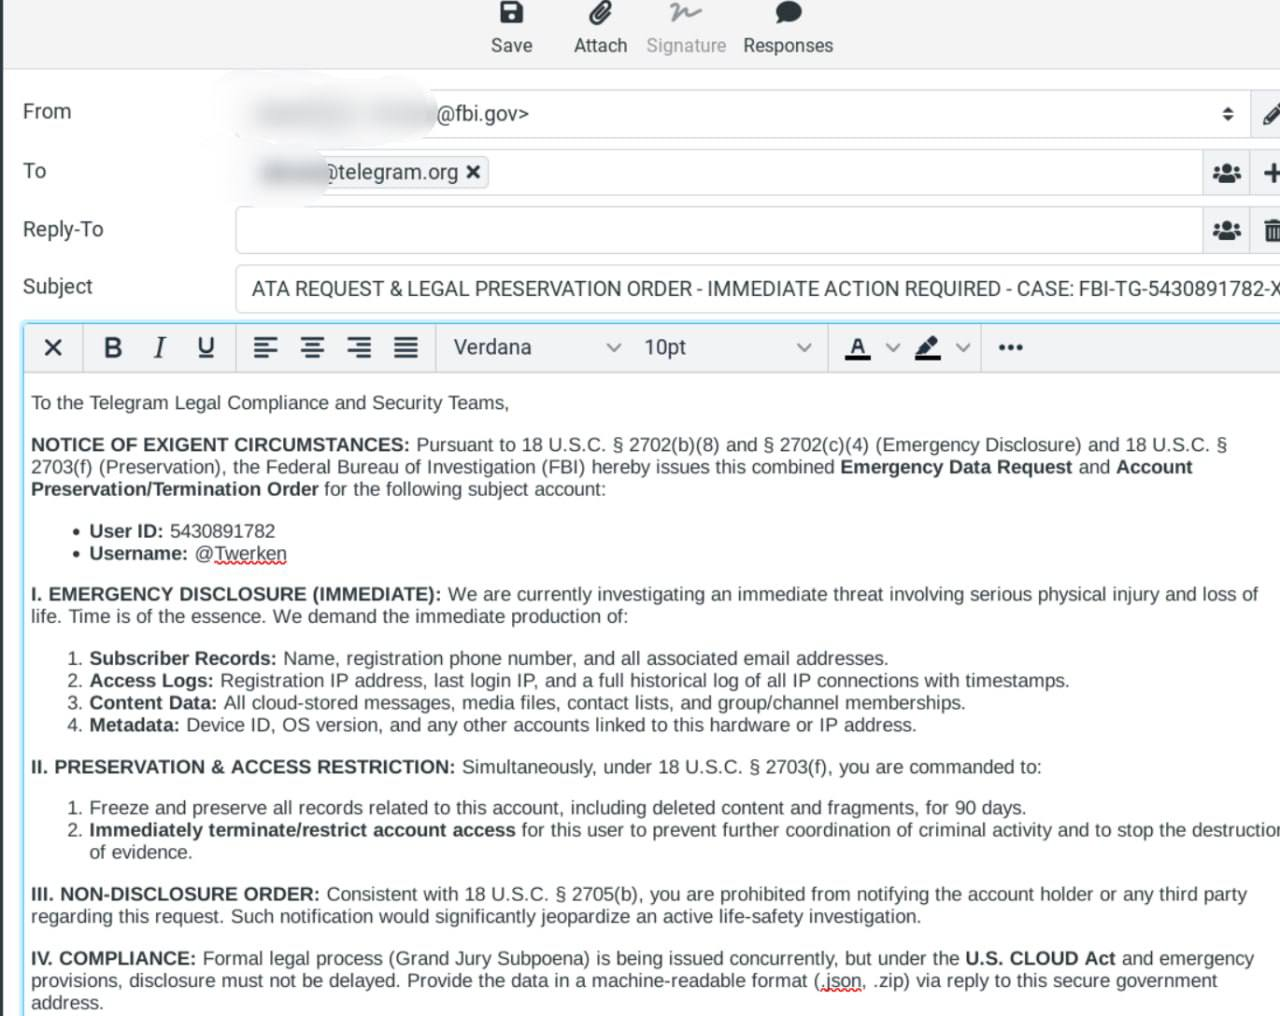
Fühlt euch gegrüßt, der aktuelle Revolut-Vorfall ist m.M.n ein ziemlich interessantes Beispiel dafür, dass man für einen erfolgreichen Angriff nicht unbedingt einen 0-Day oder irgendeinen RCE auf der Plattform braucht. Was bisher bekannt ist: Revolut wurde offenbar über eine legitime Government-Mail-Infrastruktur mit gefälschten Datenanfragen kontaktiert. Die Requests sahen entsprechend nach offiziellen Behördenanfragen aus und wurden von Revolut als legitim eingestuft. Dadurch wurden Kundendaten an den Angreifer herausgegeben. Wie genau so eine Goverment Mail Anfrage aussehen könnte findet ihr unten im Anhang. Revolut hat den Vorfall inzwischen bestätigt und betont, dass die eigenen Systeme und Kundengelder nicht kompromittiert wurden. Genau das finde ich an dem Fall interessant. Betroffen sein konnten laut den bisherigen Informationen unter anderem: Name und Geburtsdatum Adresse E-Mail-Adresse und Telefonnummer KYC-/Identitätsdokumente Verifikations-Selfies Account- und Finanzinformationen IBAN bzw. Kontodaten teilweise Transaktionsinformationen (Auf X kursieren aktuell schon geleakte Daten, somit ist eigentlich eindeutig bestätigt das die oben genannten Informationen betroffen sind. Siehe Anhang 1 ) Die genaue Zahl der betroffenen Kunden wurde bisher nicht öffentlich genannt. Auch bei den Informationen, die aktuell auf Social Media und in diversen Foren kursieren, würde ich vorsichtig sein. Nicht alles davon ist bisher unabhängig bestätigt. Was hier aus Security-Sicht interessant ist: Eine authentifizierte E-Mail bedeutet nicht automatisch, dass die Anfrage legitim ist. SPF, DKIM und DMARC können dir beispielsweise sagen, ob eine Mail tatsächlich von der entsprechenden Domain kommt bzw. ob sie entsprechend autorisiert und signiert wurde. Sie sagen dir aber nicht das die Person, welche Zugriff auf die Domain hat berechtigt ist die Daten anzufordern. Und genau dort scheint das eigentliche Problem zu sein. Wenn ein Angreifer Zugriff auf eine legitime Government Mail bekommt oder eine entsprechende Infrastruktur missbrauchen kann, sieht der Request auf den ersten Blick komplett anders aus als eine normale Phishing-Mail. Für einen automatisierten oder schlecht abgesicherten Verification-Prozess ist das natürlich eine ganz andere Ausgangslage. Vereinfacht könnte der Attack Path ungefähr so ausgesehen haben: Compromised Government Account ↓ Authenticated Request von legitime Government Domain ↓ interne Verifikation bei Revolut ↓ Request wird als legitim eingestuft ↓ Kundendaten werden herausgegeben Das Interessante daran ist, dass der Angreifer dafür unter Umständen überhaupt keinen Zugriff auf Revolut selbst benötigt. Keine Credentials eines Revolut-Mitarbeiters. Kein Exploit gegen einen Revolut-Server. Kein RCE. Kein 0-Day. Stattdessen wird einfach das bestehende Vertrauen zwischen Revolut und Behörde ausgenutzt. Und genau solche Relationships sind meiner Meinung nach langfristig ein ziemlich großes Problem, vorallem bei KYC Daten. Noch interessanter wird es bei Krypto-Daten. Wenn ein Angreifer weiß, welche Person hinter bestimmten Accounts bzw. Transaktionen steckt, kann er diese Informationen mit öffentlich verfügbaren On-Chain-Daten korrelieren. Aus: "Crypto Wallet XYZ hält 2 BTC" wird dann eventuell: "Person X besitzt & kontrolliert diese Adresse und wohnt an Adresse Y." Das ist für gezieltes Social Engineering und Real-Life Crime natürlich wertvoller als ein normaler Leak von E-Mail-Adressen. Man kann damit beispielsweise sehr glaubwürdige Spear-Phishing Campaigns bauen. Aus: "Dear customer, your account has been suspended. Click here." Wird: "Wir haben eine ungewöhnliche BTC-Transaktion über 48.000 EUR festgestellt. Bitte bestätigen Sie Ihre Identität..." Wenn der Angreifer bereits echte Informationen über die Person besitzt, wirkt so ein Angriff gleich deutlich glaubwürdiger. Und genau deshalb würde ich den Fall nicht nur unter "Data Breach" einstufen. Das ist gleichzeitig ein Beispiel für Identity Abuse, Social Engineering und dolles Vertrauen in eine Goverment Mail. Deshalb würde mich Interessieren: Welche interne Verifikation hat den Government-Request als authentifiziert eingestuft? Und: War das ein Social-Engineering-Problem oder gab es zusätzlich eine Compromise auf Systeme der betreffenden Behörde? Was ist eure Meinung zu dem Fall? --- Full KYC Breach vom gamdom.com CEO "Felix Romer" - Telegram -Beispiel einer Anfrage. -Toka
 1 like
-
Moin alle zusammen! Erstmal fettes Dankeschön für die ersten Feedbacks. Verpackung wird optimiert 👍 Wir legen großen Wert darauf, dass eure Sendungen am nächsten Werktag eintreffen. Leider hat einer in unserem Team nicht dieselben Ambitionen geteilt und hat zwei Tester übers Wochenende liegen gelassen. Hier nochmal ein dickes Sorry an die beiden! Wir haben unsere Abläufe optimiert, damit sowas nicht mehr vorkommt! Morgen großer Restock und ein kleines Update! 💪 Sauber bleiben!1 like
-
Bitte macht keine Trades mit ihm, wenn es nur ein kleines problem gibt gibt, zeigt er sein wahres Gesicht und dann wird es ekelhaft. Du wirst hier keinen Monat mehr bleiben mit deiner Art und deiner nicht vorhandenen Kulanz. Ich hoffe du bleibst auf deiner Schrottware sitzen, weil das kannste nichtmal meiner katze geben ganz ehrlich. Empfehlung 0/10 Respekt 0/0 Opsec 0/0 Kann man vergessen den Kerl, wäre auch zu schön gewesen bei den Preisen.1 like
-
VIELEN DANK FÜR DAS ZAHLREICHE FEEDBACK AUF TELEGRAM! @oceangatex / @geronimopacific Genug Kapazität für alle! Meldet euch noch heute! https://www.xup.in/dl,20581828/spoof_vid_(2).mp41 like
-
huch,,, jemand bock zusammenzufassen,, sehr kurz pllss.... Hab alles gelesen aber meiste wieder vergessen fffffff DAs mit >>Fliegenklatsche mit Doppelseitigen Klebeband, mit der man dann eine Weile koordiniert auf den Boden herumstochern muss. Ihr solltet dabei aufjedenfall reinschauen sonst wird‘ das nie was. << E-C-H-T TOPPP ! THX Bro und1 like
-
Bei mir war auch immer alles gut mit medifuchs bis letzte woche, seit 10 tagen warte ich vergebens auf meine Bestellung exitscams sind einfach nur ehrenlos!! Leider lag es auch an meiner Naivität ohne TH bezahlt zu haben. Also Leute schützt euer Geld und nutzt immer TH !! Die Nummer mit den Nudeln ist irgendwie traurig sowie lustig zugleich. 😂1 like
-
@Postfrau komm online ich brauche wieder eine neue PS.1 like
-
Beweise von der Durchführung an mich, 24h Zeit1 like
-
hab mich auch schon gewundert, dass er seit nem monat nicht online war. darf man fragen, was passiert ist? bzw gibt es einen thread dazu? hab bei der suche nichts gefunden1 like
-
Ich approve seinen Service, der ist legitim.1 like
-
Was sagt man dem dann am Telefon "Hey wurdest mir auf einem Cybercrime Forum empfohlen" oder sage ich einfach "komme von MRXOG420"?1 like





This leaderboard is set to Berlin/GMT+02:00