Search the Community
Showing results for tags 'setup'.
Found 4 results
-
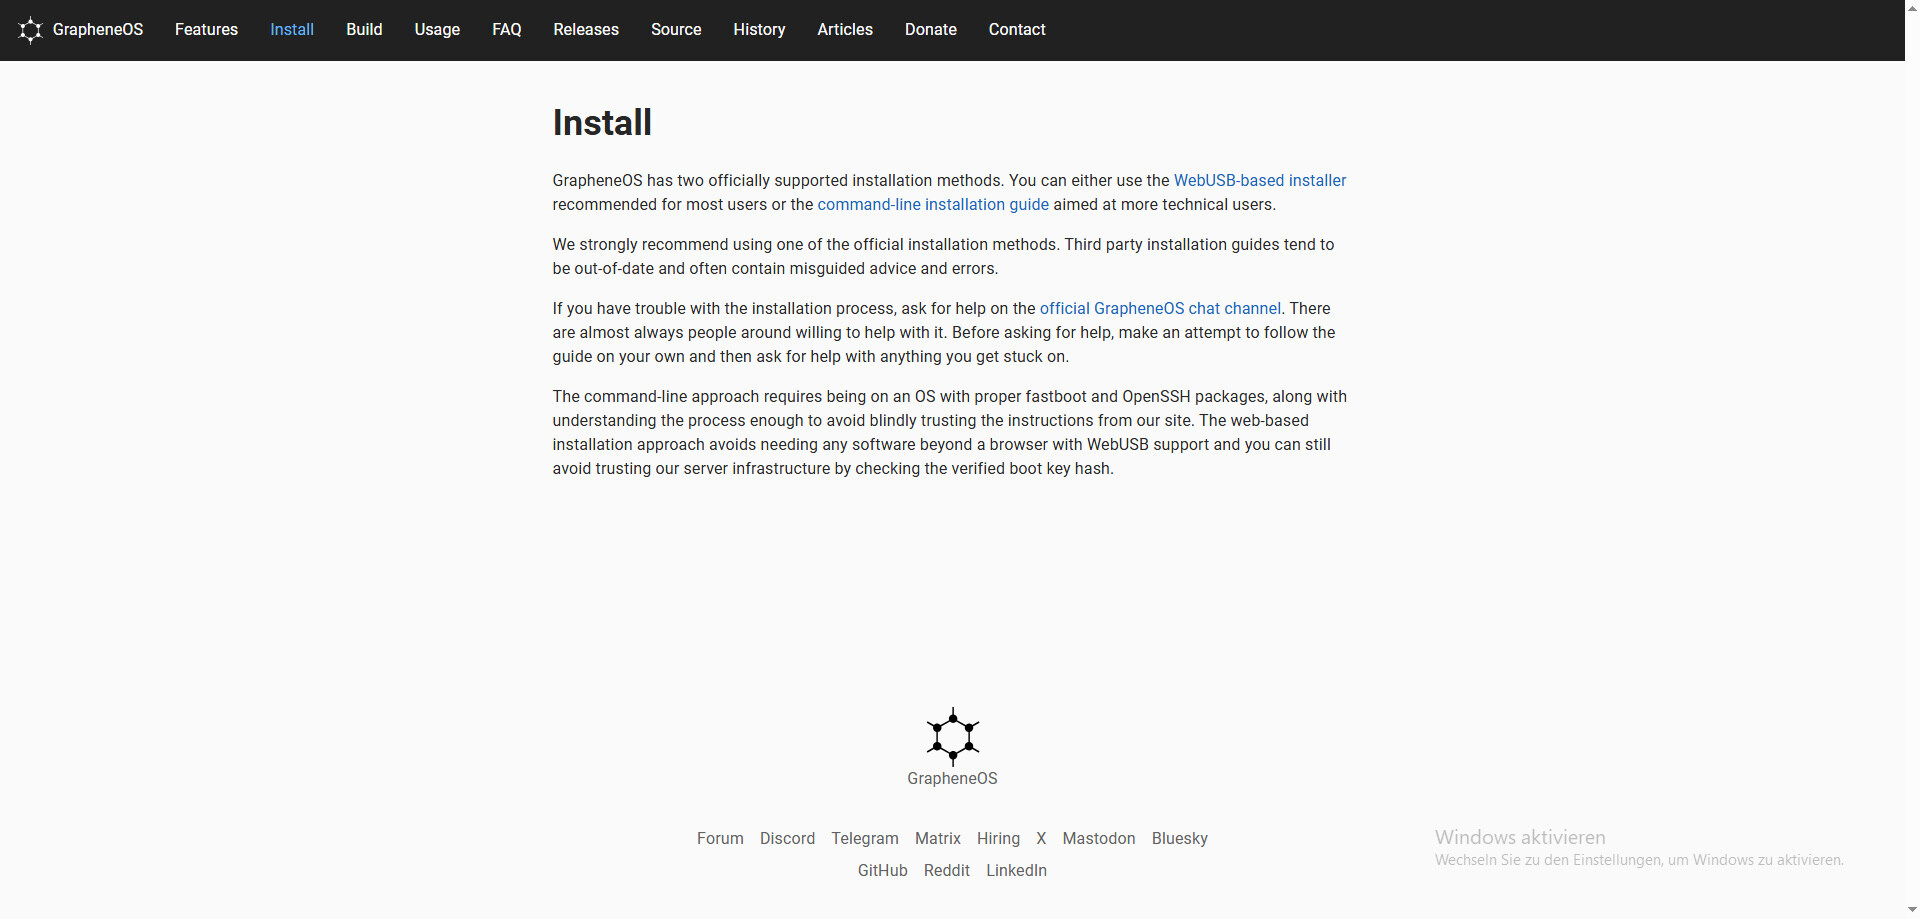
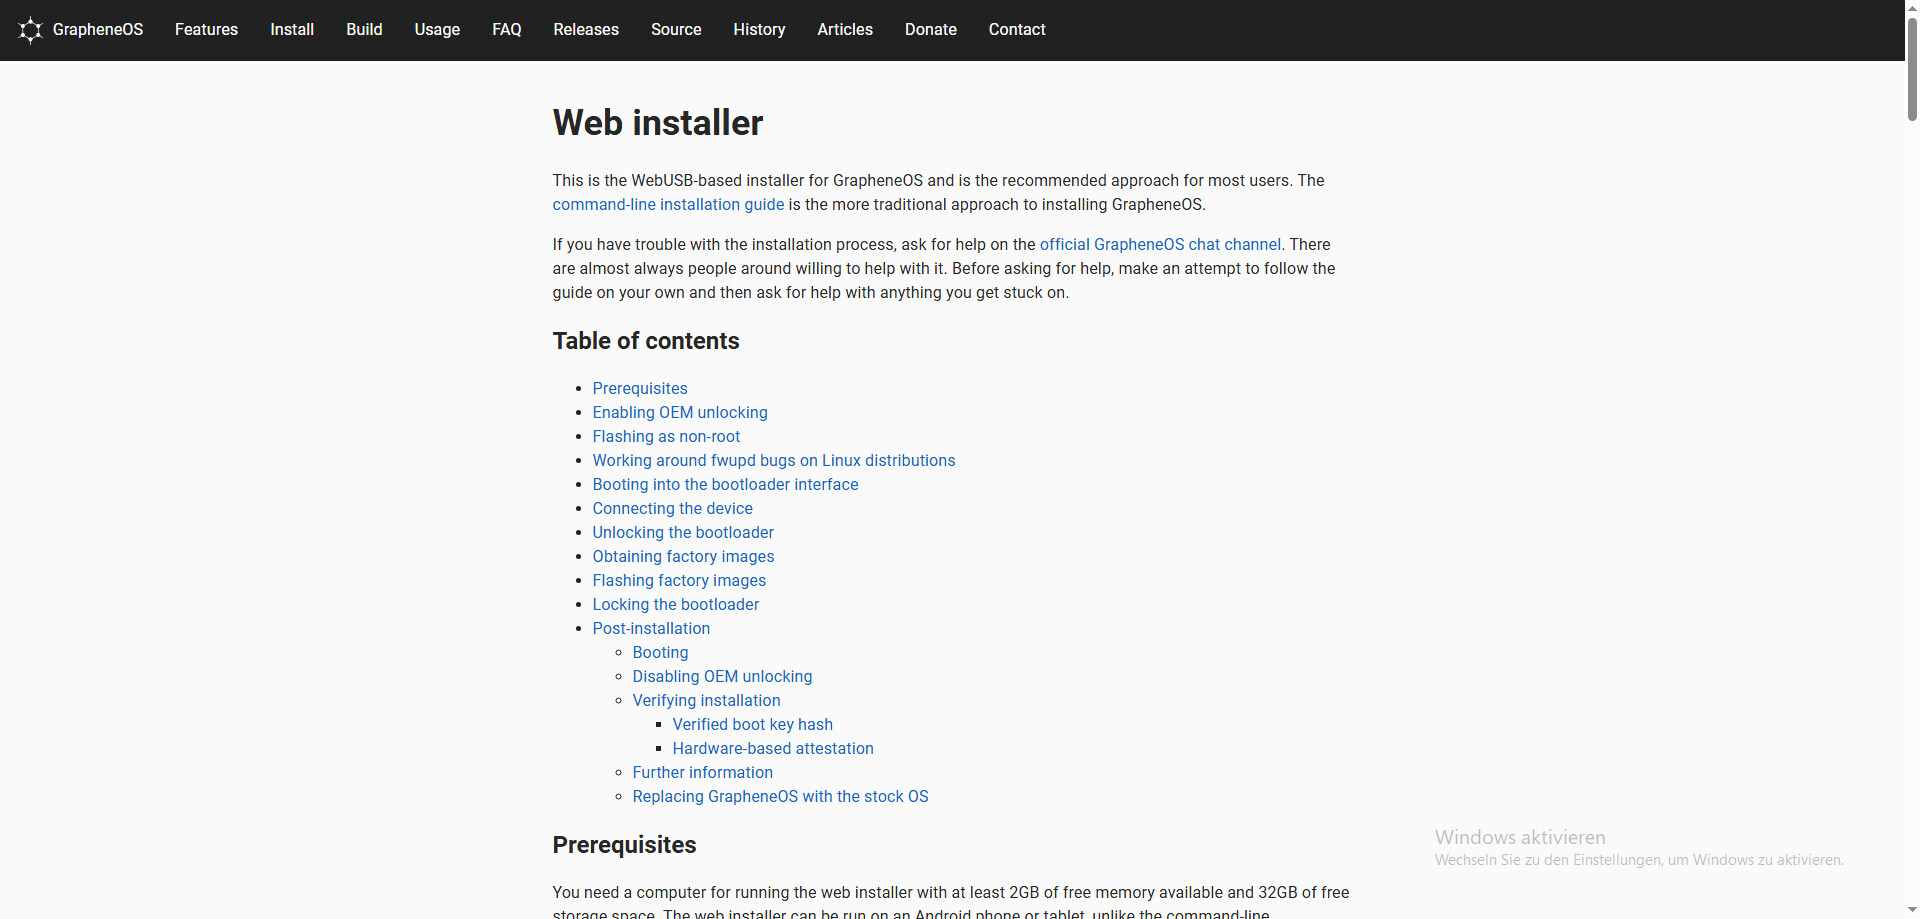
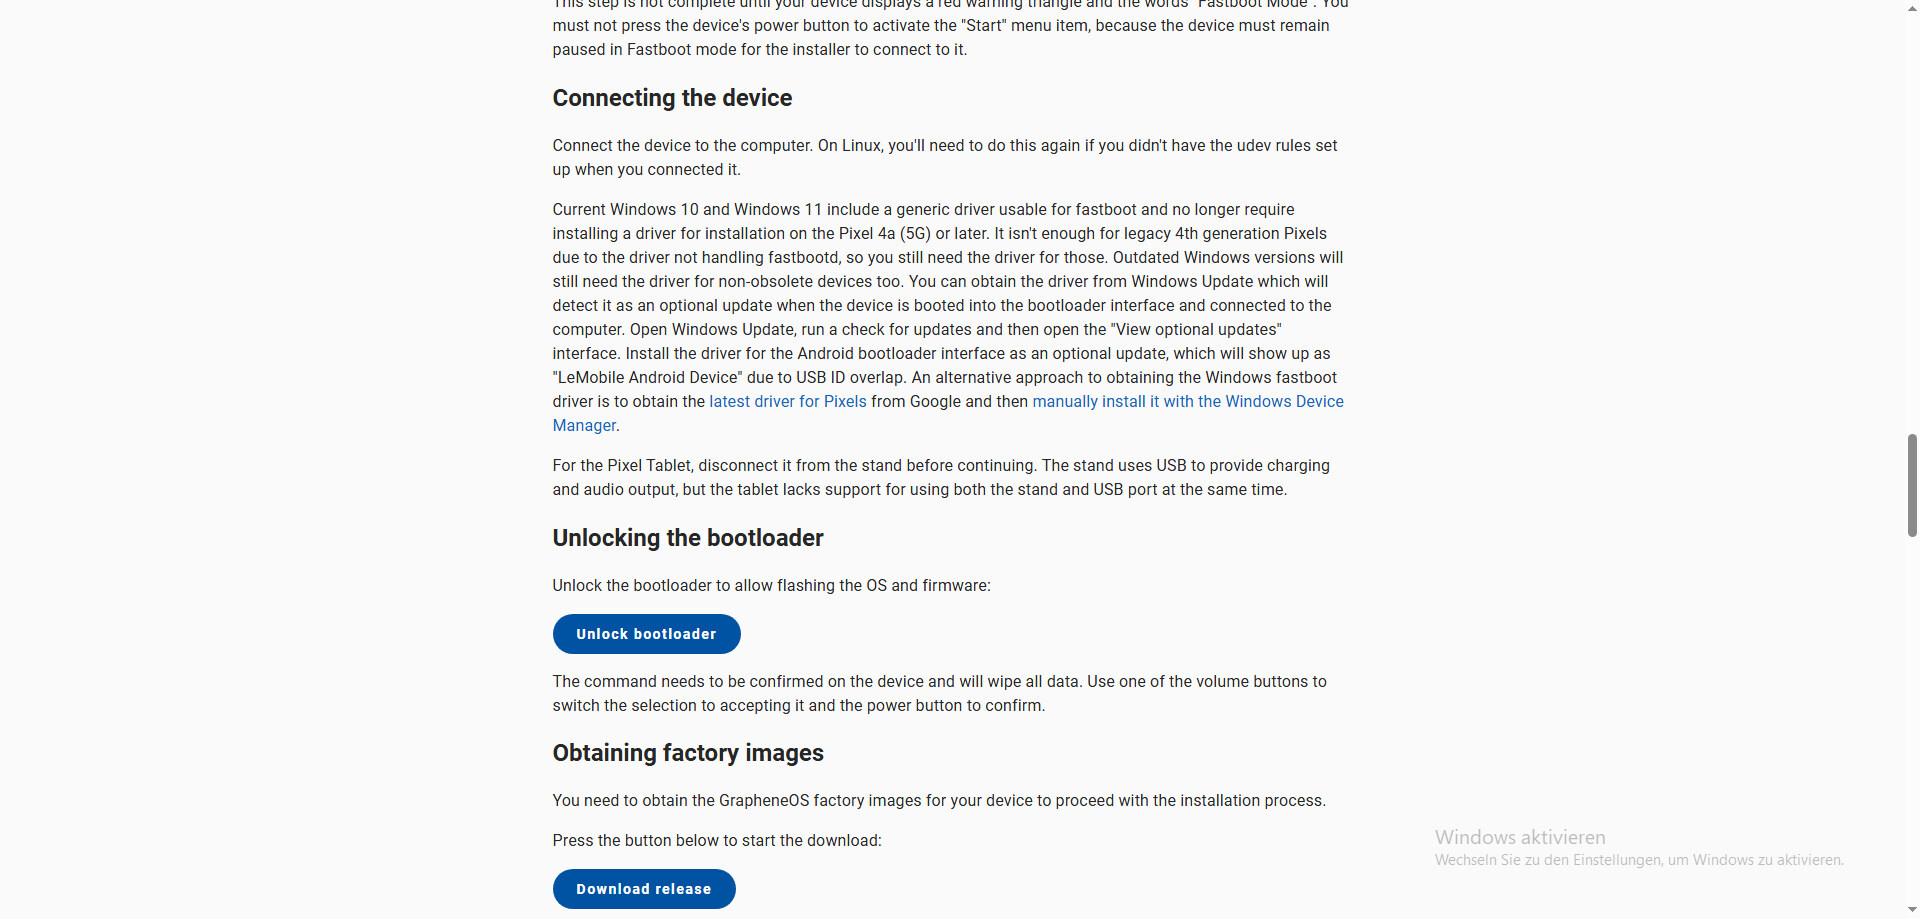
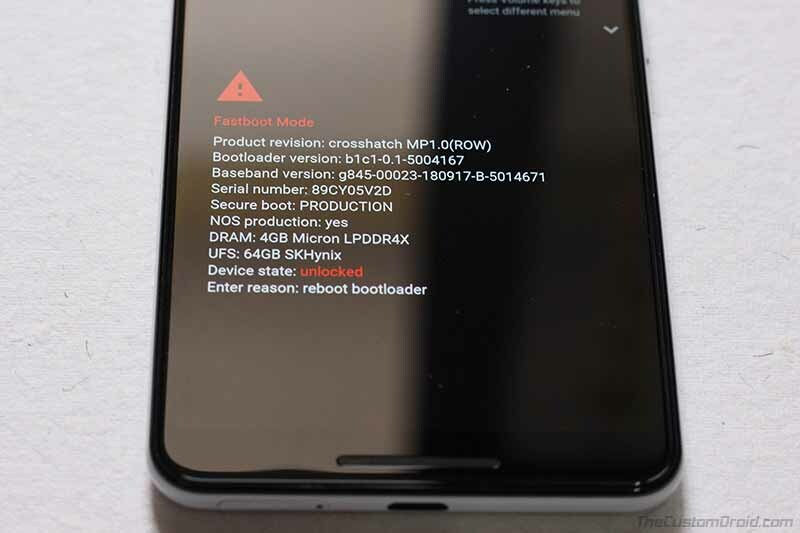
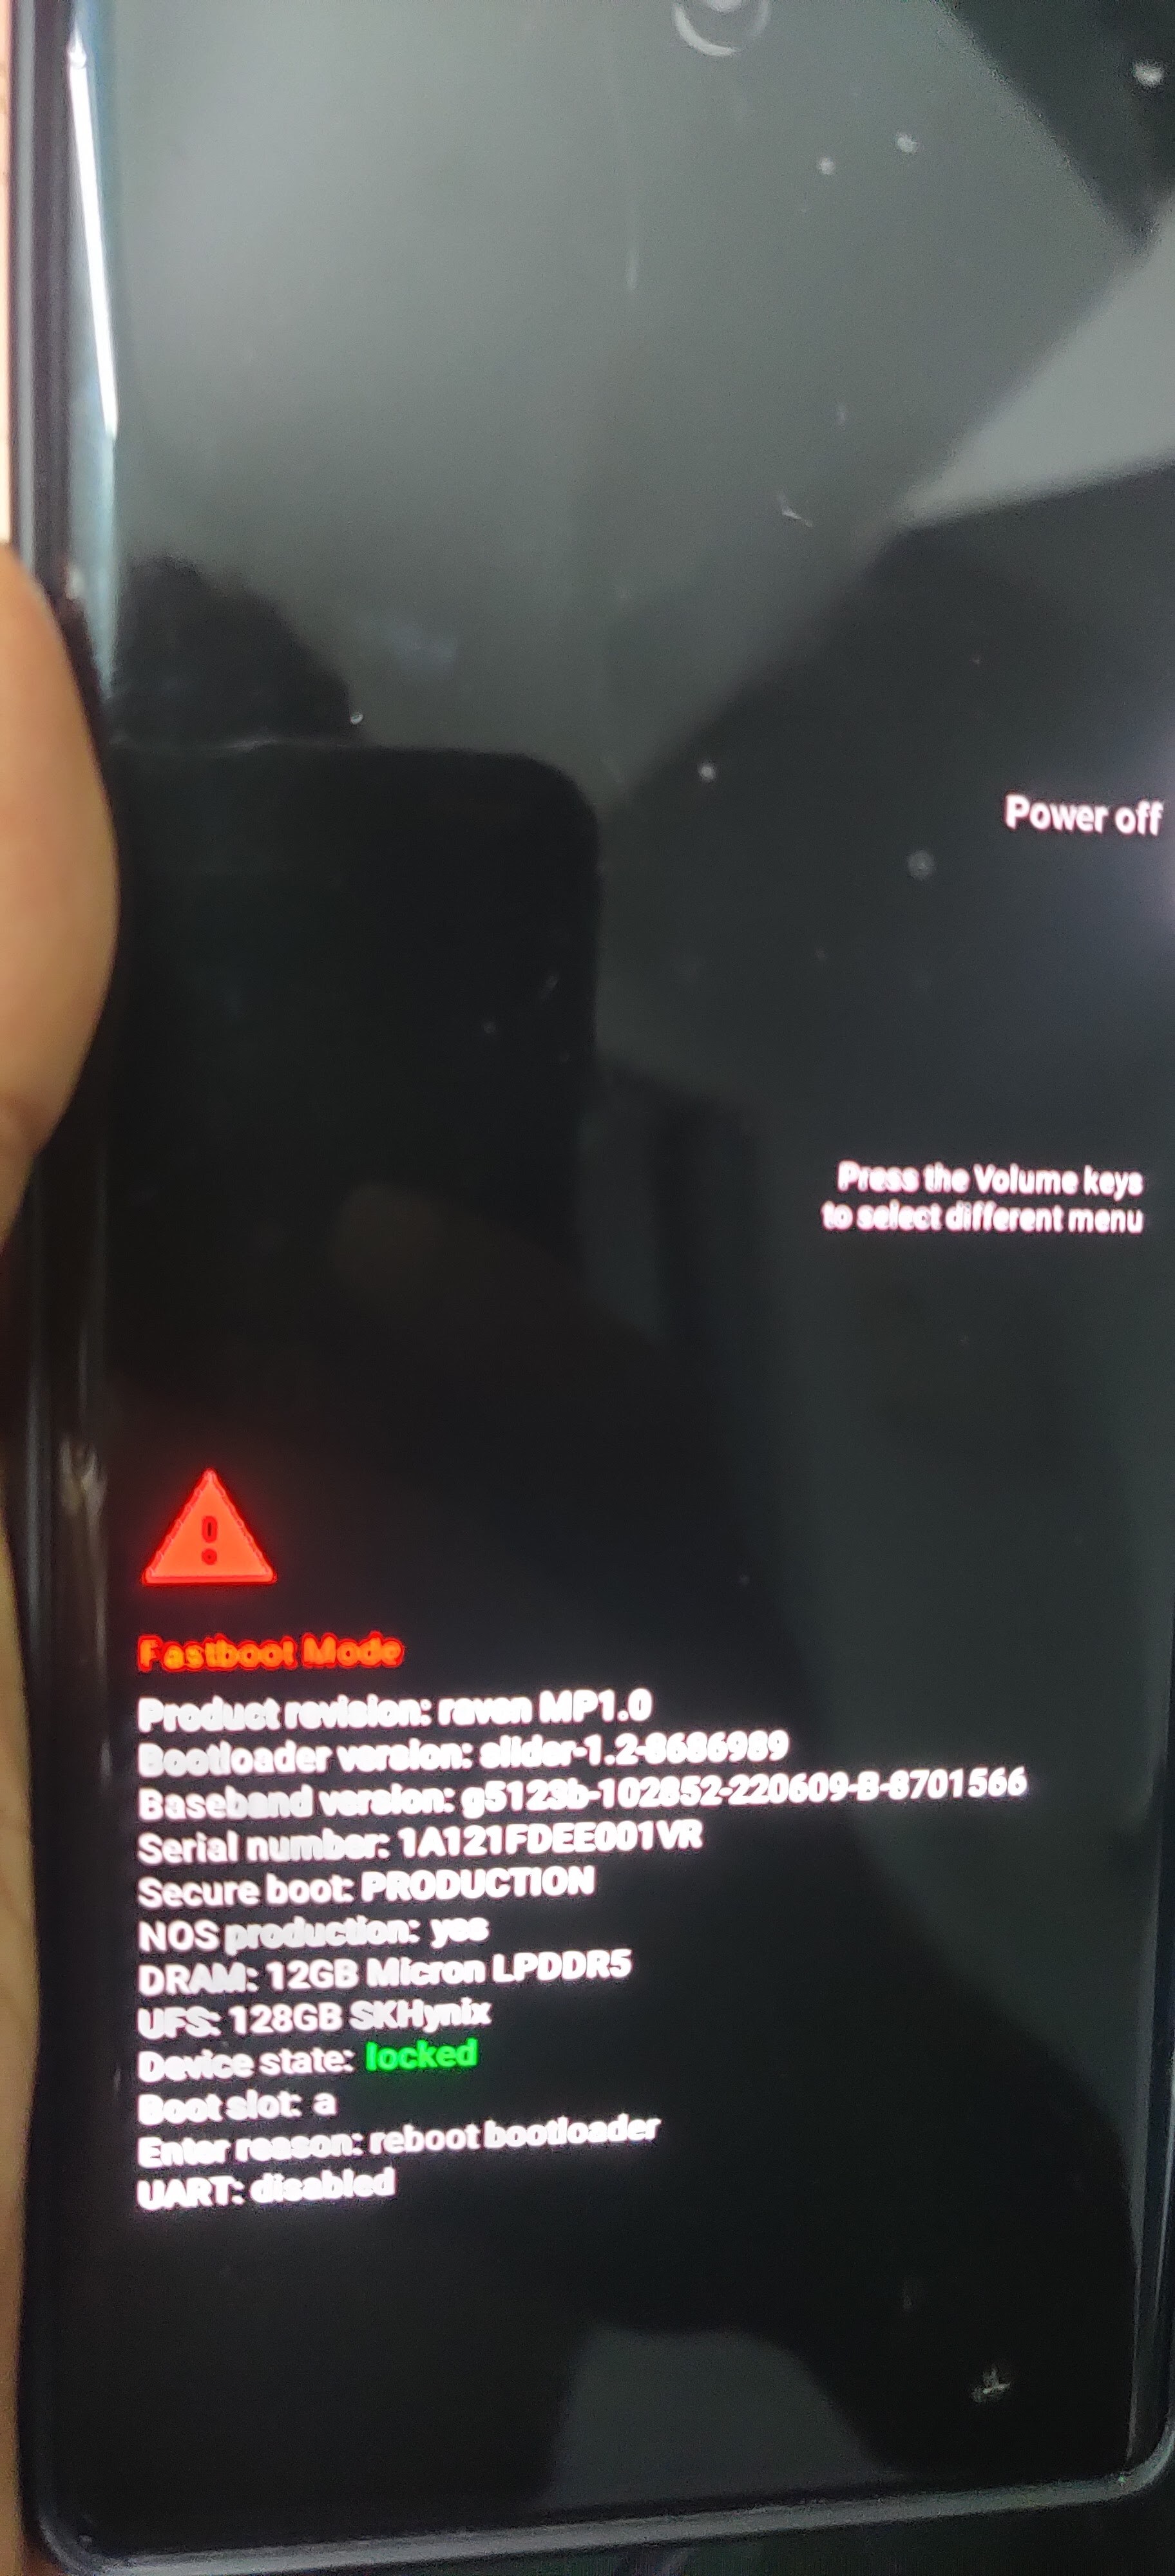
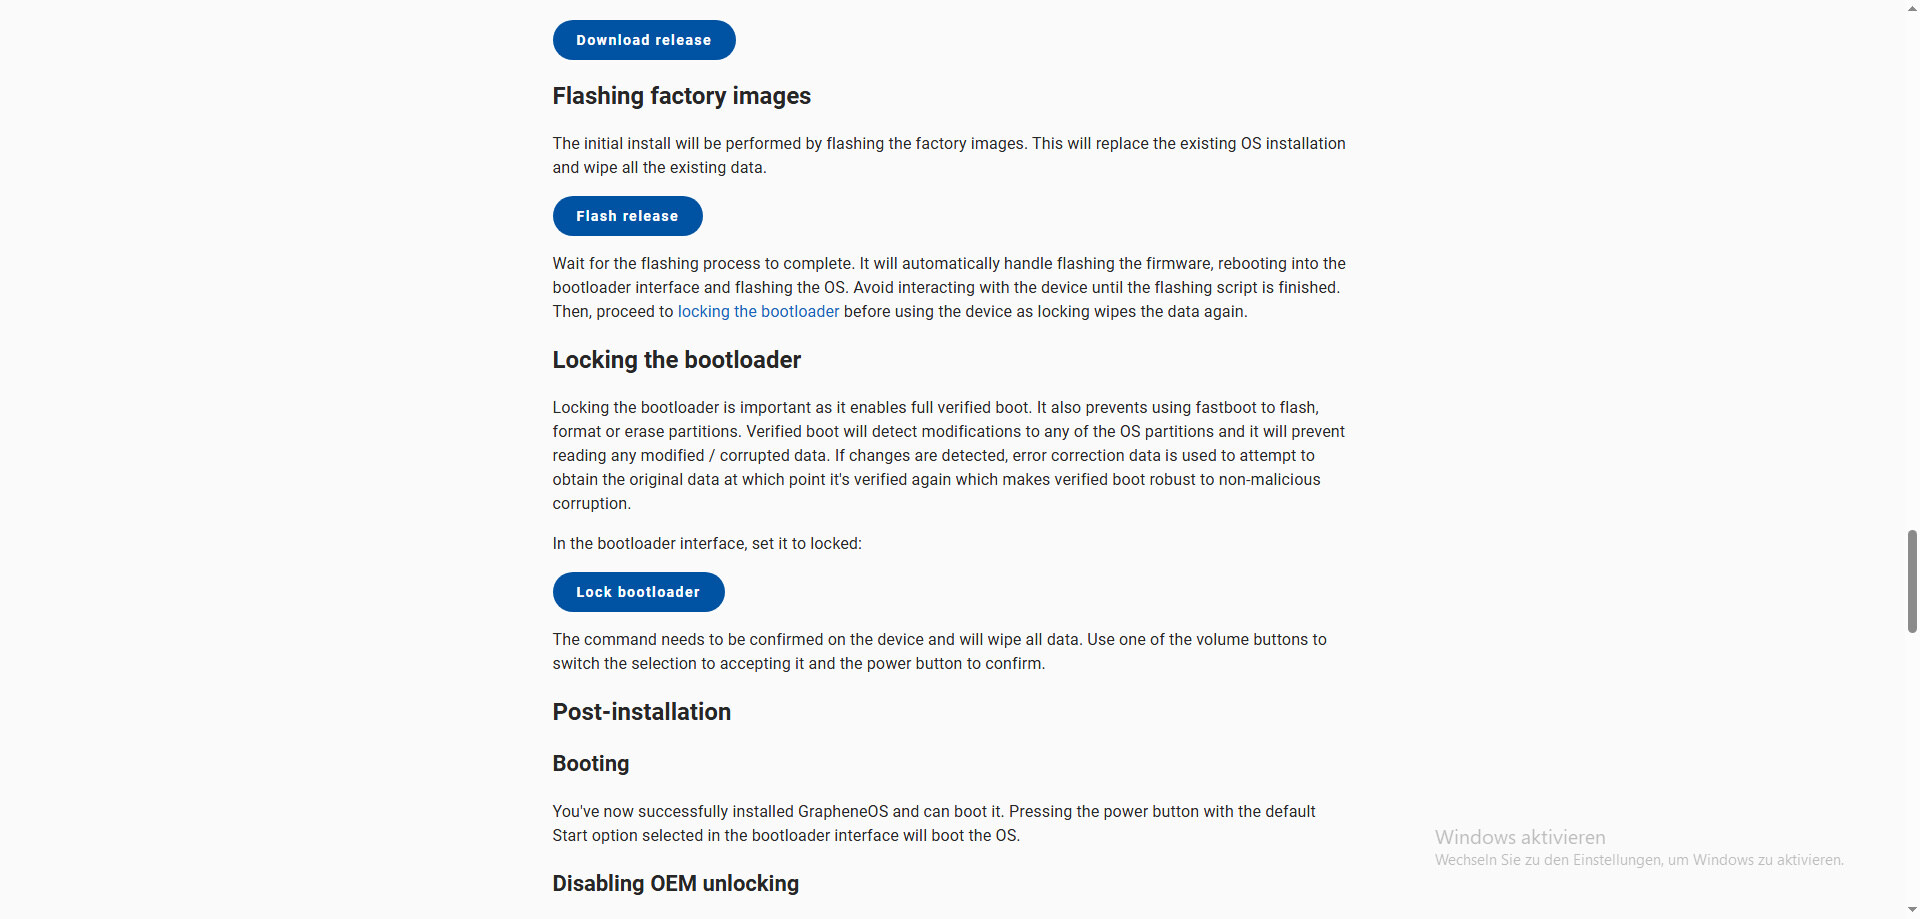
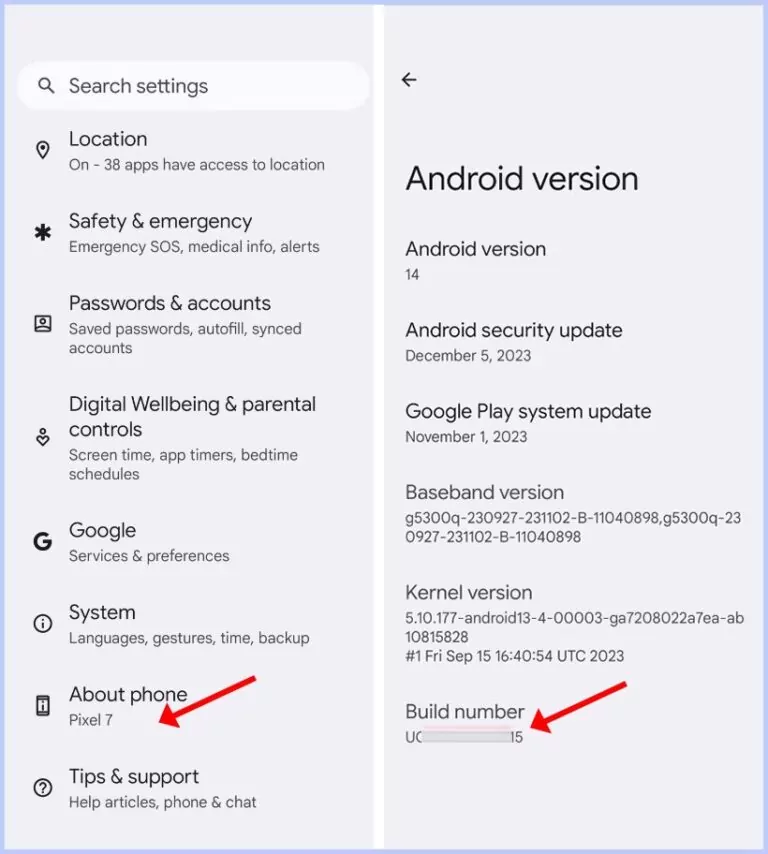
 🔐 Warum solltest du GrapheneOS installieren? Unser Smartphone begleitet uns überall – es weiß, wo wir sind, mit wem wir sprechen, welche Interessen wir haben und was wir googeln. Für viele ist das selbstverständlich geworden, doch immer mehr Menschen stellen sich die Frage: „Muss mein Smartphone wirklich alles über mich wissen?“ Die ehrliche Antwort: Nein. GrapheneOS ist ein alternatives Betriebssystem für Google Pixel Smartphones, das genau hier ansetzt. Es wurde von Grund auf für höchste Sicherheit, konsequenten Datenschutz und maximale Nutzerkontrolle entwickelt. Es basiert auf Android, verzichtet jedoch auf die tief in das System eingebetteten Google-Dienste und ersetzt sie durch datenschutzfreundliche Alternativen. Dabei bleibt es schlank, schnell und modern – ohne Werbung, ohne Tracking, ohne Schnüffelei. 🔎 Für wen ist dieses Tutorial gedacht? Dieses Tutorial richtet sich an alle, die ihr Smartphone selbst kontrollieren wollen – nicht umgekehrt. Du brauchst keine Programmierkenntnisse oder Linux-Erfahrung. Du solltest lediglich: ein unterstütztes Google Pixel Gerät besitzen (ab Pixel 5a), Zugriff auf einen Computer mit Chrome oder Edge haben, und bereit sein, dich Schritt für Schritt durch die Anleitung zu führen. Ich habe die Anleitung so geschrieben, dass sie auch für technische Einsteiger verständlich ist. Mit klaren Erklärungen, Bildern und Tipps lernst du: wie du dein Pixel vorbereitest, wie du den offiziellen GrapheneOS-Web-Installer nutzt, und wie du dein Gerät nach der Installation wieder absicherst. 🛡️ Was bringt dir GrapheneOS konkret? Mehr Privatsphäre: Keine systemweiten Google-Dienste mehr – du entscheidest, was installiert wird. Mehr Sicherheit: Verbesserte App-Isolierung, Schutz vor Tracking, sichere Updates direkt vom Entwicklerteam. Mehr Kontrolle: Sensorzugriffe, Mikrofon, Kamera, Netzwerk – alles lässt sich gezielt steuern. Freiheit statt Abhängigkeit: Keine Google-Zwänge, keine Bloatware, keine vorinstallierten Apps. Und das Beste: Du kannst bei Bedarf trotzdem Google-Apps in isolierten Profilen nutzen – z. B. den Play Store für Banking oder Navigation – ohne dass diese Zugriff auf dein gesamtes Gerät haben. 🚨 Bevor wir loslegen... Bitte beachte: Die Installation von GrapheneOS löscht alle Daten auf deinem Gerät. Du solltest also unbedingt ein vollständiges Backup deiner Fotos, Kontakte, Dateien etc. machen. Die Anleitung zeigt dir auch, wie du dein Gerät nach der Installation wieder vollständig absicherst. Wenn du also bereit bist, dein Pixel-Smartphone von Grund auf sicherer zu machen, es von unnötigem Ballast zu befreien und die volle Kontrolle über deine Daten zurückzugewinnen, dann ist dieser Guide genau das Richtige für dich. Mach dein Smartphone zu einem Werkzeug, das dir dient – nicht einem, das dich überwacht. 📱 GrapheneOS installieren – Einfache Schritt-für-Schritt Anleitung für Einsteiger ✅ Was du brauchst Gerät Hinweis 🧩 Google Pixel Smartphone ab Pixel 5a (5a, 6, 7, 8, 9...) 🖥️ PC / Laptop mit Google Chrome für die Installation über die Webseite 🔌 USB‑Kabel für Verbindung zwischen Handy und PC 🔋 Akku min. 50 % voll wichtig für Bootloader‑Entsperrung ☁️ Backup gemacht! Alle Daten werden gelöscht ⚠️ 🔧 Schritt 1: Handy vorbereiten Öffne Einstellungen → Über das Telefon Tippe mehrmals auf "Build-Nummer" bis Entwickleroptionen aktiv sind (ca 5 bis 7 mal) Zurück → System → Entwickleroptionen Aktiviere: ✅ OEM-Entsperrung ✅ USB-Debugging 🖼️ Hier wäre ein Youtube link wie man den „Entwickleroptionen aktivieren“ https://www.youtube.com/watch?v=7XIq8andI3c 🔐 Schritt 2: Bootloader entsperren Schalte das Pixel aus Drücke Lautstärke runter + Power, bis ein Textbildschirm (Fastboot) erscheint Verbinde das Pixel per USB mit dem PC 🖼️ Hier wäre ein Screenshot vom Fastboot-Modus wie er sein muss um die Installation weiter zu führen 🌐 Schritt 3: GrapheneOS per Web installieren Öffne grapheneos.org/install/web im Google Chrome Klicke auf "Connect", wähle dein Gerät aus Folge den Anweisungen: OS-Image wird geladen Installation automatisch gestartet Handy rebootet nach ca. 10 Minuten 🖼️ Screenshot vom Web-Installer-Startbildschirm 🔒 Schritt 4: Bootloader wieder sperren Nach der Installation wirst du gefragt, ob du den Bootloader wieder sperren möchtest. Das ist sehr empfehlenswert, da es den Schutz bei Systemstarts aktiviert (verified boot, rollback protection). 🎉 Schritt 5: Willkommen bei GrapheneOS Nach dem Neustart landest du im neuen System. Jetzt kannst du: neue Benutzerkonten erstellen (z. B. ein Profil für Arbeit) Apps manuell aus dem F-Droid oder dem eigenen Apps Store von GrapheneOS installierenim VPN aus F-Droid runterladen und einrichten mit KillSwitch,dass der Datenverkehr ohne VPN Blockiert wird. Optional: Aurora-Store aus F-Droid und im Anonymen Modus nutzen Optional: Google Play sandboxed nutzen (ohne Vollzugriff!) ✅ Abschließende Hinweise – Deine Sicherheit liegt in deiner Hand Mit GrapheneOS hast du nun eines der sichersten mobilen Betriebssysteme der Welt auf deinem Gerät installiert. Es bietet dir starke Werkzeuge zum Schutz deiner Privatsphäre, zur Kontrolle über Apps und Netzwerke – und zu einem Smartphone-Erlebnis ganz ohne Abhörsysteme im Hintergrund. Doch so leistungsfähig GrapheneOS auch ist, gilt eine wichtige Regel: Das beste Sicherheitssystem ist nur so gut wie sein Nutzer. 🔐 Was bedeutet das konkret für dich? Sei vorsichtig bei der App-Wahl – installiere nur, was du wirklich brauchst Nutze die Mehrbenutzer-Profile, um sensible Apps zu isolieren Halte dein System regelmäßig aktuell – Updates sind bei GrapheneOS schnell und zuverlässig Aktiviere Sicherheitsfunktionen wie PIN-Scrambling, Sensorblockierung, Netzwerkkontrolle Lass dein Gerät nie unbeaufsichtigt entsperrt Lerne bewusst, wie das System dir Kontrolle gibt – und nutze sie GrapheneOS ist kein „Set-it-and-forget-it“-System. Es ist ein Werkzeug – aber du bist der Anwender. Wenn du achtsam mit deinem digitalen Verhalten umgehst, ist dein Gerät nicht nur technisch, sondern auch praktisch auf höchstem Sicherheitsniveau. Ich hoffe das ich allen User eine Hilfe damit sein konnte. Bleib wachsam, sei informiert – und nimm deine digitale Freiheit selbst in die Hand Best Regards MorpheusCS
-
EXIFPURGER made by wockhardt-dev Repo Fix - Update made by wockhardt-dev Hallo liebe Community, da es für viele von uns elementar wichtig ist die EXIF/Metadaten von Bildern zu löschen, welche wir in der Scene verwenden, habe ich mich dazu bemüht ein Python basiertes EXIF Remover Tool zu coden, welches komplett offline das gleiche Macht, was exifremover.com (etc) für euch ausschlielßich mit Online Verbindung ermöglichen. Da es kein Aufwand war das Tool zu entwickeln und der Nutzen dennoch, vor allem im Anfänger bereich hoch ist, will ich dafür logischweise absolut kein geld oder in sämtlicher hinsicht profitieren. Außer vielleicht mit diesem Post in der cstate Szene etwas reichweite zu bekommen. Der Source Code liegt komplett offen in meinem github repo, cloned es euch gerne und checked auch gerne vorher den code um sicher zu gehen, dass alles sicher und malware frei ist! Läuft auf Linux und Windows dank Python3 und PyQt EXIFPURGER Preview Tutorial 1. Geht in das Verzeichnis, in dem as cloned repositroy gespiechert wurde bzw unter windows das zip archiv entpackt wurde und öffnet Powershell bzw Bash 2. `python3 -m venv venv` 3. Linux: `source venv/bin/activate` oder Windows `venv/Scripts/activate` 4 `pip install requirements.txt` 5. `python launcher.py` Anschlißened sollte sich das im ersten Screenshot zusehende Fenster öffnen, bei welchem ihr die gewünschten Bilder auswählen könnt Download https://filebin.net/o79nfmkllt9270v6 Support & Troubleshooting Sofern ihr Unterstüzung beim Setup braucht oder ich euch anderweitig helfen kann, kontaktiert mich gerne hier per PM Virustotal Proof


-
Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g
-
 Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g