Search the Community
Showing results for tags 'proxy'.
Found 6 results
-
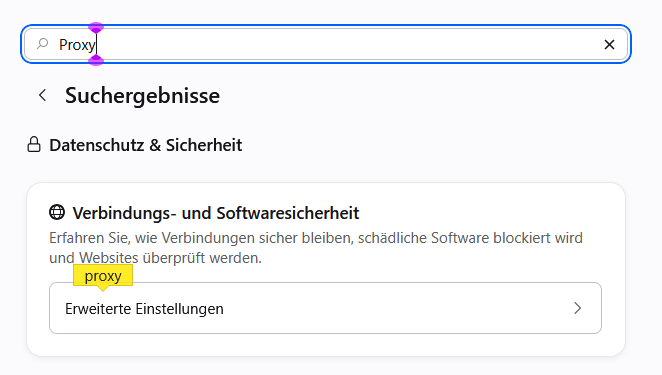
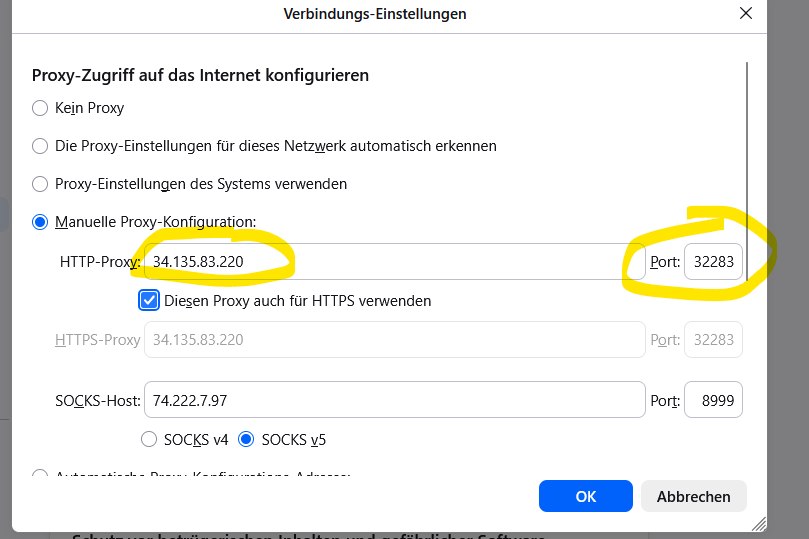
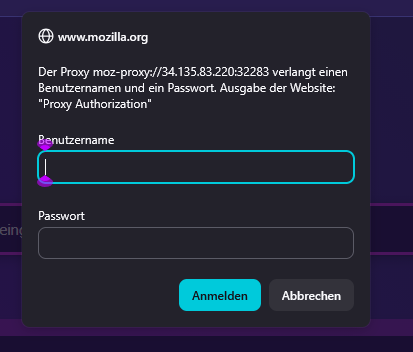
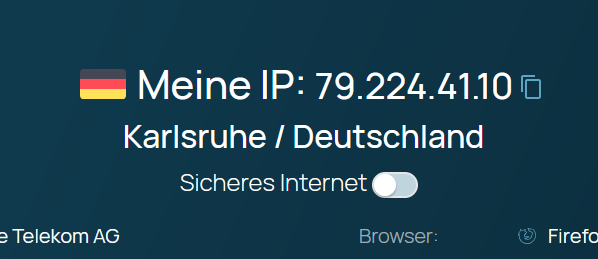
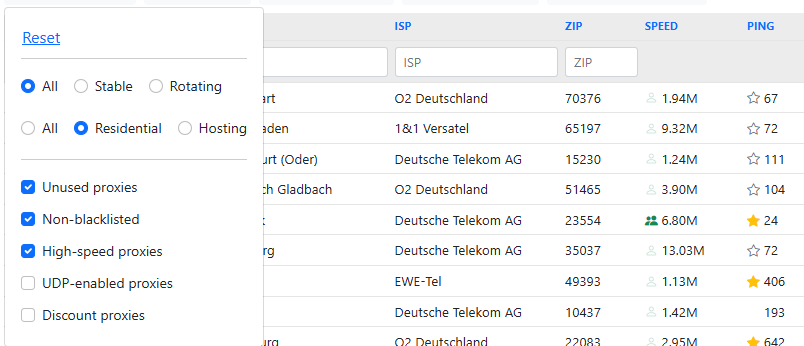
 So änderst du ganz einfach und entspannt deine IP / Proxy Meine Proxys hole ich von www.nsocks.net. 50 Dollar müsst ihr mindestens aufladen. Darauf müsst ihr achten: Sortiert schon mal vor : unused Proxies, non blacklisted, HIGH Speed und wichtig RESIDENTAL Proxies... sind mit Abstand die BESTEN!!! Wenn ihr eine Proxy gekauft habt sieht das so aus: 79.224.41.10 DE, BW, Karlsruhe, 76189 79.224.41.10 das ist die IP, die müsst ihr vorher checken, ob Sie BLACKLISTED ist. Hier könnt ihr dies tun: https://whatismyipaddress.com/blacklist-check 408b:408b @34.24.12.65: 18086 Username: 408b Passwort: 408b 34.24.12.65 und Port 18086 (die Infos geben wir gleich bei Firefox ein, manuell) - dadurch wechseln wir unseren Standort! Ihr geht auf nsocks.net, und geht auf Germany - dann filtert ihr vor, so wie hier! 1. Firefox oder FirefoxPortable - Einstellungen - Suche - Proxy 2. Proxy Einstellungen - Proxy konfigurieren - Proxy eingeben und Port (den unteren Teil nicht beachten) 3. Wenn ihr ein Passwort bekommen habt, dann hier eingeben. Bei nsocks ist es immer 408b:408b 4. Nun geht ihr auf www.whoer.net und checkt, ob sich euer Standort, dementsprechend verändert hat. 5. USER AGENT ändern. Einfach das Addon herunterladen. Wir besitzen zB Windows 10 - Google Chrome, geben aber an, dass wir einen anderen Agent nutzen. Siehe hier: https://ibb.co/fdBQkDY1 Ihr müsst dennoch immer einen VPN nutzen. Dafür nehme ich MULLVAD VPN und Proton VPN.
-
 Ich versteigere hiermit meinen un-limited Zugang für https://vn5socks.net/ Dort sind alle Art von Proxys verfügbar. Residental ... Business ... Format: 51.79.201.183:3799:user12191711878-1786543272:d61bda4b50 IP, Username und Passwort 70 Proxys stehen pro Tag zur verfügung Start ist 15€ bis Freitag 00:00 TH ist kein Problem! Wer bietet ist am Ende zum Kauf verpflichtet Limited bezieht sich darauf, dass monatlich neu aufgeladen wird von uns. Daher Passwort nicht ändern!

-
🛡️ Sicherer Umgang mit Software von unbekannten Herausgebern Im Internet gibt es unzählige Programme, Tools und Anwendungen. Leider sind nicht alle Downloads vertrauenswürdig. Schadsoftware kann als legitime Software getarnt sein und dein System kompromittieren, Daten stehlen oder Angreifern sogar vollständigen Fernzugriff auf deinen Computer ermöglichen. Dieser Beitrag erklärt die wichtigsten Sicherheitsmaßnahmen, die jeder beachten sollte. ⚠️ Risiken beim Download von Software unbekannter Herausgeber Das Herunterladen von Software aus unbekannten oder nicht vertrauenswürdigen Quellen kann folgende Risiken mit sich bringen: 🔴 Remote Access Trojaner (RATs) Angreifer erhalten vollständigen Fernzugriff auf deinen Computer. 🔴 Information Stealer Stehlen Passwörter, Browser-Cookies, Kryptowallets und persönliche Daten. 🔴 Keylogger Zeichnen Tastatureingaben auf und erfassen sensible Informationen. 🔴 Ransomware Verschlüsselt Dateien und fordert Lösegeld. 🔴 Backdoors Ermöglichen Angreifern einen späteren erneuten Zugriff auf das System. 🔍 Dateien mit VirusTotal prüfen Ein sehr hilfreiches Werkzeug ist: 🧪 VirusTotal VirusTotal scannt Dateien oder URLs gleichzeitig mit zahlreichen Antiviren-Engines. Vorteile: Erkennt bekannte Schadsoftware Zeigt Verhaltensanalysen Liefert Community-Bewertungen Hilft bei der Identifizierung verdächtiger Dateien ⚠️ Wichtig: Ein sauberer VirusTotal-Scan bedeutet nicht automatisch, dass die Datei sicher ist. Neue oder speziell angepasste Malware kann unentdeckt bleiben. 🖥️ Virtuelle Maschinen (VMs) verwenden Eine Virtuelle Maschine (VM) ermöglicht das Ausführen von Software in einer isolierten Umgebung. Beliebte Lösungen: VMware Workstation VirtualBox Hyper-V Vorteile: ✅ Trennung vom Hauptsystem ✅ Snapshots für schnelle Wiederherstellung ✅ Sicherere Testumgebung ✅ Geringeres Risiko einer dauerhaften Infektion Auch wenn moderne Malware teilweise VMs erkennen kann, stellen sie weiterhin eine wichtige zusätzliche Sicherheitsschicht dar. 🌐 RDP-Server nutzen Viele erfahrene Nutzer und Sicherheitsforscher testen unbekannte Software auf separaten Systemen über Remote Desktop Protocol (RDP). Vorteile: ✅ Das Hauptsystem bleibt geschützt ✅ Verdächtige Aktivitäten können isoliert werden ✅ Bessere Kontrolle und Überwachung Unbekannte Dateien sollten möglichst nicht direkt auf dem produktiven Rechner ausgeführt werden. 🔒 VPN oder Proxy verwenden VPNs und Proxys bieten zusätzliche Privatsphäre und Schutz. Vorteile: ✅ Verbergen die echte IP-Adresse ✅ Reduzieren direkte Netzwerkexposition ✅ Erhöhen die Privatsphäre beim Besuch unbekannter Webseiten Wichtig: ⚠️ Ein VPN verhindert keine Malware-Infektionen. ⚠️ Ein VPN macht unsichere Software nicht sicher. VPNs sind eine zusätzliche Schutzschicht – kein Ersatz für sichere Verhaltensweisen. 🚫 Wie man eine RAT-Infektion verhindert 1. Keine zufälligen Dateien ausführen Vermeide Downloads von: Unbekannten Discord-Nutzern Fragwürdigen Forenbeiträgen Unbekannten Filehostern Verdächtigen Archiven 2. Windows aktuell halten Regelmäßige Updates schließen bekannte Sicherheitslücken. 3. Antivirenprogramm verwenden Aktuelle Sicherheitssoftware erkennt viele RATs bereits vor der Ausführung. 4. Administratorrechte einschränken Programme nur dann mit Administratorrechten ausführen, wenn es wirklich notwendig ist. 5. Autostart-Einträge kontrollieren Überprüfe regelmäßig: Autostart-Ordner Geplante Aufgaben Registry-Autostart-Einträge 6. Firewall aktivieren Firewalls können verdächtige Netzwerkverbindungen erkennen und blockieren. 7. Multi-Faktor-Authentifizierung (MFA) aktivieren Selbst bei gestohlenen Zugangsdaten bleiben Konten besser geschützt. 🚨 Warnsignale erkennen Sei vorsichtig, wenn Software: ❌ Kostenpflichtige Funktionen kostenlos verspricht ❌ Das Deaktivieren des Antivirenprogramms verlangt ❌ Von neu erstellten Accounts verbreitet wird ❌ Passwortgeschützte Archive ohne Erklärung nutzt ❌ Unnötige Administratorrechte fordert ❌ Keine offizielle Webseite oder Dokumentation besitzt 🎯 Fazit Sicherheit basiert auf mehreren Schutzebenen: 🛡️ Quelle überprüfen 🛡️ VirusTotal verwenden 🛡️ Unbekannte Software in einer VM testen 🛡️ Isolierte RDP-Systeme nutzen 🛡️ VPN/Proxy für zusätzliche Privatsphäre verwenden 🛡️ System aktuell halten 🛡️ Immer kritisch denken Die sicherste Malware ist die, die niemals ausgeführt wird. Bleibt sicher und prüft immer, bevor ihr vertraut. 🔐 VirusTotal: Link RDP/VPS: KYC / NON-KYC LG Sorrow
-
Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g
-
 Auf Empfehlung von @ BullDDoser stelle ich meine Fragen direkt an die Community: Aktuelles Setup: Home-OS (Debian) -> VPN1 -> Guest-OS über KVM (Windows 11) -> VPN2 -> Anti-Detect-Browser mit SOCKS-Einbindung Vor allem die Anti-Detect-Browser bezogen auf die Proxies und DNS-Server machen mir da aber je nach verwendetem Programm Probleme. Ich liste chronologisch auf, was ich bisher versucht habe und wo die Probleme sind. Konkret möchte ich wirklich saubere Fingerprints/User-Agents und damit die Möglichkeit, diverse Accounts (PayPal, Klaz, facebook, markt, ...) zu erstellen. Eine Static-IP sollte einer dazugehörigen Identität entsprechen. Vielleicht kann mir der ein oder andere mit seiner Expertise helfen :) Für die Übersichtlichkeit: Probleme sind ORANGE markiert. Daraus Resultierende Fragen stehen unterhalb der Abschnitte, sind durchnummeriert und ROT. Bisherige Erkenntnisse sind GRÜN (in der Hoffnung, dass es einem anderen Bruder hilft). Erster Versuch: Kein Antidetect-Browser genutzt, stattdessen nur das PIAProxy-Programm mit einem von dort erworbenem deutschen Static-Proxy. Meine ersten Registrierungen habe ich dann direkt über Mozilla Firefox versucht. Allerdings gab es einen DNS-Leak, der auf HongKong (1 Eintrag) verwiesen hat. Markt.de z.B. hat das sofort erkannt und meinen Account unmittelbar nach der Registrierung mit der Begründung gesperrt, dass außerhalb Deutschlands keine Accounts erstellt werden dürfen. Den DNS-Server auf Cloudflare (1.1.1.1) zu stellen hat zudem nichts bewirkt (weder auf der Windows-Maschine noch im Browser direkt) - der DNS-Leak ist nicht verschwunden. Das PiaProxy-Programm habe ich daraufhin wieder deinstalliert, da mir das Konzept von Anti-Detect-Browsern mit mehreren gleichzeitig nutzbaren Profilen sowieso besser zusagt. Außerdem ist man so nicht von einem Anbieter abhängig und kann besser skalieren. 1. Wieso gab es trotz der manuell geänderten DNS-Adresse in den Windows-Einstellungen und im Browser einen Leak? WebRTC - bevor die Vermutung aufkommt - war deaktiviert. Zweiter Versuch: AdsPower Browser installiert und einen deutschen Static-Proxy bei PingProxies erworben. Die Einrichtung hat ziemlich einfach klappt, allerdings gab es auch mit dem AdsPower Browser DNS-Leaks. Bei dem DNS-Leak gab es sage und schreibe 45(!) Einträge zur besagten IP. Allesamt haben auf Google UK verwiesen - u.a. mit Inhalten wie z.B. "ARIN - abuse" und ähnlichem. Wirkt auf mich so, als wären bestimmte Adressen wohl kompromittiert?! Eine Einstellung zum Ändern des DNS-Servers habe ich im "Überprogramm" (also da, wo man die einzelnen Profile erstellt) des AdsPower Browsers nicht finden können. Wenigstens habe ich damit noch keinen Registrierungsversuch mit dieser IP gewagt. Das Ändern des DNS-Servers direkt im geöffneten Browser hat ebenfalls nichts gebracht. 2. Sind bestimmte Static-IPs (vollständig) kompromittiert und somit nicht nutzbar? Falls ja, woher kann man saubere Static-Proxies beziehen? Dritter Versuch: Linken Sphere 2 installiert und siehe da, man kann doch (irgendwie) den DNS-Server eines Proxies ändern. Bei der Profilerstellung war der gewünschte DNS-Server konkret auswählbar und es hat funktioniert. Die Static-IP-Adresse mit den zuvor 45 DNS-Einträgen war plötzlich bei einer Handvoll, die alle wie gewünscht auf deutsche Cloudflare-Adressen verwiesen haben. Die gängigen DNS-, Fingerprinting- und sonstigen Tests waren diesmal sauber. Daraufhin habe ich mit der Accounterstellung begonnen, allerdings mit (für mich) sehr komischen und unklaren Ergebnissen: GMX und web.de haben keine Registrierung für eine E-Mail-Adresse zugelassen. Ich wurde lediglich auf eine Seite verwiesen, die mehrere mögliche Gründe genannt hat (https://hilfe.gmx.net/kundenservice/flexreg.html). Markt.de hat erneut erkannt, dass mit der IP etwas nicht stimmt. Die Begründung war dieselbe wie bei meiner ersten Static-IP: Keine Accounts außerhalb Deutschlands. Ein Hotmail-Konto konnte problemlos erstellt werden. Ein PayPal-Konto konnte erstaunlicherweise ebenfalls erstellt werden. ABER: Der Browser in Linken Sphere 2 macht massive Probleme und das vor allem auf der PayPal-Website. Bei den Entwicklertools bekomme ich unter "Issues" fast immer folgende Page Error zu sehen: "Content Security Policy of your site blocks the use of 'eval' in JavaScript`" In der Konsole finden u.a. folgende kritische Fehlermeldungen: [Violation] Permissions policy violation: unload is not allowed in this document. Hash of blocked script: "eval-sha256-xN....................=". GET data:image/svg+xml;base64,undefined net::ERR_INVALID_URL Leider kann ich in Linken Sphere 2 keinen anderen Browser als den Chromium-basierten nutzen, da ich keine Premiummitgliedschaft habe und es mir das Geld nicht wert ist. Daher kann ich nicht genau sagen, ob das Problem auch bei den anderen integrierten Browsern auftritt. Die genannten Fehlermeldungen treten (mal mehr, mal weniger) auf fast jeder Webseite auf, nur ist bisher keine andere Seite dadurch auch nur ansatzweise so unbenutzbar wie PayPal geworden. Auch das Erstellen weiterer Profile mit variierenden Einstellungen hat das Problem nicht behoben. 3. Warum erkennen manche Webseiten trotz der positiv ausgefallenen Tests (DNS, FIngerprint, WebRTC, ...) ein Problem? Wie viel Aussagekraft haben diese Tests dann überhaupt und welche Aspekte übersehe ich hier möglicherweise? 4. Was sagen die Fehlermeldungen in den Entwicklertools genau über den Browser aus? Wo könnte die Quelle des Problems konkret sein? 5. Welcher Anbieter für Anti-Detect-Browser mit DNS-Settings ist empfehlenswert? Ich bedanke mich bereits im Voraus für die aufgebrachte Aufmerksamkeit und alle hilfreichen Antworten!
-
 Grüß Gott, Bin neu in der Szene und möchte mit klaz filling reinstarten. Dabei soll es in diesem Thread eher weniger um Klaz als Methode gehen, sondern als Hintergrund für Opsec Maßnahmen betrachtet werden. Bevor ich richtig anfange und Geld in bestimme Dinge investiere, möchte ich paar wichtige Fragen geklärt haben, um mir ein genaues "Rezept", welches zu meiner Situation als herangehender Filler passt, zu erstellen. Die erste Frage, die sich mir stellt, lautet: Welches Betriebssystem für meinen Host? Ich habe gehört Linux soll weitestgehend anonym und sicher sein - im Vergleich zu Windows. Welche Distribution ist hierbei denn zu empfehlen, wenn Linux tatsächlich sinnvoll ist? Zweite Frage: Welches WLAN soll ich am besten verwenden? Das Heim-WLAN kommt natürlich nicht in Frage. Ich habe mir im Vorraus vor paar Monaten ein 30€ iPhone angeschafft. Macht es Sinn dieses in Kombination mit einer AnoSIM zu nutzen und die Mobilen Daten mit dem Laptop zu teilen? Bzw. welche Lösungen gibt es alternativ dazu (kostengünstig, sicher). Dritte Frage: Welche RDP/VPS Anbieter eigenen sich fürs Klaz Filling? Und gibt es dabei wichtige Informationen zu beachten, außer dass sich diese außerhalb von EU Ländern befinden sollten? Gerne auch eine kleine Anleitung wie man diese benutzt. Vierte Frage: Proxifier oder FoxyProxy? Oder doch ein anderer Dienst? Fünfte Frage: Wie würdet Ihr dieses Setup beurteilen? Host: PP VPN (Linux) -> VM (Linux, kein Whonix) -> Mullvad VPN -> RDP/VPS -> Vic/Residential Proxy Ist das Overkill und/oder wo kann oder könnte man was optimieren, um die Sicherheit zu steigern und das Setup auf meine Bedürfnisse anzupassen. Proxy am Ende habe ich nicht wirkliche als Sicherheitsmaßnahme zugefügt, es soll nur die "Maske" darstellen, unter welcher ich schlussendlich meine Arbeit verrichte. Zum Schluss noch eine Frage zu dem Thema, wie ich Crypto in Bargeld "umwandeln" kann. Ich habe viel zu BTC mit XMR waschen gelesen, aber nichts gefunden, wie man Krypto in Bargeld konvertieren kann. Ich gehe mal davon aus, dass es bestimmte Exxer gibt, die ihre Services zu der Thematik anbieten. Abschließend möchte ich mich für jede Hilfe und jede Antwort bedanken, die unter diesen Thread gepostet wird. Ich denke sie interessieren nicht nur mich und andere Anfänger, sondern auch erfahrene Fraudler. Sollten mir weitere Fragen aufstoßen, werde ich sie hier stellen. MfG a6g